Wildcard DNS и поддомены: где это удобно, а где опасно
В двух словах Wildcard DNS удобен только там, где уже продумана структура доменов и поддоменов и понятны риски обычной DNS-настройки. Wildcard DNS позволяет одним правилом обрабатывать сразу множество поддоменов. Это...
4 мая 2026 · 6 мин
В двух словах
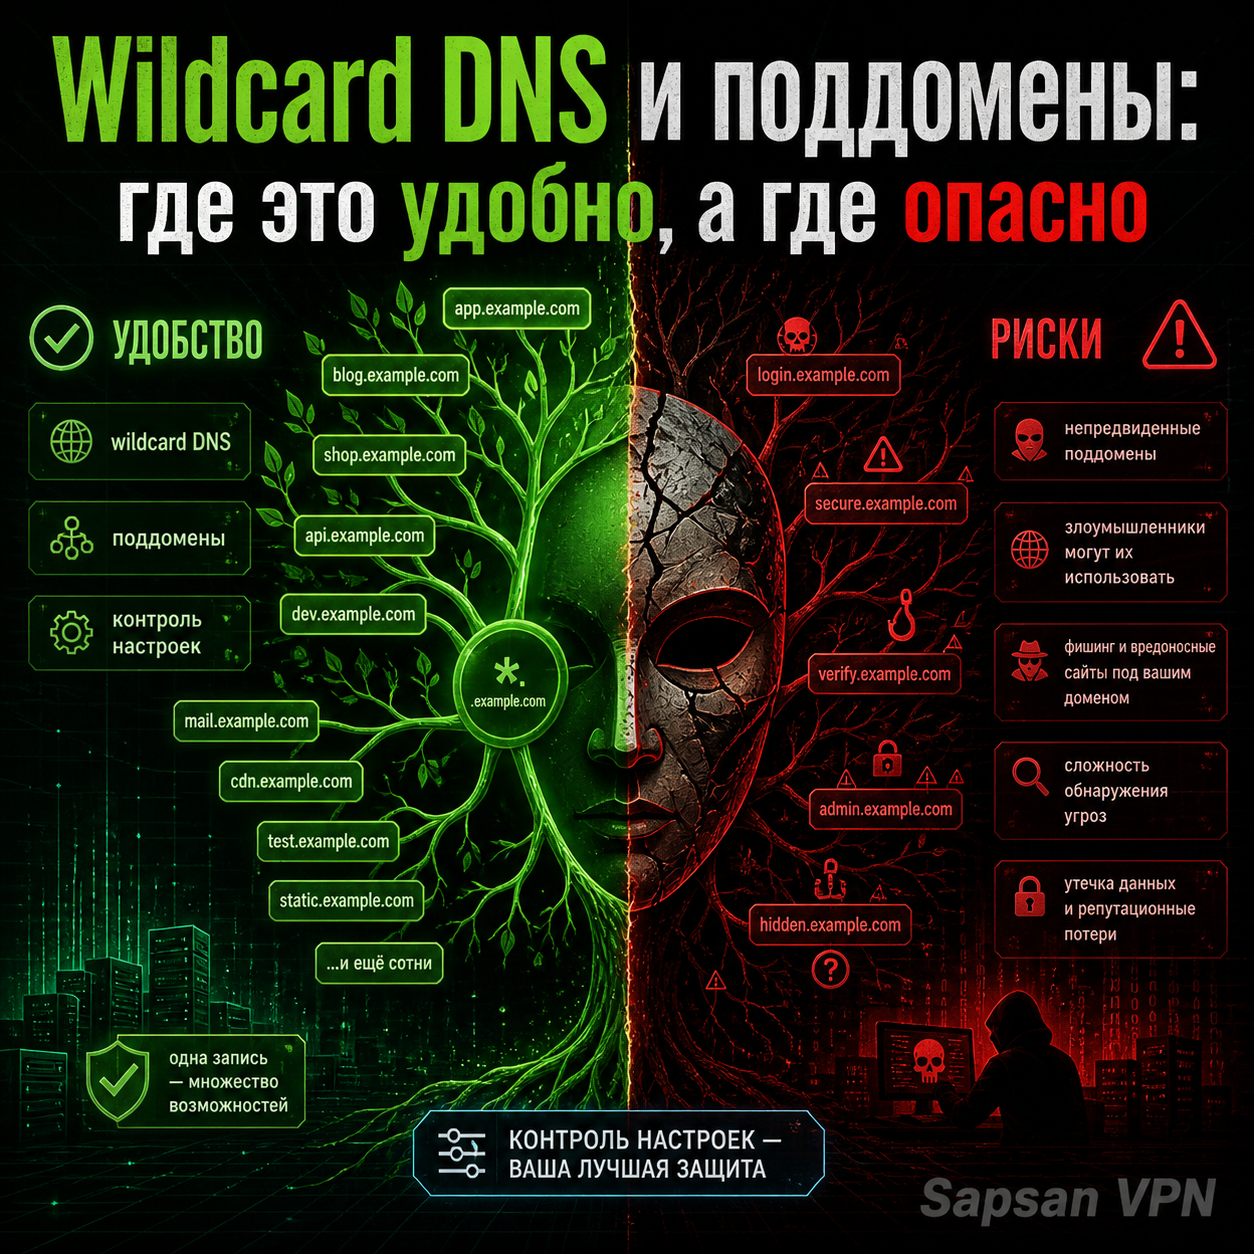
Wildcard DNS удобен только там, где уже продумана структура доменов и поддоменов и понятны риски обычной DNS-настройки.
Wildcard DNS позволяет одним правилом обрабатывать сразу множество поддоменов. Это удобно, когда инфраструктура растёт и не хочется заводить отдельную запись на каждый технический адрес. Но у такого удобства есть цена: wildcard легко превращает DNS в «резиновую» систему, где любой случайный поддомен начинает куда-то вести, а диагностика становится заметно сложнее.
Когда это актуально
- если у проекта много поддоменов или временных технических адресов;
- если вы строите VPN-инфраструктуру с несколькими служебными зонами;
- если хочется упростить DNS, но без превращения зоны в хаос.
Как работает Wildcard DNS
Wildcard DNS выглядит удобным, пока не смешивается с хаотичными поддоменами. Перед включением нужно решить, какие поддомены действительно нужны, а какие лучше не создавать.
Идея простая: вместо явного перечисления десятков поддоменов вы создаёте шаблонную запись, которая срабатывает для неописанных хостов в зоне. Например, это может быть полезно там, где есть временные служебные имена, staging-хосты, динамические поддомены или единая точка входа для большого числа однотипных узлов.
Для VPN-проекта такая схема иногда выглядит очень соблазнительно. Кажется, что можно одним движением упростить инфраструктуру сайта, кабинета, API и дополнительных маршрутов. Частично это правда. Но wildcard работает хорошо только там, где команда чётко понимает, зачем он нужен и какие именно хосты должны «подхватываться» автоматически.
Если использовать wildcard без дисциплины, он начинает маскировать ошибки. Пользователь вводит несуществующий адрес — и вместо понятной ошибки попадает на какую-то страницу. Разработчик думает, что поддомен настроен, а на деле он просто пойман wildcard-правилом. В таких системах легко потерять чувство реальной структуры зоны.
Где wildcard действительно полезен
Wildcard DNS оправдан, когда:
- у вас много однотипных технических поддоменов;
- есть предсказуемая логика их обработки;
- инфраструктура умеет правильно реагировать на неожиданные имена;
- команда понимает, какие хосты должны быть явными, а какие — шаблонными.
Это удобно, например, для контролируемых служебных окружений, платформ с временными пространствами или проектной схемы, где вход всё равно должен сводиться к одному контуру обработки.
Где он опасен
Сертификаты тоже нужно планировать заранее: wildcard в DNS не означает, что автоматически решён вопрос SSL-сертификата для поддоменов.
Опасность начинается там, где wildcard подменяет нормальную архитектуру. Если вы используете его просто потому, что «так проще», возникают побочные эффекты:
- случайные поддомены становятся «живыми»;
- сложнее понять, что действительно настроено вручную;
- труднее ловить ошибки маршрутизации;
- SSL и логика хостов начинают требовать большей дисциплины;
- пользователи и команда путаются в реальной карте инфраструктуры.
Для VPN-сервиса это особенно важно, потому что часть поддоменов может относиться к чувствительным функциям: кабинет, API, служебные точки, поддержка. Их лучше не размывать до уровня «всё ловится одной сеткой», если нет очень чёткой причины.
Понятная карта поддоменов упрощает и выбор сертификата: wildcard или Multi-Domain SSL сравнивают уже под конкретную схему, а не абстрактно.
Практический блок
Проверить поведение wildcard можно так:
```bash
dig test.example.com +short
dig random-subdomain.example.com +short
dig api.example.com +short
```
Что смотреть:
- отвечает ли wildcard там, где это ожидалось;
- не начинают ли случайные поддомены вести себя как «существующие»;
- не конфликтует ли wildcard с явными записями.
Таблица: когда использовать, а когда нет
| Сценарий | Когда использовать | Когда лучше не делать |
|---|---|---|
| Wildcard DNS | Когда есть предсказуемая логика для большого числа поддоменов | Когда он просто заменяет нормальную карту зоны |
| Явные записи | Когда поддомен важен и должен быть прозрачно описан | Когда число временных хостов уже трудно поддерживать вручную |
| Гибридный подход | Когда важные хосты заданы явно, а служебные — через wildcard | Когда никто не понимает, какие адреса реально существуют |
Мини-кейс
Команда хотела быстро упростить инфраструктуру и включила wildcard для целой зоны. Первое время это казалось удобным: новые технические адреса начинали работать без дополнительных DNS-правок. Позже выяснилось, что диагностика стала хуже: случайные поддомены тоже резолвились, часть ошибок маскировалась, а понимание реальной структуры зоны исчезло. После этого wildcard оставили только для ограниченного контура, а ключевые поддомены сделали явными.
Авторский тест
Перед включением wildcard ответьте:
1. какие именно поддомены должны ловиться шаблоном;
2. какие хосты обязаны оставаться явными;
3. как команда будет отличать реальный рабочий хост от случайного;
4. не создаст ли wildcard ложное ощущение «всё уже настроено».
Если ответы неочевидны, wildcard лучше не включать в бою.
Слишком широкий wildcard превращает DNS в ловушку
Wildcard DNS удобен, когда нужно обслуживать предсказуемый класс поддоменов. Но слишком широкий wildcard превращает любую ошибку в рабочий адрес: опечатка, старый тестовый путь или случайное имя начинают куда-то резолвиться. Для публичного проекта это опасно: сложнее искать лишние входы, контролировать сертификаты и объяснять поведение пользователю. Wildcard должен иметь границы, а не заменять нормальную карту поддоменов.
Как применять wildcard без случайного открытия лишних адресов
Имя может разрешаться, хотя сервис не существует
Домен VPN со wildcard-записью способен возвращать адрес для имён, которые никто отдельно не создавал. Сайт VPN сервиса при этом должен принимать только предусмотренные запросы. Домен для VPN сервера следует задавать явно в конфигурации. Адрес VPN сервера не подтверждает, что случайный поддомен обслуживается нужным процессом или имеет корректные права доступа.
DNS и сертификат покрывают разные вещи
Сертификат для VPN проверяют по имени и правилам клиента. Сертификат VPN сервера не становится подходящим для всех имён из-за wildcard в DNS. Ошибка сертификата VPN требует проверки предъявляемого сертификата. VPN и HTTPS могут иметь разные процессы и правила выбора виртуального хоста; одна запись зоны не согласует их автоматически.
Явные записи для важных компонентов
VPN подписка и ссылка VPN должны обращаться к контролируемым адресам. Профиль VPN не следует строить из случайно разрешившегося имени. DNS для ВПН проверяйте на существующие записи и исключения wildcard. Домен для VPN должен иметь документированную схему, чтобы удаление явной записи не перенаправило важный компонент на неожиданный узел.
Проверка перед публикацией
Хостинг для VPN должен отклонять неподдерживаемые имена предусмотренным способом. VPN на VPS проверьте по реальной конфигурации служб. VPN соединение тестируют через штатное имя, а проверить VPN соединение после изменения полезно ещё и при повторном запуске клиента. Не используйте успешное разрешение произвольного поддомена как доказательство готовности сервиса.
FAQ
Wildcard DNS — это всегда плохо?
Нет. Он полезен в зрелой и хорошо продуманной схеме.
Можно ли использовать wildcard для всех поддоменов сразу?
Технически — да, но это почти всегда создаёт лишний хаос.
Wildcard упрощает масштабирование?
Иногда да, но только вместе с хорошей дисциплиной инфраструктуры.
Стоит ли направлять любой поддомен на корпоративный VPN сервер?
Широкая wildcard-запись может заставить случайные и ошибочные имена разрешаться в адрес сервера. Это не выдаёт доступ само по себе, но усложняет контроль точек входа. Для кабинета и узлов подключения лучше явно определить ожидаемые имена и отклонять неподходящие запросы на сервере.
Wildcard DNS создаёт рабочие поддомены VPN автоматически?
Он может дать DNS-ответ для неизвестного имени, но не создаёт приложение, сертификат и правила доступа. Сначала определите нужные поддомены VPN, затем проверьте DNS для VPN для каждого сервиса. Неизвестные имена не должны по умолчанию попадать в административный кабинет или показывать его содержимое.