DNS для домена после покупки: что настроить сразу
Короткий ответ После покупки домена главная работа только начинается. Именно DNS определяет, куда попадёт пользователь: на сайт, в кабинет, на API или в никуда. Если домен куплен, но DNS настроен хаотично, проект будет...
3 мая 2026 · 7 мин
Короткий ответ
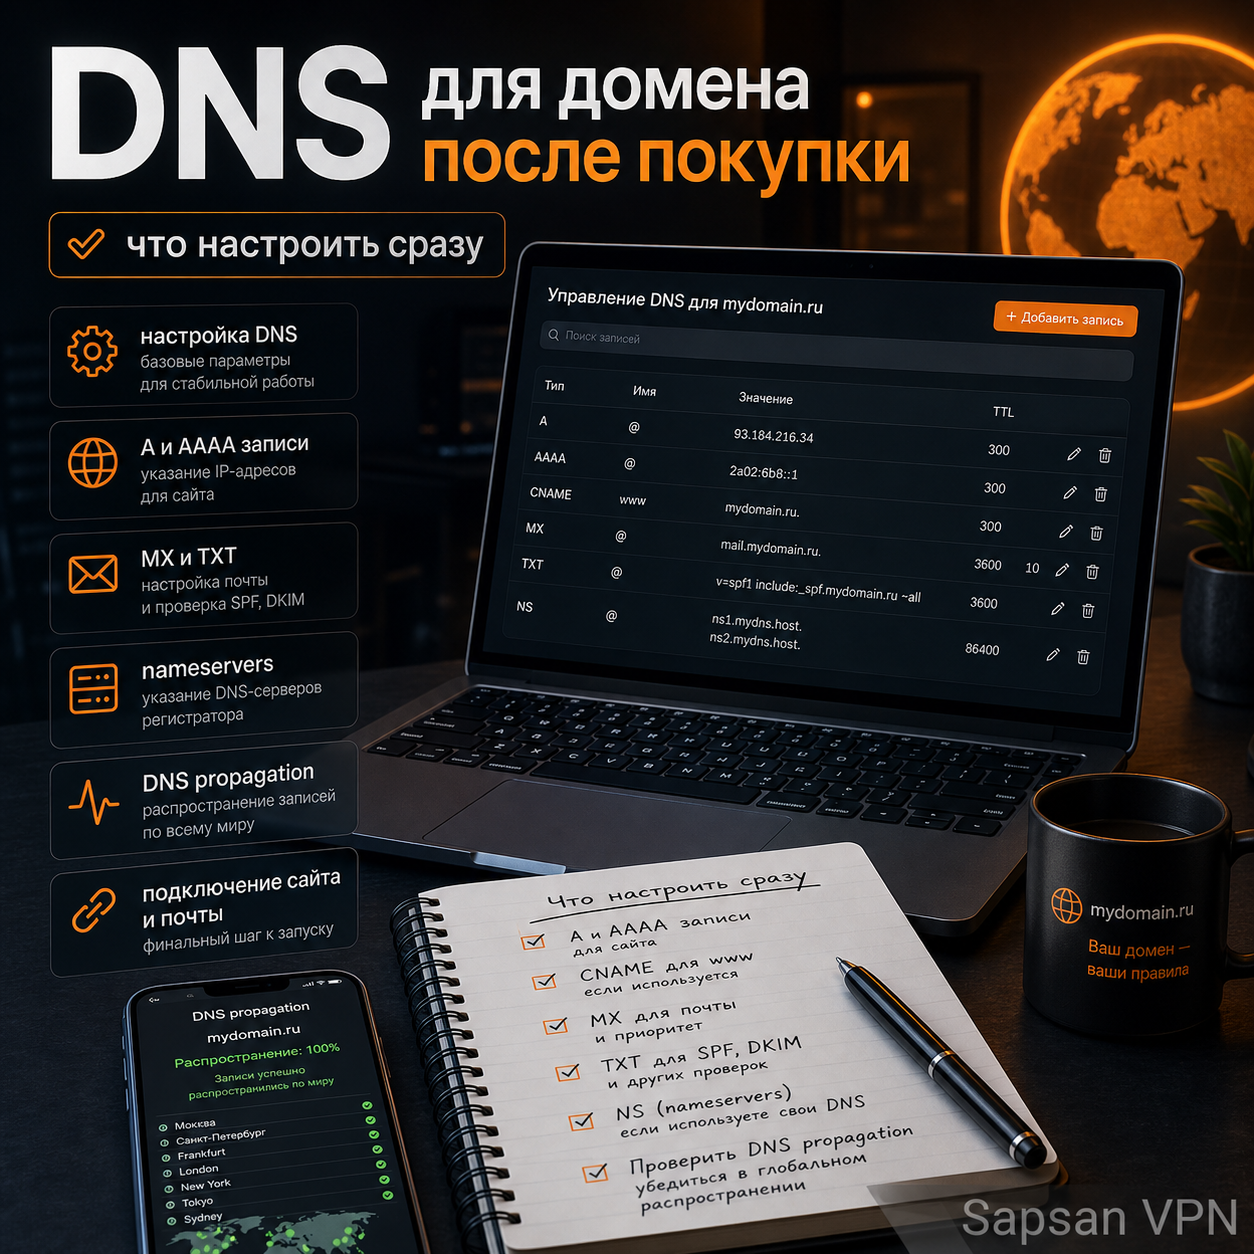
После покупки домена главная работа только начинается. Именно DNS определяет, куда попадёт пользователь: на сайт, в кабинет, на API или в никуда. Если домен куплен, но DNS настроен хаотично, проект будет ломаться не как большая авария, а как цепочка странных мелочей: сайт открывается, а почта — нет; сертификат не выпускается; один поддомен живёт, другой — нет.
Перед настройкой записей полезно сначала проверить, что домен выбран и зарегистрирован без базовых ошибок: иначе даже правильная DNS-схема будет опираться на слабую доменную основу.
В каких случаях это всплывает сразу
- если вы только запустили домен и хотите сразу собрать чистую и предсказуемую схему;
- если впереди сайт, support mail, кабинет, API и дополнительные поддомены;
- если вы хотите избежать нервных правок «наугад» уже в бою.
Как смотреть на задачу без лишней паники
Объяснение базовой роли DNS лучше начинать не с панели регистратора, а с карты сервисов: сайт, почта, кабинет, API и служебные поддомены. Тогда DNS-записи перестают выглядеть набором случайных строк.
Базовая логика DNS проста: домен должен указывать на конкретные сервисы. Для этого используются NS-записи, A и AAAA, MX, TXT, иногда CNAME и SRV. Проблема не в количестве типов записей, а в том, что каждая из них влияет на свой участок системы. Из-за этого новички нередко уверены, что если открывается главная страница, значит всё уже в порядке. Но это неверный вывод.
Для обычного старта сайта почти всегда нужно как минимум:
- понять, какие nameservers являются авторитетными;
- выставить A или AAAA для корневого домена;
- решить, как будет работать `www`;
- заранее продумать MX и TXT, если нужна доменная почта;
- оставить понятную схему для будущих поддоменов.
Если проект связан с VPN, DNS надо строить аккуратнее. Здесь быстро появляются кабинет, help-раздел, API, служебные поддомены, а иногда и региональные точки входа. Когда структура не продумана с самого начала, через пару месяцев зона превращается в случайный набор записей, которые страшно трогать.
Что проверять руками
Отдельного внимания заслуживает TTL. Пользователи часто не замечают эту настройку до первой миграции, а потом удивляются, почему у части аудитории всё ещё старые ответы. TTL определяет, как долго резолверы могут держать запись в кэше. Перед переездом или крупным изменением его полезно снижать заранее, а не в момент переключения.
Ещё одна частая ошибка — отсутствие инвентаризации. Нужно заранее понимать, какие записи критичны для сайта, какие для почты, какие для верификации сервисов, а какие просто забыты с прошлых экспериментов.
Практика без лишней теории
Та же проверка помогает понять, как проверить DNS-изменения после правки: если ответы разных резолверов расходятся, сначала смотрят TTL, делегацию и авторитетные NS, а не меняют записи вслепую.
Базовый набор проверки после покупки домена:
```bash
dig example.com +short
dig NS example.com +short
dig @1.1.1.1 example.com +short
```
Что смотреть:
- указывает ли домен туда, куда вы ожидали;
- совпадает ли ответ у авторитетных NS и внешнего резолвера;
- не осталось ли старой делегации или пустого ответа.
Таблица: когда использовать, а когда нет
| Сценарий | Когда использовать | Когда лучше не делать |
|---|---|---|
| Простая DNS-схема | Когда проект только запускается и сервисов мало | Когда у вас уже есть кабинет, почта, API и служебные зоны |
| Снижение TTL | Перед миграцией или крупным переключением | В случайный момент без плана изменений |
| Добавление поддоменов по мере роста | Когда роли сервисов понятны | Когда поддомены возникают бессистемно и без схемы |
Как это выглядит в реальном проекте
Команда поменяла DNS-провайдера и решила, что всё прошло успешно, потому что у администратора сайт открывался нормально. Через несколько часов оказалось, что часть пользователей видит старый IP, а один служебный поддомен вообще не перенесён. Если бы до миграции был составлен список критических записей и заранее снижен TTL, эта ошибка была бы найдена в течение минут, а не часов.
Контрольный чек
Проверьте три вещи:
1. корневой домен;
2. один служебный поддомен;
3. TXT или MX-запись.
Сделайте это минимум через два резолвера. Если ответы расходятся дольше ожидаемого, проблема чаще всего не в «капризах интернета», а в делегации зоны или в том, где на самом деле обслуживается DNS-зона.
С чего начать первую настройку зоны
После регистрации домена опасно сразу добавлять записи «по памяти». Сначала лучше собрать маленькую карту зоны: корневой домен, www, будущий кабинет, API, help-раздел, почта и служебные TXT для подтверждений. Для каждого имени нужно понимать тип записи, назначение, TTL и ответственного. Такая карта не обязана быть большой документацией; достаточно таблицы на одну страницу. Её ценность в том, что первая же правка DNS становится проверяемой: команда видит, какие записи должны появиться сейчас, какие останутся пустыми до запуска, а какие нельзя трогать из-за почты или сертификатов.
Как понять, что первая правка сработала
Первую правку после покупки домена проверяют особенно внимательно. Нормальный результат — корневой домен резолвится в ожидаемый адрес, www не ведёт в старую или парковочную зону, NS совпадают с выбранным DNS-провайдером, а TXT и MX не появились случайно из шаблона регистратора. Проверку лучше делать через авторитетные серверы и через публичный резолвер. Если ответы расходятся, это ещё не авария: возможно, работает TTL. А вот если авторитетный сервер уже отдаёт неверный ответ, проблему нужно исправлять в самой зоне, а не ждать propagation.
Как связать DNS с кабинетом, подпиской и узлом подключения
Начните с назначения каждого имени
Поддомены VPN внесите в таблицу: адрес, назначение, тип записи и ответственный. Домен для VPN сервера может вести на другой узел, чем сайт VPN сервиса. Адрес VPN сервера сверяйте с документацией инфраструктуры, а не копируйте из записи главной страницы. Почтовые записи при этом сохраняют собственное назначение.
Различайте сервер зоны и резолвер клиента
DNS сервер для VPN в настройках клиента обычно означает резолвер, а не NS домена. DNS для VPN клиента проверяйте после установления туннеля. DNS через VPN описывает путь запросов, а DNS и VPN в целом выполняют разные функции. Правильная A-запись публичного сайта не доказывает, что внутренние имена доступны подключённому пользователю.
Проверяйте изменения по цепочке
Настроить DNS для VPN лучше до массовой выдачи профилей и после проверки адресов. Настройка DNS для VPN должна учитывать A, AAAA и реальные возможности узлов. Сертификат для VPN проверяйте на то имя, которое использует клиент. VPN соединение затем тестируют отдельной попыткой, фиксируя время и результат без секретов.
Не забудьте зависимые приложения
VPN подписка и профиль VPN могут использовать имена, которых нет в основных записях сайта. Хостинг для VPN должен обслуживать назначенные адреса и порты. DNS для ВПН после переноса проверяйте с учётом кеша, не меняя несколько независимых параметров одновременно. Проверить VPN соединение полезно и после истечения прежнего TTL, чтобы отличить краткий успех от устойчивого результата.
FAQ
Почему DNS «обновляется» не сразу?
Потому что работает TTL и кэширование у резолверов.
Нужно ли сразу добавлять все будущие поддомены?
Нет. Но схема должна быть продумана заранее.
Можно ли не думать о MX и TXT, если почта пока не нужна?
Можно, но лучше уже на старте понимать, где эти записи будут жить, чтобы потом не ломать зону впопыхах.
Какие записи нужны, чтобы заработал домен для ВПН?
Это зависит от роли адреса. Сайту и адресу подписки нужны записи, ведущие на соответствующий веб-сервер; имени узла подключения — адрес этого узла. Почтовые MX и проверочные TXT решают отдельные задачи. Не направляйте все имена на один IP без проверки того, какой сервис должен отвечать на каждом из них.
Нужно ли вместе с записями сайта менять DNS для VPN?
Не обязательно. Авторитетная зона сайта хранит его адреса, а резолвер в клиенте обрабатывает запросы пользователя. Изменение одного не требует автоматической замены другого. После правки зоны достаточно сначала проверить нужные имена и обновление подписки.
Нужно ли менять DNS для VPN при переезде кабинета?
Меняйте только записи тех имён, которые действительно переезжают. Если домен для VPN обслуживает ещё почту, подписки и страницу поддержки, сначала составьте список этих зависимостей. Адрес сервера в клиенте может отличаться от адреса сайта; перенос кабинета сам по себе не требует замены всех профилей пользователей.