SSL-сертификат для домена: как выбрать и что проверить
Короткий ответ Для VPN-сайта SSL — это не формальность. Неправильный сертификат, сломанная цепочка или неаккуратный редирект на HTTPS бьют не только по безопасности, но и по доверию. Пользователь может не понимать...
3 мая 2026 · 7 мин
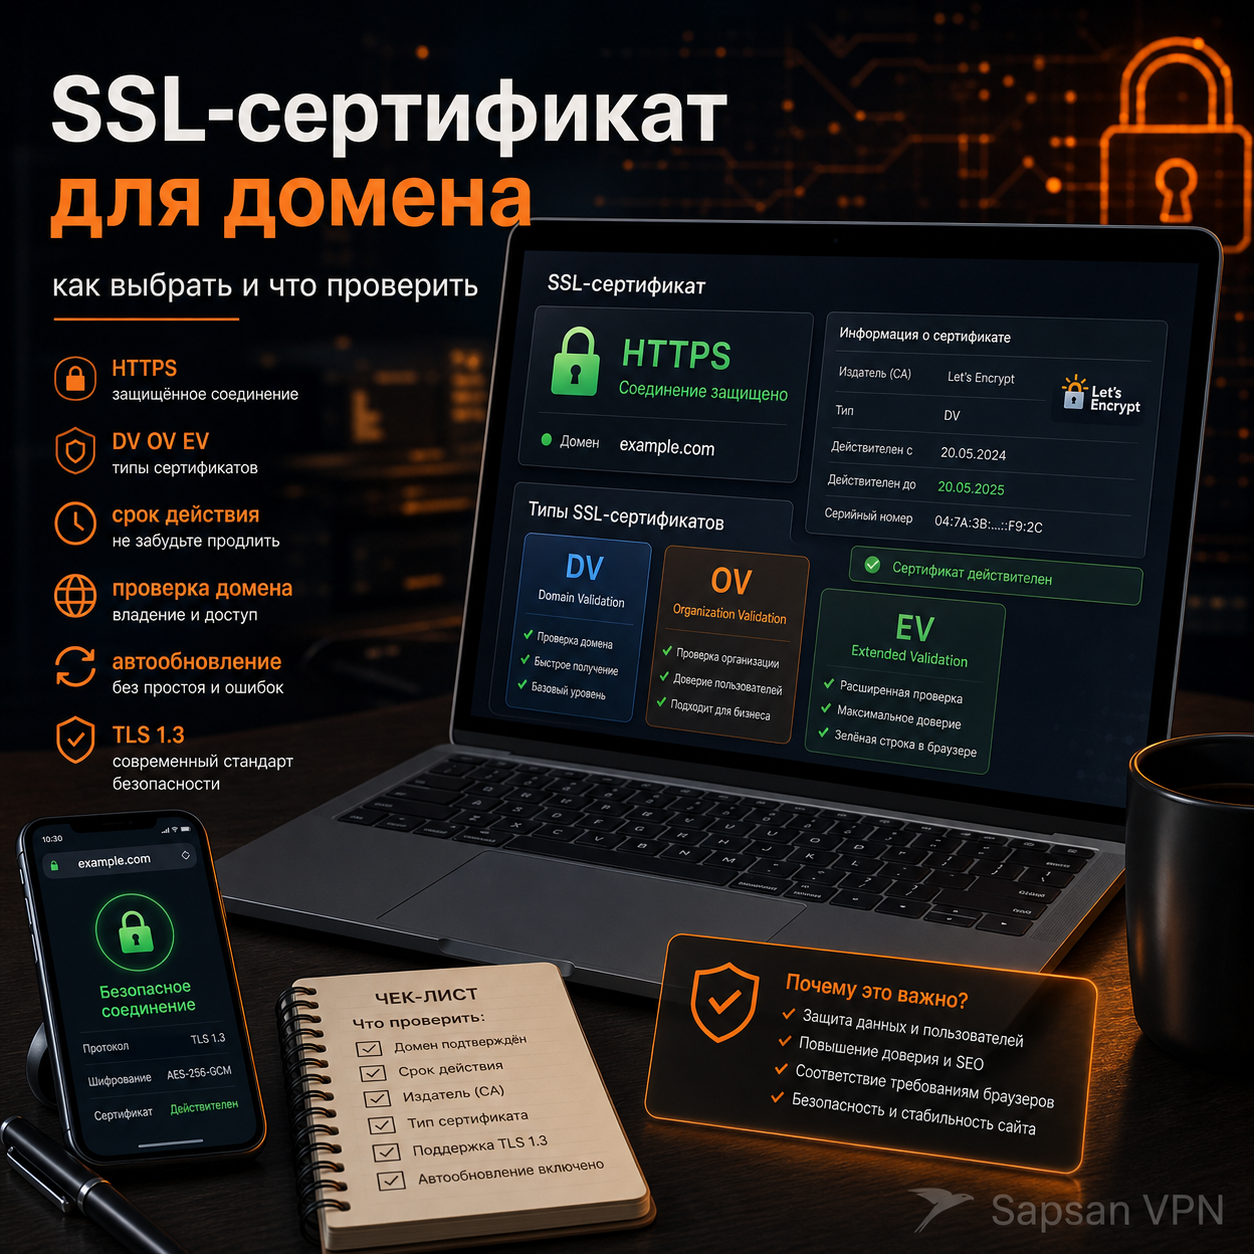
Короткий ответ
Для VPN-сайта SSL — это не формальность. Неправильный сертификат, сломанная цепочка или неаккуратный редирект на HTTPS бьют не только по безопасности, но и по доверию. Пользователь может не понимать техническую природу ошибки, но отлично замечает, что сайт «выглядит подозрительно».
SSL лучше рассматривать вместе с первичной DNS-схемой: если DNS после покупки домена настроен хаотично, выпуск и проверка сертификата быстро превращаются в поиск случайной ошибки.
Когда тема становится критичной
- если вы запускаете новый сайт или кабинет;
- если часть пользователей жалуется на предупреждения браузера;
- если нужно выбрать между обычным сертификатом, wildcard и SAN.
На что смотреть до любых усилений
Для автоматического выпуска важно заранее настроить CAA-записи: они ограничивают центры сертификации, которым разрешён выпуск для домена.
При большом числе поддоменов отдельные сертификаты быстро усложняют сопровождение. Здесь заранее сравнивают wildcard SSL и SAN-сертификат, а не возвращаются к выбору после первой ошибки.
Начинать стоит не с красивых терминов, а с вопроса: какие имена вы вообще собираетесь покрывать. Если у вас один домен и один `www`, схема простая. Если есть кабинет, API, help-раздел и дополнительные поддомены, выбор уже неочевиден. Тогда нужно решить, удобнее ли вам wildcard, SAN или отдельные сертификаты на разные зоны.
Следующий слой — выпуск и продление. Автоматизация удобна, но она не отменяет проверки результата. Сертификат может продлеваться сам, а цепочка или конфигурация сервера — остаться старой. Поэтому важно не только «получить HTTPS», но и убедиться, что он одинаково работает на всех публичных точках входа.
Где скрываются типичные ошибки
Для VPN-сайта такие сбои быстро становятся вопросом доверия: пользователь редко разбирает SAN и цепочку, но хорошо чувствует слабое техническое доверие.
Ошибка SSL не всегда лежит в самом сертификате: иногда виноваты OCSP, SNI или неполная цепочка сертификатов, из-за которой сайт открывается не у всех пользователей одинаково.
Чаще всего проблема не в самом сертификате, а вокруг него:
- неполная цепочка;
- неверный SNI;
- редиректы с `http` на `https`, которые ведут не туда;
- забытый поддомен;
- конфликт между старой и новой конфигурацией.
Особенно неприятны ситуации, когда всё выглядит нормально в одном браузере, а у части пользователей появляется ошибка. Это почти всегда значит, что проверка была слишком поверхностной.
К HSTS и TLS 1.3 стоит переходить только после базовой проверки: усиление HTTPS не должно маскировать ошибки сертификата, цепочки или редиректов.
Быстрый набор команд
```bash
curl -Iv https://example.com
openssl s_client -connect example.com:443 -servername example.com </dev/null
```
Что смотреть:
- код ответа;
- редирект;
- имя хоста;
- цепочку сертификатов;
- срок действия;
- соответствие SAN реальным доменам.
Таблица: когда использовать, а когда нет
| Сценарий | Когда использовать | Когда лучше не делать |
|---|---|---|
| Обычный сертификат | Когда у проекта один или несколько понятных имён | Когда поддоменов много и они регулярно растут |
| Wildcard | Когда много однотипных поддоменов | Когда нужно покрыть разнородный набор доменов |
| SAN | Когда нужно покрыть ограниченный и фиксированный набор имён | Когда архитектура быстро меняется |
Сценарий из практики
У сервиса всё работало нормально на главной странице, но пользователи жаловались на предупреждение при переходе в кабинет. Проверка показала, что проблема была не в главном сертификате, а в поддомене кабинета: там осталась старая конфигурация и неполная цепочка. После выравнивания SAN и проверки TLS по всем хостам ошибка исчезла.
Проверьте себя
Не ограничивайтесь браузером. Проверьте сайт командной строкой и отдельно убедитесь, что:
- редирект идёт туда, куда надо;
- имя хоста совпадает;
- цепочка полная;
- срок действия не подходит к концу;
- сертификат реально покрывает нужные поддомены.
Сертификат начинается со списка имён
Неправильный SSL-контур часто начинается до выпуска сертификата. Команда берёт «обычный SSL», не выписывая заранее все публичные имена: основной домен, `www`, кабинет, API, help-раздел и технические поддомены. Через неделю выясняется, что один вход не покрыт SAN, второй обслуживается старым сертификатом, а третий живёт за другим reverse proxy. Поэтому тип сертификата выбирают только после списка имён и ролей: сначала архитектура, затем wildcard, SAN или отдельные сертификаты.
Сервер должен отдавать именно тот сертификат
Панель провайдера может показывать успешный выпуск, но пользователь видит не панель, а ответ сервера. После выпуска нужно проверить, какой сертификат реально отдаётся снаружи: совпадает ли имя хоста, полная ли цепочка, нет ли старого сертификата на поддомене, не ведёт ли редирект на другой хост. Для VPN-сайта это особенно важно на точках входа вроде кабинета и help-раздела: ошибка там выглядит не как мелкая техническая проблема, а как сигнал недоверия.
Когда ошибка не в приложении
Предупреждение безопасности не всегда означает, что сертификат просрочен. Иногда DNS ведёт на старый сервер, SNI выбирает не тот виртуальный хост, reverse proxy отдаёт неполную цепочку, а приложение уже отвечает нормально, но за неправильным HTTPS-слоем. Удобный порядок диагностики такой: сначала DNS и IP, затем TLS-рукопожатие, цепочка и SAN, и только после этого HTTP-ответ. Так команда не лечит приложением проблему, которая возникла ещё до загрузки страницы.
Если проверка в одном браузере успешна, а `openssl` или другой клиент показывает неполную цепочку, ориентироваться нужно не на самый удачный результат, а на худший воспроизводимый сценарий. Именно он чаще всего первым проявится у пользователя.
Что проверить, если сертификат нужен и сайту, и подключению
Определите стороны TLS
VPN и HTTPS могут использовать разные имена и процессы. SSL VPN — обозначение класса решений, а не универсальная конфигурация. Сертификат VPN сервера должен соответствовать требованиям конкретного клиента. Сертификат пользователя VPN при взаимной аутентификации имеет другую роль; его нельзя заменить сертификатом публичного сайта.
Имена и место хранения ключа
Домен для VPN сверяют с профилем и правилами проверки имени. Поддомены VPN могут требовать разных сертификатов или общего покрытия, если это оправдано архитектурой. Сертификат для VPN подключения выбирают с учётом доверия клиента. Корневой сертификат VPN устанавливают только из подтверждённого источника: добавление нового центра доверия имеет более широкие последствия, чем обновление сертификата одного сайта.
Проверка на устройствах
VPN для iPhone, VPN для Android и VPN для Windows могут по-разному хранить доверенные сертификаты и получать промежуточные. Ошибка сертификата VPN поэтому требует проверки фактической цепочки на проблемном устройстве. Успех в браузере администратора не гарантирует такой же результат в отдельном клиенте пользователя.
Продление и восстановление
Профиль VPN сохраните перед сменой имени или схемы доверия. Адрес VPN сервера должен вести на процесс, который действительно загрузил новый сертификат. Если VPN не подключается, сравните текст ошибки до и после изменения. Проверить VPN соединение следует после продления и повторного подключения, а не только по дате файла на диске.
FAQ
Достаточно ли зелёного замка в браузере?
Нет. Это только поверхностный индикатор.
Когда нужен wildcard?
Когда у вас много однотипных поддоменов.
Стоит ли автоматизировать продление?
Да, но только вместе с регулярной проверкой результата.
Можно ли использовать сертификат для VPN и для сайта одновременно?
Иногда да, если конкретный VPN-протокол использует TLS, а сертификат содержит нужные имена. Но общий закрытый ключ расширяет последствия его утечки. Для независимо обслуживаемых узлов разумно разделить ключи и продление, даже если сертификаты выпускает один центр.
Почему безопасный VPN не убирает предупреждение браузера о сертификате?
Туннель меняет маршрут, но браузер всё равно проверяет имя сайта, срок и цепочку доверия. Предупреждение может означать ошибку сервера или подмену соединения. Не отключайте проверку TLS ради входа в кабинет: сначала уточните правильный адрес и причину ошибки.
Один сертификат для ВПН подходит сайту и серверу подключения?
Это зависит от протокола, имён в сертификате и способа проверки сервера. HTTPS-сертификат сайта нельзя автоматически считать конфигурацией туннеля. Сначала проверьте, куда ведёт DNS для VPN, затем сопоставьте имя подключения с сертификатом. Приватный ключ не передают в чат поддержки вместе со снимком ошибки.