Структура доменов и поддоменов для VPN-сайта, кабинета, API и подписок
В двух словах Структура поддоменов для VPN-сайта опирается на ранние решения: когда поддомены действительно нужны и как устроен домен для VPN-сервиса. Хорошая доменная структура для VPN-сервиса делает проект понятнее и...
4 мая 2026 · 7 мин
В двух словах
Структура поддоменов для VPN-сайта опирается на ранние решения: когда поддомены действительно нужны и как устроен домен для VPN-сервиса.
Хорошая доменная структура для VPN-сервиса делает проект понятнее и пользователю, и команде. Плохая — превращает сайт, кабинет, API и служебные адреса в хаотичный набор сущностей, которые трудно сопровождать. Чаще всего выигрывает спокойная схема: основной домен для публичного сайта, отдельные поддомены для тех частей, которые действительно отличаются по роли и инфраструктуре.
Когда это действительно важно
- если VPN-проект уже выходит за рамки одной страницы;
- если рядом с лендингом появляются кабинет, блог, help-раздел, API и support;
- если вы хотите заранее заложить устойчивую архитектуру, а не лепить новые поддомены по мере паники.
Как на это смотреть правильно
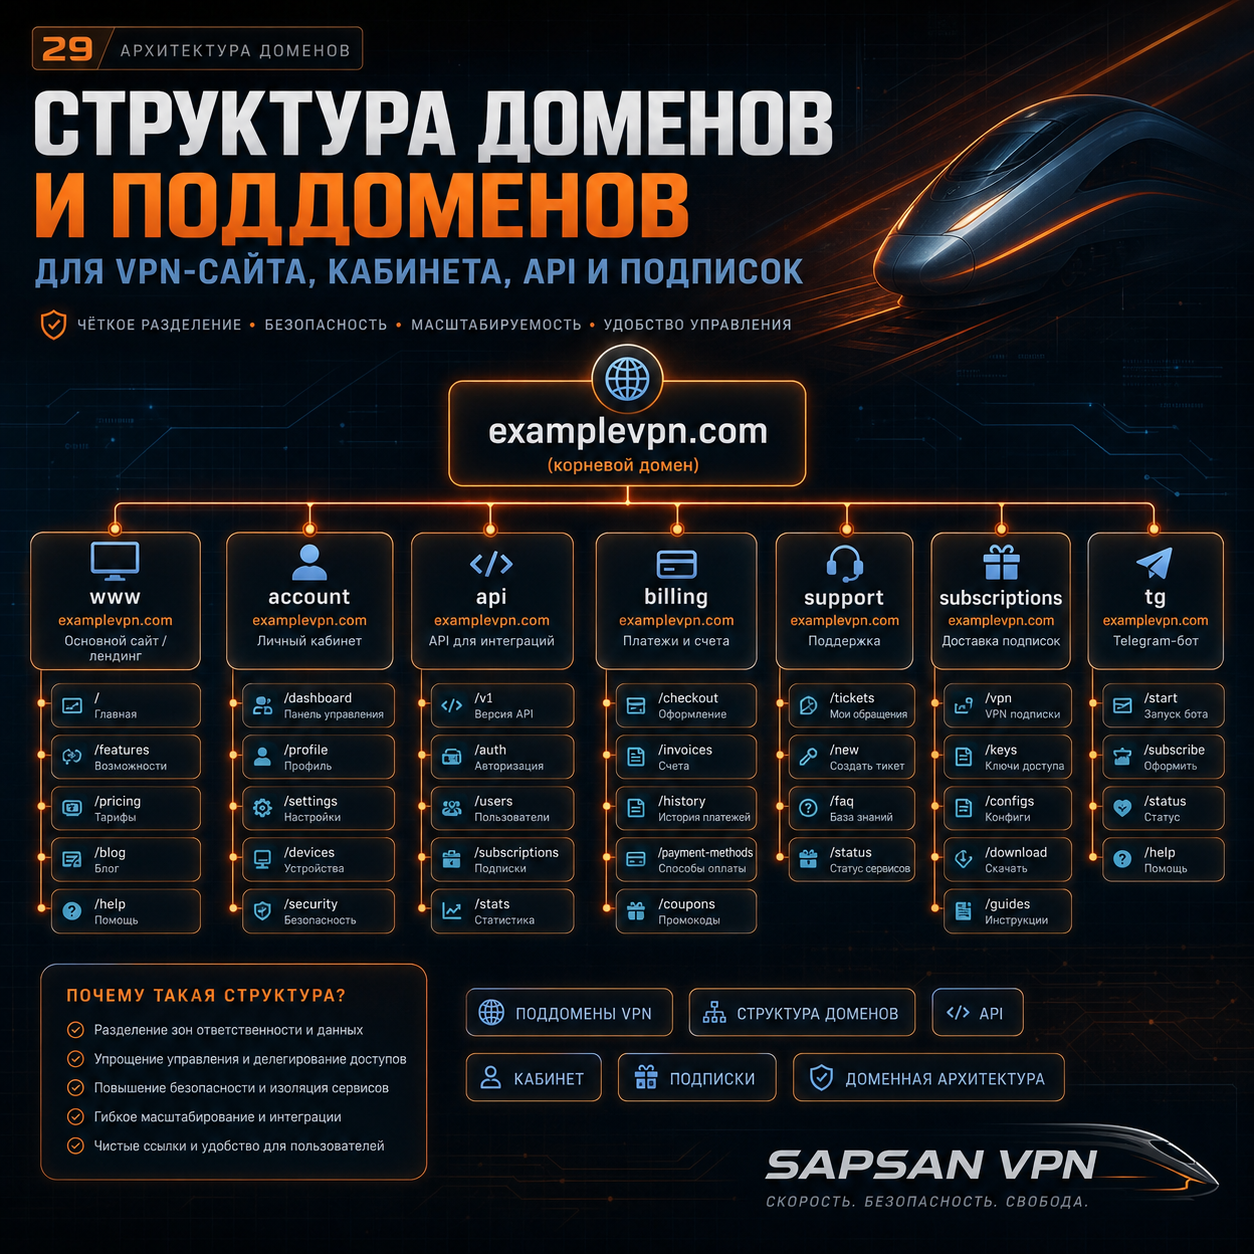
Структура доменов и поддоменов должна начинаться с ролей: сайт, кабинет, API, подписки и support. Если роли не описаны, даже поддомены, которые выглядят логично, быстро становятся хаотичными.
Доменные решения стоит принимать не по красоте схемы, а по роли сервисов.
Часто базовая логика выглядит так:
- основной домен — публичный сайт;
- `app.` — кабинет или веб-приложение;
- `api.` — прикладной интерфейс;
- `help.` или `docs.` — поддержка и документация;
- `blog.` или `/blog/` — зависит от контентной стратегии и инфраструктуры.
Не каждый элемент обязан быть поддоменом. Если блог и часть контентных страниц живут в той же среде и не требуют отдельного контура безопасности, им часто лучше оставаться внутри основного домена. Если же API, кабинет или подписочные механизмы имеют отдельные требования к SSL, кэшу, авторизации и масштабированию, поддомен обычно оправдан.
Для VPN-проекта особенно важно заранее решить, где будут жить:
- личный кабинет;
- служебный API;
- техподдержка и help-центр;
- публичные материалы и блог;
- адреса, которые используются в письмах и приложениях.
Где структура начинает ломаться
Для VPN-сервиса такая схема особенно важна: пользователь видит не инфраструктуру, а единый продукт, где главная, кабинет, оплата и помощь должны выглядеть согласованно.
Первая ошибка — всё сваливают на один домен без внутренней структуры. Вторая — наоборот, дробят проект на множество поддоменов без ясной роли каждого. Третья — не учитывают, что с каждым новым поддоменом растёт сложность TLS, DNS, мониторинга и общей эксплуатации.
Есть и SEO-ошибка: выносить на отдельные поддомены то, что лучше держать рядом с основным доменом, если речь идёт о плотной контентной связке. Но здесь не бывает одного правила на все случаи: архитектура должна подчиняться продукту, а не наоборот.
Что проверить руками
Минимальный технический контроль структуры:
```bash
dig example.com +short
dig app.example.com +short
dig api.example.com +short
curl -I https://app.example.com
curl -I https://api.example.com
```
Что смотреть:
- у каждого хоста есть понятная роль;
- DNS-ответы совпадают с архитектурой;
- каждый важный хост живёт по HTTPS.
Таблица: что выносить, а что нет
| Элемент | Когда выносить в поддомен | Когда лучше оставить рядом |
|---|---|---|
| Кабинет | Когда это отдельное приложение и другой контур безопасности | Когда это пара простых внутренних страниц |
| API | Когда у него отдельная логика, масштабирование и доступ | Когда API минимален и tightly coupled с сайтом |
| Help / docs | Когда база знаний живёт отдельно | Когда это небольшой контентный раздел сайта |
| Блог | Когда он реально автономен технически | Когда контентно и SEO-логически лучше держать его на основном домене |
Кейс из практики
У проекта сначала всё было на одном домене: лендинг, кабинет, help и даже часть API-маршрутов. По мере роста стало трудно поддерживать понятную схему безопасности и разбирать логику сервисов. После переработки доменной структуры оставили основной сайт на корне, кабинет и API вынесли в отдельные поддомены, а блог оставили внутри основного домена. Архитектура стала ощутимо чище и для разработки, и для пользователя.
Быстрая самопроверка
Для каждого предполагаемого поддомена ответьте:
1. зачем он существует;
2. может ли он жить отдельно;
3. требует ли он своей политики безопасности;
4. станет ли без него понятнее или наоборот хаотичнее.
Если ответов нет, поддомен пока не нужен.
Такую схему нельзя оценивать в отрыве от инфраструктуры: выбранное разделение ролей должны выдерживать DNS-провайдер и хостинг сайта.
Роли важнее красивых названий зон
Схему доменов часто рисуют как красивый набор адресов: app, api, help, blog, status. Но важны не названия, а роли. У каждой зоны должен быть владелец, стек, правила кэша, HTTPS, логирование и сценарий проверки. Если поддомен создан только потому, что «так принято», он быстро становится лишней точкой риска. Для VPN-сайта структура должна помогать разделить лендинг, кабинет, API и поддержку, а не демонстрировать сложность.
Проверка после добавления зоны
После добавления нового поддомена или раздела нужно проверить DNS, HTTPS, редиректы, доступность, кэш и связь с навигацией. Если это кабинет или API, добавляются CORS, заголовки безопасности и логирование. Если это help-раздел, важнее индексация, внутренние ссылки и понятный URL. Нормальная структура не просто открывается: она объясняет пользователю, куда он попал и зачем существует эта часть проекта.
Фиксация архитектуры
Для каждой зоны полезно хранить короткую карточку: назначение, URL, владелец, где обслуживается DNS, какой сертификат используется, где смотреть логи и как проверяется доступность. Тогда новый участник команды не будет гадать, почему API вынесен отдельно, а блог оставлен в папке. Такая фиксация особенно важна, когда проект растёт и старые решения начинают казаться случайными.
Как проверить границы между кабинетом, API и туннелем
Имена не заменяют изоляцию
Домен VPN может объединять несколько компонентов, но доступ к ним определяется приложениями и инфраструктурой. Сайт VPN сервиса должен иметь свои разрешённые функции. Домен для VPN сервера описывает транспортный узел. Адрес VPN сервера не следует использовать как универсальный адрес для кабинета, выдачи конфигураций и административной панели.
Учёт зависимостей
DNS для VPN внесите в схему вместе с владельцем каждой записи. Хостинг для VPN и VPN на VPS могут обслуживать разные роли. Сертификат для VPN выбирают по имени и назначению. Сертификат VPN сервера и сертификат веб-сайта не обязаны быть одним объектом с общим приватным ключом.
Пользовательский путь
VPN подписка выдаётся с контролем доступа. Ссылка VPN должна оставаться секретной, даже если имя API публично известно. Профиль VPN проверяют в поддерживаемом клиенте. VPN для нескольких устройств требует понятного учёта лимитов и обновлений, чтобы изменение одного API не выключало уже действующие подключения.
Проверка после изменения схемы
DNS через VPN и клиентский DNS для VPN клиента проверяются отдельно от авторитетных записей. VPN соединение должно устанавливаться после обычного переподключения. Проверить VPN соединение недостаточно для проверки кабинета: отдельно оцените выдачу конфигурации и штатное восстановление доступа. Такой перечень помогает менять один компонент, не затрагивая остальные.
FAQ
Нужно ли выносить API на отдельный поддомен?
Часто да, если это отдельный прикладной слой.
Блог лучше на поддомене или в папке?
Часто в папке на основном домене, если он тесно связан с основным контентом.
Нужно ли отдельное доменное имя для кабинета?
Обычно нет, если поддомен решает задачу достаточно чисто.
Можно ли вынести корпоративный VPN и кабинет на разные поддомены одного имени?
Да, если у каждой точки понятная роль и отдельно настроены доступ и сертификаты. Разделение упрощает сопровождение, но не изолирует данные автоматически: проверьте область cookies, правила CORS и права API. Секретную ссылку подписки нельзя превращать в общий адрес, доступный всем посетителям.
Нужно ли разделять поддомены VPN для подписки и кабинета?
Поддомены VPN полезны, когда сервисам нужны разные правила доступа или независимое обслуживание. Сначала определите, какие поддомены VPN действительно требуются, а затем выберите устойчивый домен для VPN. Имя подписки не должно случайно стать публичным каталогом секретных ссылок или копией административной панели.