Поддомены: когда они реально нужны
Короткий ответ Поддомены нужны тогда, когда они помогают разделить роли сервисов и сделать архитектуру чище. Они не должны появляться «на всякий случай». Для VPN-проекта поддомены обычно полезны для кабинета, API,...
4 мая 2026 · 6 мин
Короткий ответ
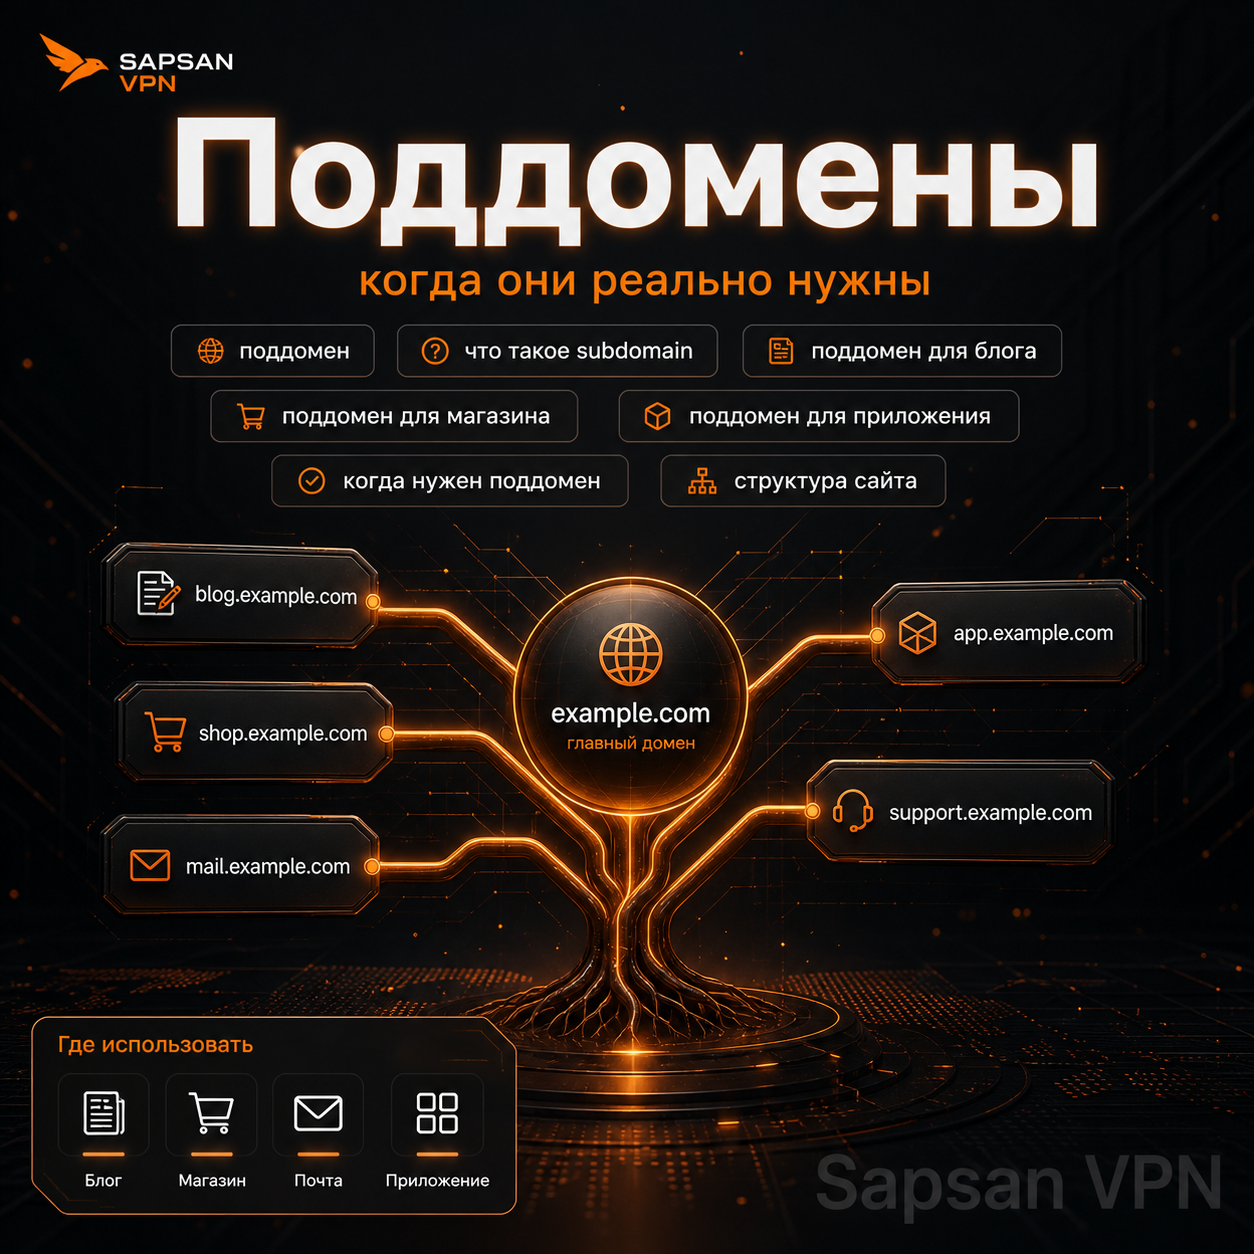
Поддомены нужны тогда, когда они помогают разделить роли сервисов и сделать архитектуру чище. Они не должны появляться «на всякий случай». Для VPN-проекта поддомены обычно полезны для кабинета, API, help-раздела и иногда служебных зон. Но если использовать их без системы, проект быстро превращается в набор разбросанных адресов, которыми неудобно управлять.
Поддомены стоит планировать после базового DNS-контура: сначала фиксируют основные DNS-записи и понимают, когда действительно нужно менять nameservers.
Когда это актуально
- если у вас уже есть не только главная страница, но и кабинет, блог, поддержка, API или документация;
- если вы выбираете между структурой вида `site.com/app` и `app.site.com`;
- если хотите заранее продумать масштабирование инфраструктуры.
Когда поддомен действительно оправдан
Поддомен или папка — это не вопрос вкуса. Для кабинета, API и подписок сначала нужна понятная схема доменов и поддоменов, где у каждой зоны есть роль.
Поддомен полезен, когда отдельный раздел проекта:
- имеет свою техническую роль;
- может жить на отдельной инфраструктуре;
- требует отличающихся настроек безопасности, кэша, SSL или маршрутизации.
Например, `api.example.com` — часто логичное решение, потому что API живёт по своим правилам. `help.example.com` или `docs.example.com` тоже бывают оправданы, если документация или база знаний развиваются отдельно. `app.example.com` нередко удобен для кабинета, особенно если веб-приложение отделено от маркетингового сайта.
Но не каждый раздел обязан быть поддоменом. Иногда обычная папка внутри основного сайта — гораздо чище и проще. Если блог, лендинг и часть информационных страниц живут в одном стеке и не требуют отдельной архитектуры, поддомены могут только добавить лишнюю сложность.
Где чаще всего ошибаются
Рост числа поддоменов быстро упирается в сертификаты: один адрес можно закрыть отдельно, а для большой структуры уже приходится выбирать между обычным SSL и сертификатом, который закрывает однотипные поддомены.
Первая ошибка — создавать поддомены «на будущее», не понимая их роли. Вторая — дробить проект слишком рано: отдельный домен, отдельный поддомен, ещё один технический поддомен — и всё это без понятной схемы. Третья — не учитывать, что с появлением поддоменов растут и требования к SSL, мониторингу, логике кэша и общей доменной дисциплине.
Для VPN-проекта особенно важно не плодить сущности просто потому, что это «выглядит технологично». Структура должна помогать продукту, а не усложнять его.
Wildcard нельзя включать автоматически только потому, что поддоменов стало больше. Сначала нужно понять, где wildcard DNS действительно уместен, а где безопаснее заводить записи явно.
Практический блок
Быстрая проверка поддомена:
```bash
dig app.example.com +short
dig api.example.com +short
curl -I https://app.example.com
```
Что смотреть:
- резолвится ли поддомен;
- указывает ли он туда, куда должен;
- работает ли по HTTPS.
Таблица: когда использовать, а когда нет
| Подход | Когда использовать | Когда лучше не делать |
|---|---|---|
| Поддомен для кабинета | Когда кабинет технически отделён от лендинга | Когда это просто пара статичных страниц |
| Поддомен для API | Когда API живёт отдельно и требует своих настроек | Когда API — часть очень простой внутренней логики |
| Папка внутри основного сайта | Когда раздел информационный и не требует отдельной инфраструктуры | Когда у раздела другой стек, безопасность или команда |
Мини-кейс
У проекта был сайт, кабинет и блог. Изначально всё хотели разнести по поддоменам, но потом выяснилось, что блог и help-раздел проще держать в основной структуре сайта, а поддоменами оставить только кабинет и API. Это сократило число сертификатов, упростило внутреннюю перелинковку и сделало контур инфраструктуры понятнее.
Авторский тест
Для каждого потенциального поддомена ответьте на четыре вопроса:
1. у него отдельная техническая роль;
2. у него могут быть свои настройки безопасности;
3. его можно обслуживать отдельно;
4. без него архитектура реально становится хуже.
Если на большинство вопросов ответ «нет», поддомен вам, скорее всего, не нужен.
Поддомен должен иметь понятную роль
Поддомены становятся проблемой, когда появляются раньше задачи. Сегодня заводят `new.example.com` «на будущее», завтра добавляют `test.example.com` для подрядчика, потом забывают, где живёт кабинет. Через несколько месяцев зона выглядит технологично, но управляется плохо. У каждого поддомена должна быть роль: кабинет, API, документация, support, staging или служебная проверка. Если роль не формулируется одним предложением, поддомен лучше не создавать.
Новый поддомен проверяют как отдельный вход
После добавления поддомена нужно убедиться, что он указывает в правильное место, открывается по HTTPS, не конфликтует с wildcard и не создаёт лишний публичный вход. Для кабинета и API дополнительно проверяют заголовки, кэш и редиректы. Нормальный поддомен понятен по назначению и технически отделён настолько, насколько это действительно нужно проекту.
Брошенные поддомены лучше находить по инвентаризации
Если никто не помнит, зачем создан поддомен, это уже симптом. Часто такие имена продолжают указывать на старый сервер, тестовый сервис или платформу, от которой проект давно отказался. Найти проблему помогает инвентаризация: список поддоменов, назначение, владелец, тип записи, SSL и дата последней проверки. Всё, что не имеет владельца и назначения, лучше выключать не сразу, а после проверки логов и зависимостей.
Как назначить отдельные имена кабинету, API и серверу
Разделение ролей
Домен VPN остаётся общей зависимостью для имён под ним. Домен для VPN сервера удобно учитывать отдельно от адреса, где открыт сайт VPN сервиса. VPN подписка может обновляться через своё имя. Ссылка VPN при этом содержит не только домен, но иногда и секрет: красивое название не делает такую ссылку публичной.
Имена не создают сервисы сами
Хостинг для VPN должен обслуживать нужный процесс и порт. VPN на VPS требуется настроить независимо от DNS. Адрес VPN сервера должен вести на готовый узел. Сертификат для VPN выбирают под имя, которое предъявляет и проверяет клиент. Создание A-записи само по себе не поднимает приложение и не выдаёт ему права доступа.
Проверка TLS и конфигурации
Сертификат VPN сервера сверяйте с назначением конкретного поддомена. Сертификат для VPN подключения не обязательно совпадает с сертификатом кабинета. Профиль VPN должен ссылаться на правильное имя. Если появилась ошибка сертификата VPN, не расширяйте доверие на все узлы автоматически: сначала проверьте имя, цепочку и место хранения ключа.
Эксплуатация и отказ одного компонента
DNS для ВПН и клиентский DNS через VPN проверяются на разных участках. VPN соединение может сохраняться при недоступном кабинете, но обновление списка серверов уже не работать. Поэтому нужно проверить VPN соединение и отдельные веб-функции. Для команды полезно держать перечень имён и ответственных, чтобы удаление старого API не затронуло действующие подключения.
FAQ
Что лучше: поддомен или папка?
Зависит от роли раздела. Для продуктовых и технически отделённых зон часто лучше поддомен. Для контентных разделов часто достаточно папки.
Нужно ли выносить блог на отдельный поддомен?
Не обязательно. Часто для SEO и структуры проще держать его на основном домене.
Поддомены делают проект «солиднее»?
Не сами по себе. Они полезны только тогда, когда решают конкретную архитектурную задачу.
Нужен ли отдельный поддомен, если корпоративный VPN открывает внутренние сервисы?
Для внутренних имён полезна понятная отдельная область, которую обслуживает корпоративный DNS. Однако один поддомен не ограничивает доступ: нужны правила сети и авторизация приложений. Не публикуйте адреса закрытых систем только ради удобного списка ссылок на внешнем сайте.
Когда поддомены VPN требуют отдельных записей?
Поддомены VPN могут обслуживать разные узлы: кабинет, подписку, API или страницу помощи. Для каждого имени сверяют назначение и запись в зоне. Сначала проверьте DNS для VPN, затем сертификат и приложение, которое отвечает по этому адресу. Создание имени не разворачивает сервис и не выдаёт ему права доступа.