Что такое nameservers и когда их действительно нужно менять
Короткий ответ Nameservers — это не «ещё одна запись в DNS», а указание, кто вообще отвечает за вашу зону. Менять NS нужно реже, чем думают новички. Во многих случаях требуется не смена nameservers, а обычное...
3 мая 2026 · 7 мин
Короткий ответ
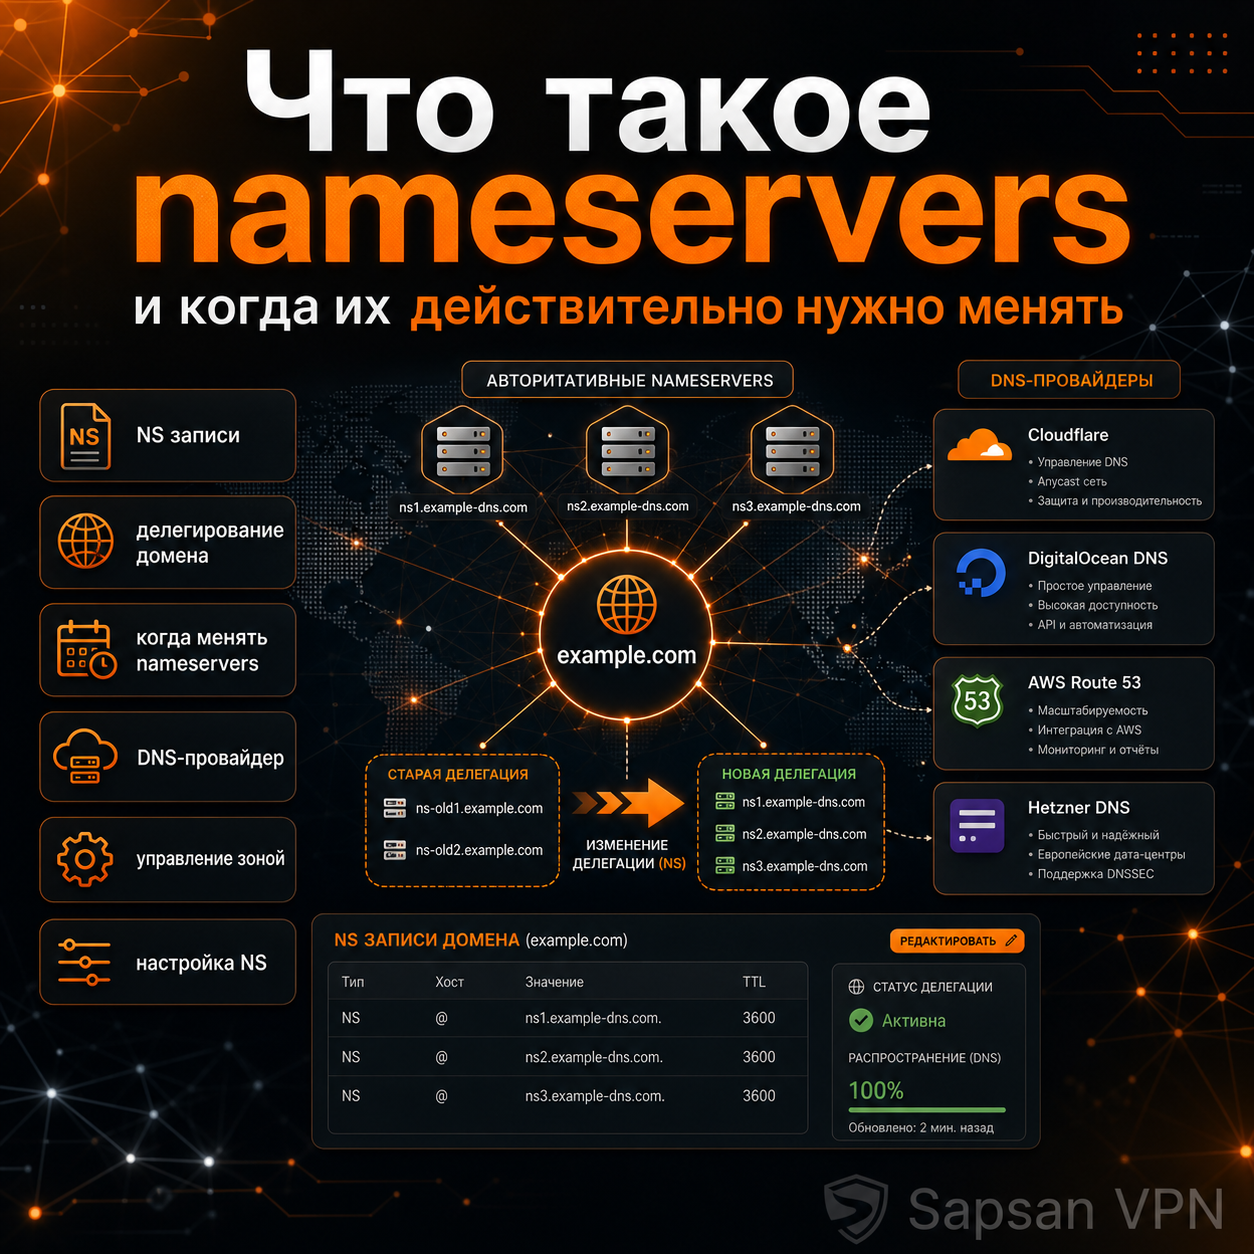
Nameservers — это не «ещё одна запись в DNS», а указание, кто вообще отвечает за вашу зону. Менять NS нужно реже, чем думают новички. Во многих случаях требуется не смена nameservers, а обычное редактирование записей внутри текущей DNS-зоны. Путаница между этими действиями — одна из самых частых причин доменных проблем.
Чтобы не путать NS с обычными записями, сначала полезно разобрать первичную DNS-настройку после покупки домена: именно там видно, где заканчивается запись и начинается делегирование зоны.
В каких случаях это всплывает сразу
- если вы подключаете новый DNS-провайдер;
- если переносите управление зоной к другому сервису;
- если не понимаете, почему изменения в DNS не работают так, как ожидалось.
В чём разница между NS и обычными записями
Смена NS становится рискованной, когда команда не понимает базовую роль DNS на уровне зоны: можно править записи не там, где они реально работают.
Когда домен делегирован на конкретные nameservers, именно они становятся источником истины для вашей зоны. Это значит, что запись `A`, `MX` или `TXT` должна редактироваться там, где реально обслуживается зона. Если вы меняете A-запись у старого провайдера, а домен уже делегирован на новые NS, ничего не произойдёт.
Из-за этого смену NS нельзя воспринимать как безобидную мелочь. По сути вы меняете «дом» всей зоны. Если при этом на новом месте не собрана корректная копия всех нужных записей, сайт, почта, кабинет или другие сервисы могут начать работать непредсказуемо.
Когда NS менять действительно нужно
Смена nameservers оправдана, когда вы осознанно переносите зону к другому DNS-провайдеру или строите новую схему управления доменом. Например, если хотите использовать другой стек DNS, Anycast-сервис, автоматизацию через API или более надёжный интерфейс управления.
Во всех остальных случаях лучше сначала спросить себя: а точно ли проблема решается сменой NS? Очень часто причина банальнее: нужно поправить одну запись, уменьшить TTL или навести порядок в текущей зоне.
Практика без лишней теории
Смена NS безопасна только тогда, когда на новых серверах уже собраны записи для сайта, почты, TXT и служебных поддоменов, а не просто указан красивый список nameservers.
Понять текущую делегацию можно так:
```bash
dig NS example.com +short
dig @1.1.1.1 NS example.com +short
```
А чтобы убедиться, где реально редактировать зону, полезно сверить:
- какие NS прописаны у регистратора;
- где хранится актуальный набор записей;
- совпадает ли это с тем DNS-провайдером, у которого вы сейчас вносите изменения.
Таблица: когда использовать, а когда нет
| Сценарий | Когда использовать | Когда лучше не делать |
|---|---|---|
| Смена nameservers | Когда переносите всю зону к новому DNS-провайдеру | Когда нужно поправить одну запись |
| Редактирование записей в текущей зоне | Когда провайдер остаётся тем же | Когда вы уже решили полностью перевести делегацию |
| Быстрая смена NS без аудита зоны | Почти никогда | Всегда, если не собраны все критические записи |
DNS меняют без угадывания только тогда, когда перед глазами есть текущие A, MX, TXT, CNAME и служебные записи; такая карта позволяет проверять правки спокойно, а не искать ошибку после жалоб пользователей.
Как это выглядит в реальном проекте
Команда хотела «ускорить DNS» и решила поменять nameservers, хотя реальная проблема была в одной ошибочной записи и завышенном TTL. После смены NS выяснилось, что на новом провайдере забыли часть TXT и MX-записей. В итоге пострадали и сайт, и почта. Причина была не в том, что NS менять нельзя, а в том, что их поменяли без полной карты зоны.
Контрольный чек
Перед сменой NS подготовьте список:
- A и AAAA;
- CNAME;
- MX;
- TXT;
- служебные записи для верификаций;
- поддомены кабинета, API и help-раздела.
Если у вас нет такого списка, менять NS пока рано.
Смена NS не лечит ошибку в одной записи
Nameservers часто меняют там, где достаточно поправить A, AAAA, MX или TXT. Это опасная путаница: смена NS переносит место управления всей зоной, а не одну запись. Если на новых серверах нет полной копии зоны, сайт может открываться, а почта, кабинет или подтверждения сервисов исчезнут. Перед сменой NS нужно доказать, что проблема действительно в провайдере зоны, а не в одной ошибочной записи или TTL.
До переключения новая зона должна быть собрана
После смены NS первым делом проверяют не сайт в браузере, а саму делегацию: что показывает регистратор, какие NS видят публичные резолверы и совпадает ли зона на новых серверах с подготовленной картой. Нормальный результат — на новых NS уже есть A/AAAA, MX, TXT, CNAME и служебные записи. Если хотя бы один критичный тип не перенесён, исправление нужно делать до того, как проблема разойдётся по кэшу.
Перед сменой NS сравните две зоны
Перед публикацией новой делегации полезно открыть две зоны рядом: старую и новую. Сравнивают не только A-записи, но и MX, TXT, CAA, поддомены кабинета, API, help-раздела и внешние верификации. Отдельно отмечают записи, которые осознанно не переносятся. Такая сверка занимает меньше времени, чем поиск пропавшей почты после переключения.
Как проверить смену NS для сервиса с несколькими адресами
Определите, где находится действующая зона
Домен VPN делегируется на конкретные авторитетные серверы. Домен для VPN сервера и сайт VPN сервиса могут иметь разные записи в одной зоне. Поддомены VPN не становятся отдельными зонами автоматически. Настройка DNS для VPN должна выполняться у того оператора, чьи серверы действительно указаны в делегировании, иначе правка останется незаметной пользователям.
Не заменяйте клиентский DNS вместо NS
DNS сервер для VPN в настройках устройства обычно обозначает резолвер. DNS для VPN клиента не переносит авторитетную зону проекта. DNS через VPN описывает путь запросов, а DNS вместо VPN не создаёт туннель для приложений. DNS и VPN полезно проверять раздельно: тогда смена NS не превратится в случайную перенастройку клиентских устройств.
Перенесите все зависимые записи
Адрес VPN сервера сверяют по A и AAAA с реальными возможностями узла. Сертификат для VPN должен продолжить выпускаться и обновляться предусмотренным способом. VPN подписка и профиль VPN могут ссылаться на другие имена, отсутствующие в записи главной страницы. Сохраните также почтовые TXT и MX, а не переносите только веб-адрес.
Проверьте результат после смены
Хостинг для VPN может остаться прежним, даже если DNS-оператор изменился. VPN на VPS затем проверяют обычным подключением. Проверить VPN соединение стоит до и после переключения, сохранив время и результаты. Сайт VPN проверяйте вместе с кабинетом и страницей поддержки; успешный ответ одного имени не подтверждает перенос всей зоны.
FAQ
Смена NS — это то же самое, что изменение A-записи?
Нет. Смена NS меняет место, где живёт вся зона.
Нужно ли менять NS, если сайт переехал на другой сервер?
Не обязательно. Часто хватает изменения A/AAAA внутри текущей зоны.
Почему после смены NS всё «обновляется» не сразу?
Потому что работают кэширование и propagation.
Как понять, что DNS-правка ушла не туда?
Если запись изменили, а результата нет, причина часто не в propagation. Возможно, домен делегирован на другие NS, и команда редактирует старую панель. Отличить это просто: нужно сравнить NS у регистратора, ответ `dig NS` и место, где внесена правка. Если они не совпадают, ожидание не поможет: запись должна быть исправлена там, где реально обслуживается зона.
Нужно ли менять NS, чтобы настроить DNS для ВПН в приложении?
Нет. NS определяют, кто обслуживает зону вашего домена. Адрес резолвера в приложении задаёт, куда клиент отправляет запросы об именах сайтов. Это разные настройки: смена NS не заставит телефон пользоваться другим резолвером и может нарушить работу сайта, если новая зона не подготовлена.
Как понять, где менять DNS для ВПН после смены NS?
Сначала выясните, какие серверы сейчас авторитетны для домена, и проверьте записи именно у их оператора. Старый кабинет регистратора может по-прежнему показывать зону, которая уже не используется. DNS для VPN проверяют по ответу для нужного имени, а не по наличию записи в случайной панели.