Ошибки при настройке DNS: как найти причину без паники
Сначала выясните, кто отвечает за зону DNS-ошибка часто выглядит как хаос: у владельца сайт открывается, у клиента нет; почта принимает письма, но SPF не проходит; новый поддомен работает в одном браузере и не...
27 мая 2026 · 7 мин
Сначала выясните, кто отвечает за зону
DNS-ошибка часто выглядит как хаос: у владельца сайт открывается, у клиента нет; почта принимает письма, но SPF не проходит; новый поддомен работает в одном браузере и не существует в другом. Паника начинается тогда, когда все записи меняют одновременно. Правильнее сначала понять, где сейчас находится авторитетный ответ: у регистратора, у DNS-хостинга, у Cloudflare, у хостера или на старых NS.
Главный вопрос на первом шаге: какие NS указаны у домена на уровне регистратора и совпадают ли они с тем местом, где вы редактируете зону. Если записи меняются в панели хостинга, а делегирование уже переведено на внешний DNS, изменения не дадут результата. Обратная ситуация тоже частая: владелец переносит зону в Cloudflare, но забывает поменять NS у регистратора. В панели всё выглядит готовым, а мир продолжает спрашивать старые серверы.
Для общей карты ошибок полезен материал про типичные ошибки при настройке домена, DNS и HTTPS, но в текущей статье задача уже практическая: не угадывать, а найти слой, где ответ расходится с ожиданием.
Запись есть в панели, но её нет в ответе
Панель управления не является доказательством DNS-ответа. Она показывает то, что вы внесли в интерфейс, но пользователь получает ответ от резолвера, который обращается к авторитетной зоне и может держать кэш. Поэтому фраза «я же добавил A-запись» ничего не доказывает без проверки ответа. Нужно сравнить три уровня: запись в панели, ответ авторитетного NS и ответ публичного резолвера.
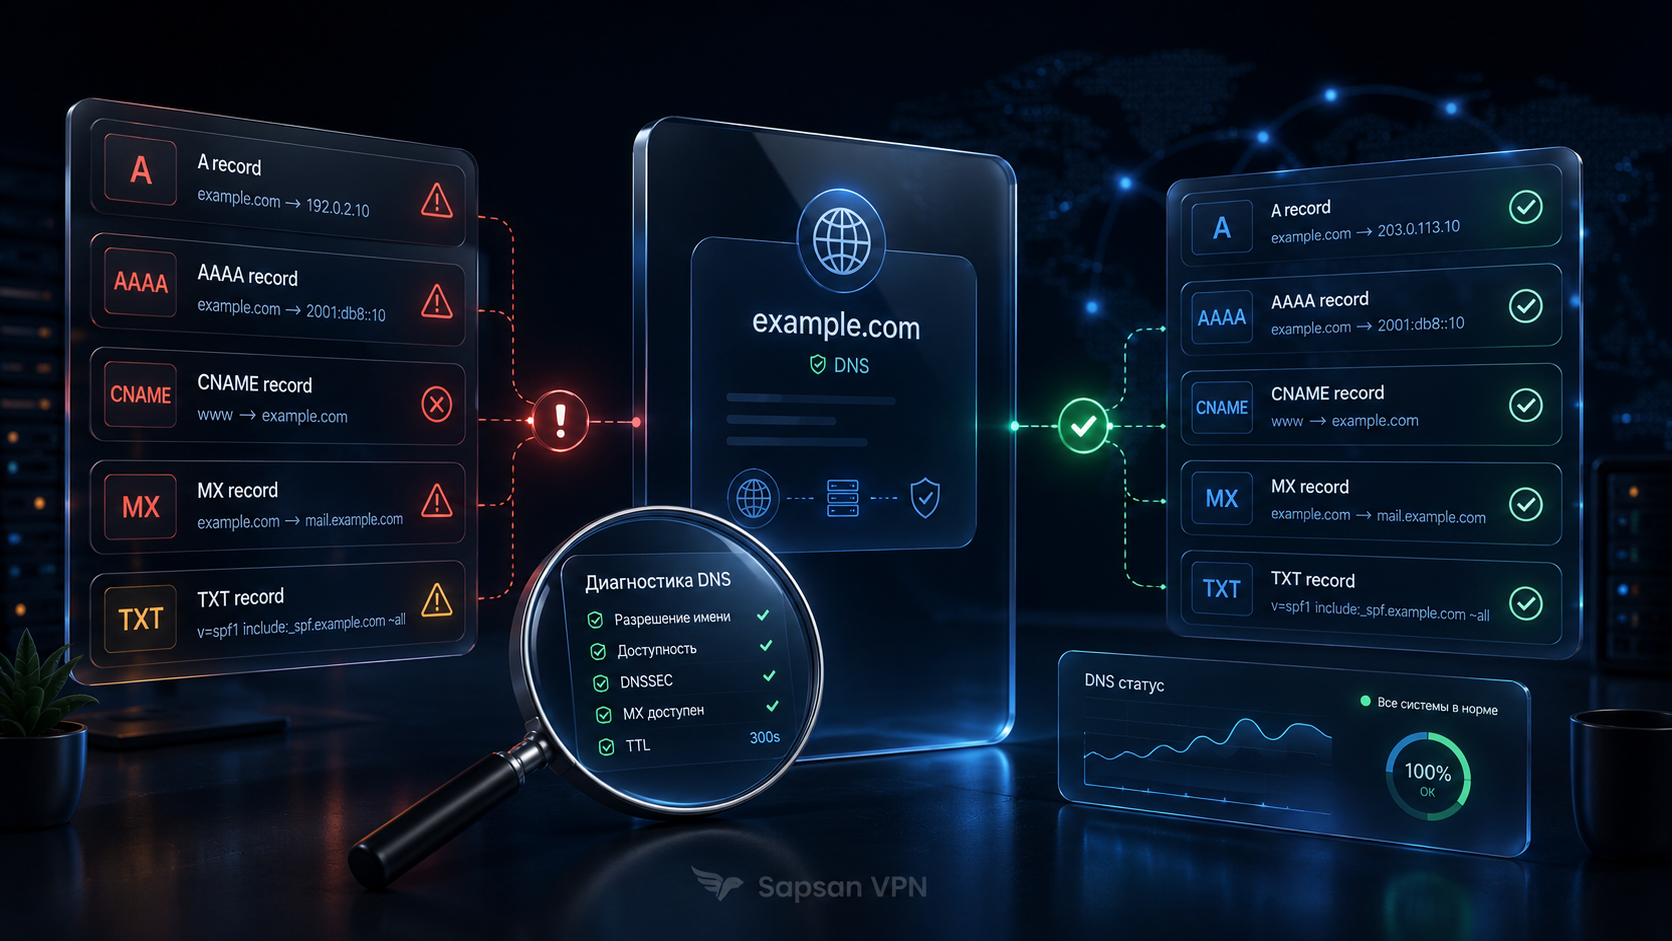
Ошибки в типе записи тоже встречаются постоянно. CNAME нельзя использовать там, где ожидается набор записей на корне зоны. MX требует имя почтового сервера, а не произвольный IP. TXT для SPF, DKIM или проверки владения должен совпадать символ в символ, включая кавычки и пробелы, если панель показывает их особым способом. AAAA может увести часть пользователей на IPv6-адрес, где сайт вообще не настроен.
Если правок было много, лучше не продолжать менять всё подряд. Зафиксируйте текущее состояние: домен, тип записи, ожидаемое значение, TTL, авторитетный NS и фактический ответ. После этого можно двигаться точечно. Подход из статьи как менять и проверять DNS без паники здесь важен именно как дисциплина: одна гипотеза, одна проверка, один вывод.
TTL и кэш не равны «DNS сломался»
TTL объясняет, почему разные люди видят разные результаты после правки. Если старое значение успело попасть в кэш резолвера, оно может жить там до истечения TTL. Владелец домена уже видит новое значение через один DNS, а часть пользователей продолжает получать старый ответ через другой. Это не всегда ошибка настройки; иногда это нормальное поведение кэша.
Проблема появляется, когда TTL не учитывают перед миграцией. Например, домен переводят на новый сервер за пять минут до запуска, но старые записи имели большой TTL. В итоге часть аудитории ещё долго идёт на старый IP. Если вместе с сайтом меняется почта, риск выше: MX, SPF и DKIM могут обновляться в разное время, а диагностика превращается в набор случайных симптомов.
Перед серьёзной миграцией TTL уменьшают заранее, а после стабилизации возвращают к нормальному значению. Это не ускоряет уже закэшированные ответы, но помогает следующей правке пройти мягче. Если используется внешний DNS-сервис, стоит понимать его роль. Сравнение Cloudflare DNS и DNS хостинга помогает заранее выбрать место, где зона будет управляться постоянно, а не временно.
DNSSEC, CAA и служебные записи проверяют отдельно
Не все DNS-ошибки связаны с A-записью. DNSSEC может сломать разрешение домена, если зона подписана неправильно или DS-запись у регистратора не соответствует текущим ключам. Пользователь увидит обычную ошибку открытия, но причина будет не в хостинге и не в браузере. Поэтому DNSSEC проверяют как отдельный слой, особенно после переноса зоны между провайдерами.
CAA влияет на выпуск сертификатов. Если запись ограничивает центры сертификации, Certbot или другой клиент может не получить сертификат, хотя сам сайт и DNS выглядят рабочими. TXT-записи для верификации сервисов, DKIM, SPF и DMARC тоже требуют отдельной проверки. Их нельзя считать второстепенными: сайт может открываться, но почта, SSL-выпуск или подтверждение домена будут падать.
По DNSSEC есть отдельный материал DNSSEC для домена: как защитить DNS-записи. При поиске ошибки важно помнить: защита DNS полезна только тогда, когда ключи и делегирование согласованы. Иначе она превращается в причину отказа.
Диагностика DNS без каскада лишних правок
Рабочая проверка начинается с делегирования: открыть данные регистратора и убедиться, какие NS указаны для домена. Затем проверить SOA и NS в самой зоне. После этого запросить нужную запись напрямую у авторитетного сервера. Только потом смотреть публичные резолверы вроде Google или Cloudflare. Такой порядок показывает, где именно расходится ответ.
Дальше проверяют тип записи. Для сайта это A и AAAA, для поддомена — A, AAAA или CNAME, для почты — MX, SPF, DKIM и DMARC, для сертификата — CAA и записи валидации, если используется DNS challenge. Если симптом связан только с частью пользователей, отдельно смотрят TTL и кэш. Если домен вообще перестал разрешаться у строгих резолверов, проверяют DNSSEC и DS у регистратора.
Кейс: владелец перенёс зону в новый DNS-хостинг и добавил все записи правильно, но сайт продолжал открываться со старого сервера. Проверка показала, что у регистратора остались прежние NS. Все правки в новой панели были аккуратными, но мир о них не знал. После смены NS и ожидания TTL сайт начал отвечать с нового IP. Вывод: при DNS-ошибке сначала проверяют делегирование, а уже потом спорят о содержимом зоны.
Как найти причину ошибки DNS по одному изменению
Запишите исходное состояние
Домен VPN и поддомены VPN внесите в таблицу с текущими ответами. DNS для VPN проверяйте у фактического оператора зоны. DNS сервер для VPN в клиенте может быть другим адресом. Адрес VPN сервера фиксируйте до исправлений.
Разные виды ошибки
VPN не подключается из-за неразрешённого имени — не то же самое, что отказ порта. Ошибка сертификата VPN означает следующий этап проверки. VPN соединение может работать по IP и не работать по имени, если имя не покрывает сертификат. Разделяйте эти симптомы в журнале.
Клиентские настройки
DNS через VPN проверяют после установления туннеля. Раздельное туннелирование VPN может отправлять разные приложения через разные резолверы. Профиль VPN сохраняют до изменения. Сетевые настройки VPN редактируют по одному пункту, не заменяя сразу все серверы и протоколы.
Возврат
Проверить VPN соединение нужно тем же безопасным запросом после исправления. Хостинг для VPN и VPN на VPS не меняйте одновременно с DNS без необходимости. Надежный VPN хранит резервную копию зоны и понятный план возврата, а не полагается на очистку всех кешей.
В этой схеме серверная часть — vpn сервер; рядом разобраны профиль vpn и клиентские шаги для vpn для android.
FAQ по DNS-ошибкам
Как понять, что я редактирую не ту DNS-зону?
Проверьте NS у регистратора и сравните их с панелью, где вы меняете записи. Если авторитетные серверы другие, правка в красивой панели не попадёт в реальный ответ.
Почему запись есть в панели, но `dig` её не видит?
Возможны три причины: панель не обслуживает активную зону, ответ ещё держит кэш резолвера или запрошен не тот тип записи. Начинать лучше с авторитетного NS.
Когда DNSSEC похож на обычный сбой DNS?
Когда DS у регистратора не соответствует ключам текущей зоны. Владелец видит “домен не открывается”, но проблема не в A-записи и не в хостинге.
Что записать перед изменением DNS?
Домен, активные NS, тип записи, старое значение, новое значение, TTL и время правки. Без этой заметки откат быстро превращается в угадывание.
Как отличить ошибку DNS для ВПН от неверного адреса в профиле?
Сверьте имя в клиенте с актуальной инструкцией и отдельно получите его DNS-ответ. Если приложение хранит старый IP напрямую, правка записи не повлияет на него. Если имя верное, но ответа нет, проверьте авторитетную зону и резолвер до изменения сетевых параметров клиента.
Почему после правки DNS для ВПН соединение стало нестабильным?
Сначала сравните старые и новые ответы, включая IPv6, и убедитесь, что менялась нужная зона. DNS для ВПН проверяют по одному изменению за раз. Если включён DNSSEC, DNS для VPN должен сохранять корректную цепочку доверия; случайная смена клиентского протокола не исправит подписи или делегирование.
Первоисточники
- Google Public DNS documentation
- RFC 1035: Domain Names
- IANA DNS Parameters
- RFC 4033: DNSSEC Introduction
---