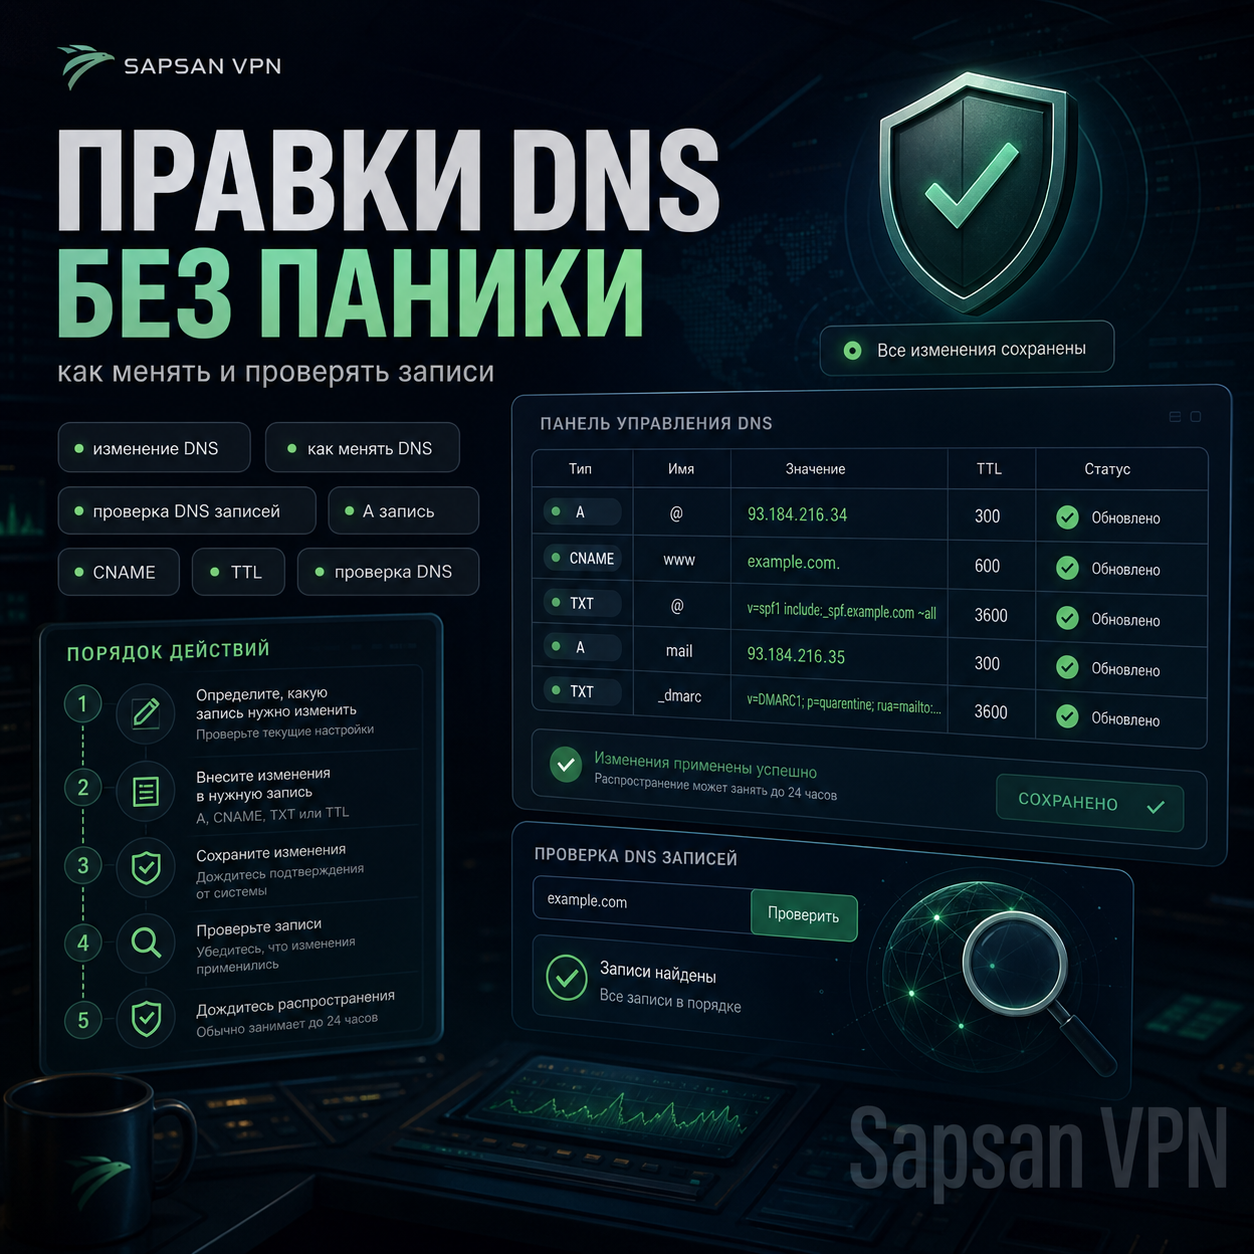
Правки DNS без паники: как менять и проверять записи
Короткий ответ Менять DNS без паники можно, если воспринимать это не как «магическое действие», а как процедуру с понятной последовательностью. Большинство нервов возникает там, где правки делают без подготовки, без...
4 мая 2026 · 7 мин
Короткий ответ
Менять DNS без паники можно, если воспринимать это не как «магическое действие», а как процедуру с понятной последовательностью. Большинство нервов возникает там, где правки делают без подготовки, без фиксации старого состояния и без проверки через разные резолверы. Когда есть дисциплина, DNS-переключение превращается из хаоса в обычную техническую операцию.
Правки DNS безопаснее делать после понимания разницы между nameservers и обычными записями из первичной настройки DNS.
В каких случаях это всплывает сразу
- если вы меняете IP, хостинг, поддомен или целую зону;
- если впереди релиз, миграция или подключение нового сервиса;
- если вы уже сталкивались с фразой «у меня работает, у других нет».
Правильная логика изменения DNS
Любая правка DNS должна отвечать на два вопроса: что меняется и где это обслуживается. Если непонятно, какие nameservers сейчас авторитетны, команда может исправлять не ту зону.
Хорошее изменение DNS начинается не с редактирования записи, а с ответа на три вопроса:
1. что именно меняется;
2. в какой зоне это меняется;
3. кто и как будет проверять результат.
Перед любыми правками полезно зафиксировать текущее состояние. Это даёт возможность сравнить старый и новый ответ и, если нужно, быстро откатиться. Следующий шаг — оценить TTL. Если планируется существенное переключение, TTL лучше снижать заранее, а не в момент, когда вы уже хотите всё поменять.
После внесения изменений важно смотреть не только в своей панели, но и наружу — через разные резолверы. DNS не обязан обновляться одновременно для всех. Именно из-за этого субъективная проверка «в моём браузере уже всё ок» практически бесполезна без внешнего контроля.
Где чаще всего ошибаются
Крупная правка DNS начинается с оценки TTL и резервных NS: в боевой инфраструктуре это уже часть устойчивой DNS-схемы, а не отдельная настройка для аккуратных администраторов.
Самая частая ошибка — не сохраняют старое состояние. Вторая — не сверяют NS и редактируют не ту зону. Третья — проверяют ответ только один раз и только через один источник. Четвёртая — начинают паниковать раньше времени, хотя проблема просто в TTL и кэше. Пятая — наоборот, ждут слишком долго и игнорируют реальную ошибку, прикрываясь словом «propagation».
Один успешный ответ у администратора ещё не доказывает, что зона обновилась для всех: сайт может открываться по-разному у разных людей из-за кэша, региона, резолвера или цепочки сертификатов.
Практика без лишней теории
Полезный набор команд:
```bash
dig example.com +short
dig @1.1.1.1 example.com +short
dig @8.8.8.8 example.com +short
dig NS example.com +short
```
Что смотреть:
- какой ответ даёт домен;
- совпадает ли ответ у разных резолверов;
- на какие NS реально делегирована зона.
Если вы меняете поддомен, лучше проверять именно его, а не только корневой домен.
Таблица: когда использовать, а когда нет
| Действие | Когда использовать | Когда лучше не делать |
|---|---|---|
| Снизить TTL заранее | Перед плановой миграцией или крупным изменением | Уже после того, как всё сломалось |
| Проверять через 2–3 резолвера | Всегда при важных изменениях | Не ограничиваться одной локальной проверкой |
| Ждать propagation | Когда ответ уже меняется, но ещё не везде одинаков | Когда проблема в неверной зоне или ошибочной записи |
Как это выглядит в реальном проекте
Команда меняла A-запись для сайта и после проверки в своей сети решила, что всё переключилось. Через час оказалось, что часть аудитории всё ещё идёт на старый сервер. Причина была не в ошибке записи, а в том, что TTL заранее не снизили и проверяли только через один путь. После этого все DNS-изменения стали делать по одинаковому протоколу: фиксация старого состояния, правка, проверка через несколько резолверов, финальный контроль.
Контрольный чек
Перед любым важным DNS-изменением отметьте:
- сохранён ли старый ответ;
- понятен ли текущий TTL;
- известны ли боевые NS;
- есть ли список критических хостов;
- проверка идёт минимум через два резолвера.
Если хотя бы два пункта отсутствуют, вы уже не меняете DNS спокойно, а надеетесь на удачу.
У DNS-правки должен быть понятный откат
Даже небольшая DNS-правка должна иметь окно, ожидаемый результат и простой откат. Без этого команда меняет запись, ждёт «пока обновится», затем делает вторую правку и теряет понимание, какая версия сейчас видна пользователям. Для боевой зоны нужно заранее знать старое значение, новое значение, TTL, время изменения и способ проверки. Тогда DNS перестаёт быть набором случайных действий в панели.
Сначала авторитетный ответ, потом публичные резолверы
После правки полезно отдельно проверить авторитетный ответ, публичный резолвер и критичный пользовательский сценарий. Например, A-запись может уже измениться на авторитетном NS, но внешний резолвер ещё держит старый ответ. Это не повод править запись повторно. Повторная правка нужна только тогда, когда авторитетный сервер отдаёт не то значение, которое было запланировано.
Разные ответы не всегда означают аварию
Разные ответы у резолверов не всегда означают ошибку. Иногда это нормальное кэширование в пределах TTL. Проблема начинается, когда расходится авторитетный ответ или у разных NS одной зоны разные данные. В такой ситуации нужно проверять синхронизацию зоны, делегацию и то, не редактируется ли запись у старого DNS-провайдера.
Как вносить DNS-правки с понятной проверкой и возвратом
Опишите ожидаемое изменение
Домен для VPN и поддомены VPN включите в таблицу с прежними и новыми значениями. Сайт VPN сервиса может использовать другой адрес, чем домен для VPN сервера. Адрес VPN сервера проверяют по реальной инфраструктуре. У каждой правки должна быть причина и контрольный ответ, иначе трудно отличить исправление от случайного совпадения.
Сохраните связанные настройки
Сертификат для VPN может зависеть от DNS-проверки при выпуске. VPN подписка может обслуживаться отдельным именем. Профиль VPN и ссылка VPN тоже учитываются как потребители записей, но секретные части не включают в публичную таблицу. Перенос одной A-записи не должен удалять почтовые MX, TXT или необходимые записи подтверждения владения.
Не смешивайте две стороны DNS
DNS сервер для VPN на устройстве не равен авторитетному серверу зоны. DNS для VPN клиента проверяют в настройках подключения. DNS через VPN описывает маршрут запросов, а DNS и VPN требуют раздельных проверок. Настроить DNS для VPN получится предсказуемо, когда известно, на какой из этих сторон находится ошибка.
После применения
VPN соединение проверьте тем же клиентом и безопасным запросом, что до правки. Проверить VPN соединение полезно повторно после обновления кеша. Хостинг для VPN не меняйте одновременно без необходимости: иначе появятся две независимые причины сбоя. Надежный VPN требует сохранённого предыдущего состояния и точечного возврата, а не массовой очистки настроек всей системы.
FAQ
Почему ответ DNS у разных сервисов разный?
Потому что кэш и обновление у разных резолверов происходят не одинаково.
Нужно ли всегда снижать TTL?
Не для любой мелочи, но перед важным переключением это часто полезно.
Когда стоит паниковать по-настоящему?
Когда вы убедились, что правки внесены в правильную зону, TTL уже не объясняет ситуацию, а ответ всё равно неверный.
Как менять DNS для ВПН, если подпиской уже пользуются люди?
Сначала выясните, меняете ли вы адрес узла, сайта подписки или резолвер клиента. Сохраните прежнее значение и срок его кеширования. Переключайте конкретное имя после проверки нового сервера; старую точку оставьте доступной на период перехода, если схема это позволяет.
Можно ли одновременно исправлять DNS для ВПН и менять профиль?
Так сложнее понять, какое действие повлияло на результат. Сначала зафиксируйте текущие NS: DNS для ВПН должен проверяться у действующего оператора зоны. Затем измените одну запись и сверьте ответ. DNS для VPN на серверной стороне не требует случайной замены резолверов на всех клиентских устройствах.