Cloudflare DNS или DNS хостинга: что выбрать для сайта
Вы выбираете не бренд, а место управления зоной Cloudflare DNS или DNS хостинга выбирают не по привычке, а по тому, где безопаснее и понятнее управлять доменной зоной. DNS хостинга удобен, когда сайт простой: домен...
27 мая 2026 · 6 мин
Вы выбираете не бренд, а место управления зоной
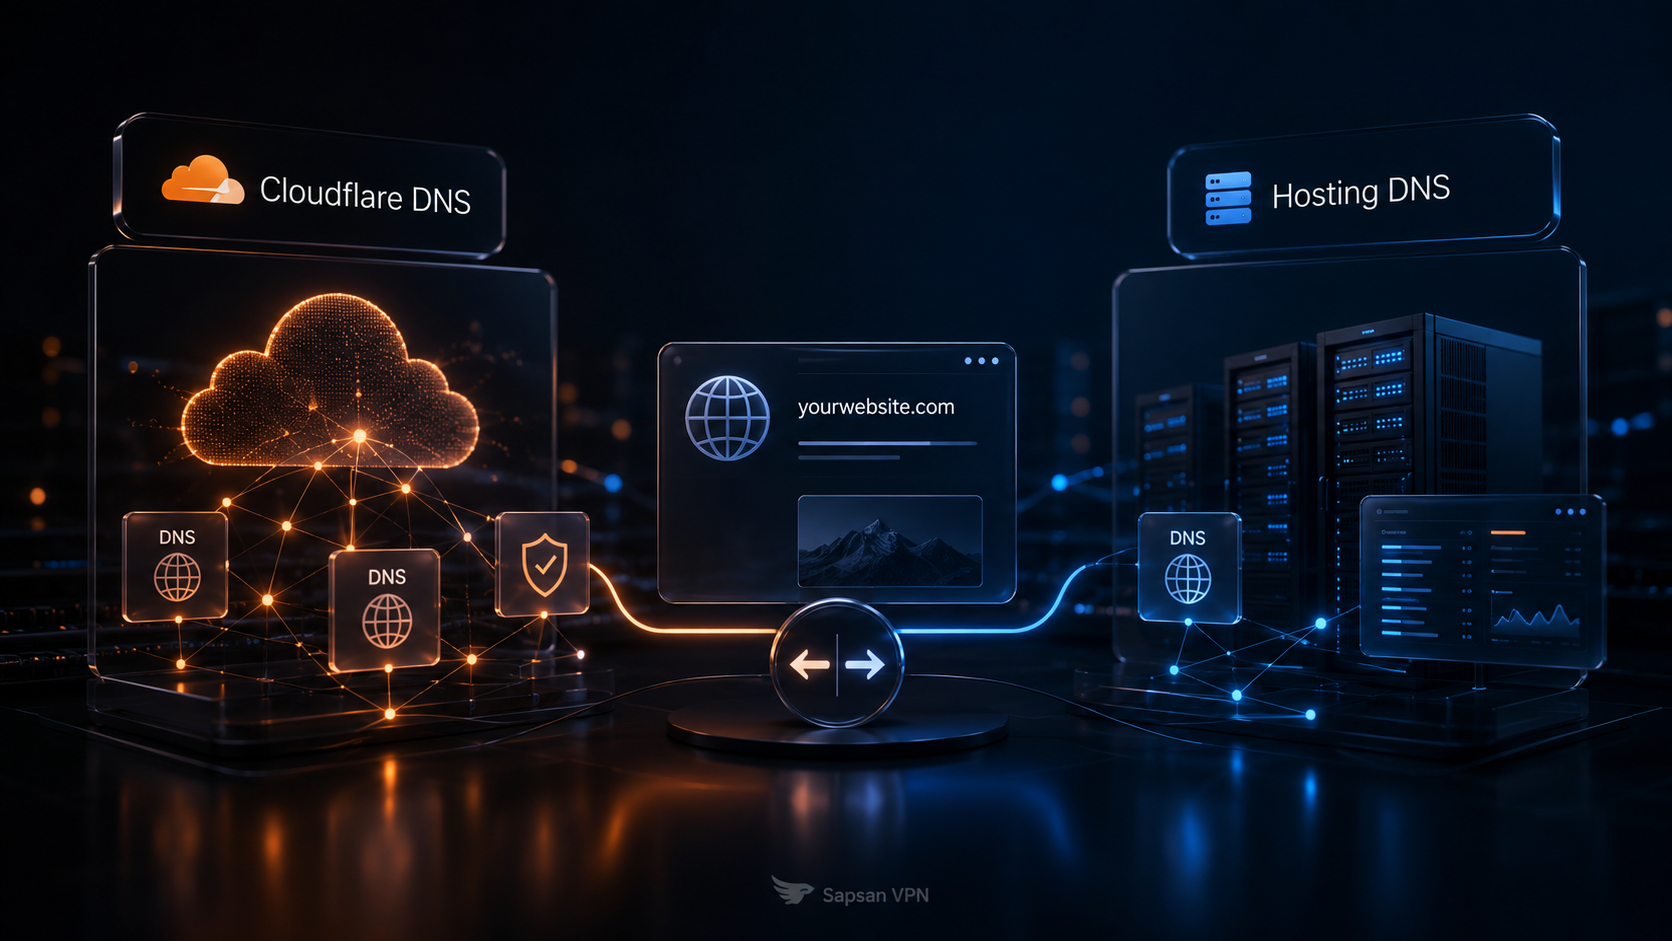
Cloudflare DNS или DNS хостинга выбирают не по привычке, а по тому, где безопаснее и понятнее управлять доменной зоной. DNS хостинга удобен, когда сайт простой: домен указывает на один сервер, почта несложная, поддоменов мало, а правки делает один человек. Cloudflare DNS чаще выбирают, когда нужны отдельное управление зоной, быстрый интерфейс, API, защитные функции, журнал изменений, проксирование или более зрелая эксплуатация.
Главный риск — смешать удобство с контролем. Панель хостинга может автоматически создать записи для сайта, но при миграции, смене сервера или добавлении API такая автоматизация становится непрозрачной. Отдельный DNS-провайдер даёт больше контроля, но требует дисциплины: карту зоны, понятные роли, резерв и мониторинг. Сравнение стоит начинать с вопроса, как выбрать DNS-провайдера и хостинг для VPN-сайта.
Когда DNS хостинга достаточно
DNS хостинга нормален для небольшого сайта, где все сервисы живут у одного провайдера и нет сложной почты, API, CDN, WAF или нескольких команд. Плюс такой схемы — простота: домен привязан к хостингу, сайт создаётся быстро, базовые записи появляются автоматически. Минус — слабая переносимость. Когда сайт переезжает, DNS и хостинг оказываются спаяны.
Если хостинг недоступен, панель DNS тоже может быть недоступна. Если команда хочет сменить сервер, нужно аккуратно отделять веб-записи от почты, подтверждений и поддоменов. Поэтому даже в простой схеме полезно иметь экспорт зоны и список критичных записей. Иначе при переносе легко повторить типичный сценарий: сайт открыли, почту потеряли.
Когда Cloudflare DNS удобнее
Cloudflare DNS полезен, когда DNS должен быть отдельным слоем. Это удобно для проектов с несколькими поддоменами, API, кабинетом, help-разделом, почтой, мониторингом и частыми правками. Дополнительные плюсы — API, журнал изменений, быстрые DNS-правки, DNSSEC, возможность подключить CDN/WAF и управлять проксированием.
Но Cloudflare тоже не магия. Если включить проксирование без понимания, можно получить неожиданный IP, кэш, изменённые заголовки или сложную диагностику origin. Поэтому Cloudflare DNS стоит выбирать вместе с правилами эксплуатации: кто меняет записи, какие имена проксируются, где хранится карта зоны, как проверяется авторитетный ответ и как отключить спорную настройку.
Что сравнить перед переносом зоны
Перед выбором полезно сравнить:
1. кто будет вносить правки и как фиксируются изменения;
2. есть ли экспорт зоны и API;
3. как устроены DNSSEC и резерв;
4. можно ли проверить каждую запись снаружи;
5. где управляются MX и TXT;
6. есть ли мониторинг DNS;
7. что происходит при аварии хостинга или DNS-провайдера.
Если проект уже использует резервные NS или планирует их добавить, стоит учитывать не только удобство интерфейса, но и схему отказоустойчивости. Для такого случая полезен разбор резервных NS и Secondary DNS.
Кейс: DNS хостинга мешал миграции
Сайт жил на shared hosting, DNS тоже был в панели хостинга. Когда проект переехал на VPS, команда изменила A-запись, но не заметила, что часть поддоменов и TXT-подтверждений осталась связана с автоматическими настройками старой панели. Основной домен открылся, а help-раздел и подтверждение почтового сервиса перестали работать.
После переноса зоны в отдельный DNS-провайдер команда собрала карту записей, разделила сайт, почту и поддомены, отключила лишнюю автоматизацию и добавила мониторинг. Решение было не в том, что один провайдер «лучше», а в том, что DNS перестал быть скрытым приложением к хостингу.
Выбор DNS-площадки без привязки к хостингу
- понятно, где обслуживается зона;
- DNS не зависит критично от одного хостинга;
- MX и TXT не потеряются при переносе сайта;
- есть журнал изменений или хотя бы регламент правок;
- DNSSEC и резерв учитываются заранее;
- команда умеет проверить авторитетный ответ;
- проксирование и CDN не включаются без понимания последствий.
Когда лучше не переносить DNS сразу
Если проект уже готовится к релизу, миграции сайта или смене почтового сервиса, перенос DNS-провайдера лучше не смешивать с другими крупными изменениями. Иначе при сбое будет трудно понять, что стало причиной: новая зона, хостинг, CDN, почта, SSL или кэш. Сначала стоит стабилизировать текущую схему, собрать карту записей, проверить критичные поддомены и только потом переносить управление зоной.
Cloudflare DNS часто даёт больше инструментов, но требует аккуратности. DNS хостинга проще, но может скрывать зависимость от одного провайдера. Выбор становится понятным, когда известны реальные требования: сколько людей вносит правки, есть ли API, нужна ли защита, какие поддомены критичны и как быстро команда должна откатываться при ошибке. Для запуска нового контура рядом полезен быстрый технический чек перед публикацией сайта.
Как выбрать DNS между Cloudflare и DNS хостинга
Сначала определите задачу
DNS сервер для VPN на устройстве и DNS-зона домена — разные вещи. DNS для VPN клиента выбирают по маршруту и политике сервиса. DNS через VPN проверяют после туннеля. DNS и VPN не заменяют друг друга: резолвер ищет адрес, а туннель задаёт путь трафика.
Имена сервиса
Домен для VPN сервера должен разрешаться до подключения. Сайт VPN сервиса и поддомены VPN могут использовать другую зону. Адрес VPN сервера проверяют с реальных сетей, а не только из панели выбранного DNS-провайдера.
Приватность и доступность
VPN без логов относится к политике оператора. Безопасный VPN не определяется одним брендом DNS. VPN подписка и профиль VPN должны продолжать обновляться при смене резолвера. Сохраняйте нужные записи и не удаляйте старые до подтверждения нового пути.
Проверка
VPN соединение проверяют новой сессией. Проверить VPN соединение нужно после обновления TTL и кеша. Ошибка сертификата VPN не исправляется заменой резолвера, если имя или цепочка неверны. Надежный VPN требует возврата к прежнему оператору при подтверждённом сбое.
В этой схеме серверная часть — vpn сервер; рядом разобраны профиль vpn и клиентские шаги для vpn для android.
FAQ о Cloudflare DNS и DNS хостинга
Cloudflare DNS всегда лучше DNS хостинга?
Нет. Для простого сайта DNS хостинга может быть достаточным. Cloudflare удобнее, когда нужен отдельный слой управления, API, DNSSEC, CDN/WAF или зрелая эксплуатация.
Можно ли держать сайт на хостинге, а DNS в Cloudflare?
Да. Это распространённая схема. Важно перенести все записи, включая MX, TXT, поддомены и подтверждения.
Что опаснее при переносе зоны?
Перенести только A-запись и забыть почту, TXT, API, help и служебные имена. Тогда сайт может открыться, а остальная инфраструктура — сломаться.
Как понять, где сейчас править DNS?
Проверить NS домена и авторитетный ответ. Если NS у Cloudflare, править нужно там; если у хостинга — в панели хостинга.
Означает ли использование Cloudflare DNS, что DNS через VPN уже настроен?
Нет. Обслуживание зоны домена у Cloudflare и выбор резолвера на устройстве — отдельные настройки. Более того, браузер может использовать собственный защищённый DNS. Проверьте, какой резолвер отвечает клиенту и через какой маршрут идут обращения к нему.
DNS через VPN требует обязательного использования Cloudflare?
Нет, выбор резолвера устройства и оператора зоны — разные решения. Сначала проверьте DNS для ВПН в своей архитектуре. Затем оцените, как устроен DNS для VPN при отказе одного оператора. Известное имя провайдера не заменяет проверку доступа к зоне, резервирования и условий сервиса.
Источники
- Cloudflare DNS documentation
- Cloudflare DNSSEC documentation
- Google Public DNS documentation
- ICANN: Domain Name Registration Process
---