Что проверить перед запуском сайта: быстрый техчек
Короткий ответ Перед запуском сайта не нужен бесконечный аудит. Нужен короткий, жёсткий и повторяемый техчек, который ловит самые дорогие ошибки: неверный DNS, сломанный HTTPS, битые редиректы, неработающие формы,...
4 мая 2026 · 6 мин
Короткий ответ
Перед запуском сайта не нужен бесконечный аудит. Нужен короткий, жёсткий и повторяемый техчек, который ловит самые дорогие ошибки: неверный DNS, сломанный HTTPS, битые редиректы, неработающие формы, забытые поддомены и общую путаницу в боевой конфигурации. Даже 10–15 минут системной проверки до релиза почти всегда окупаются.
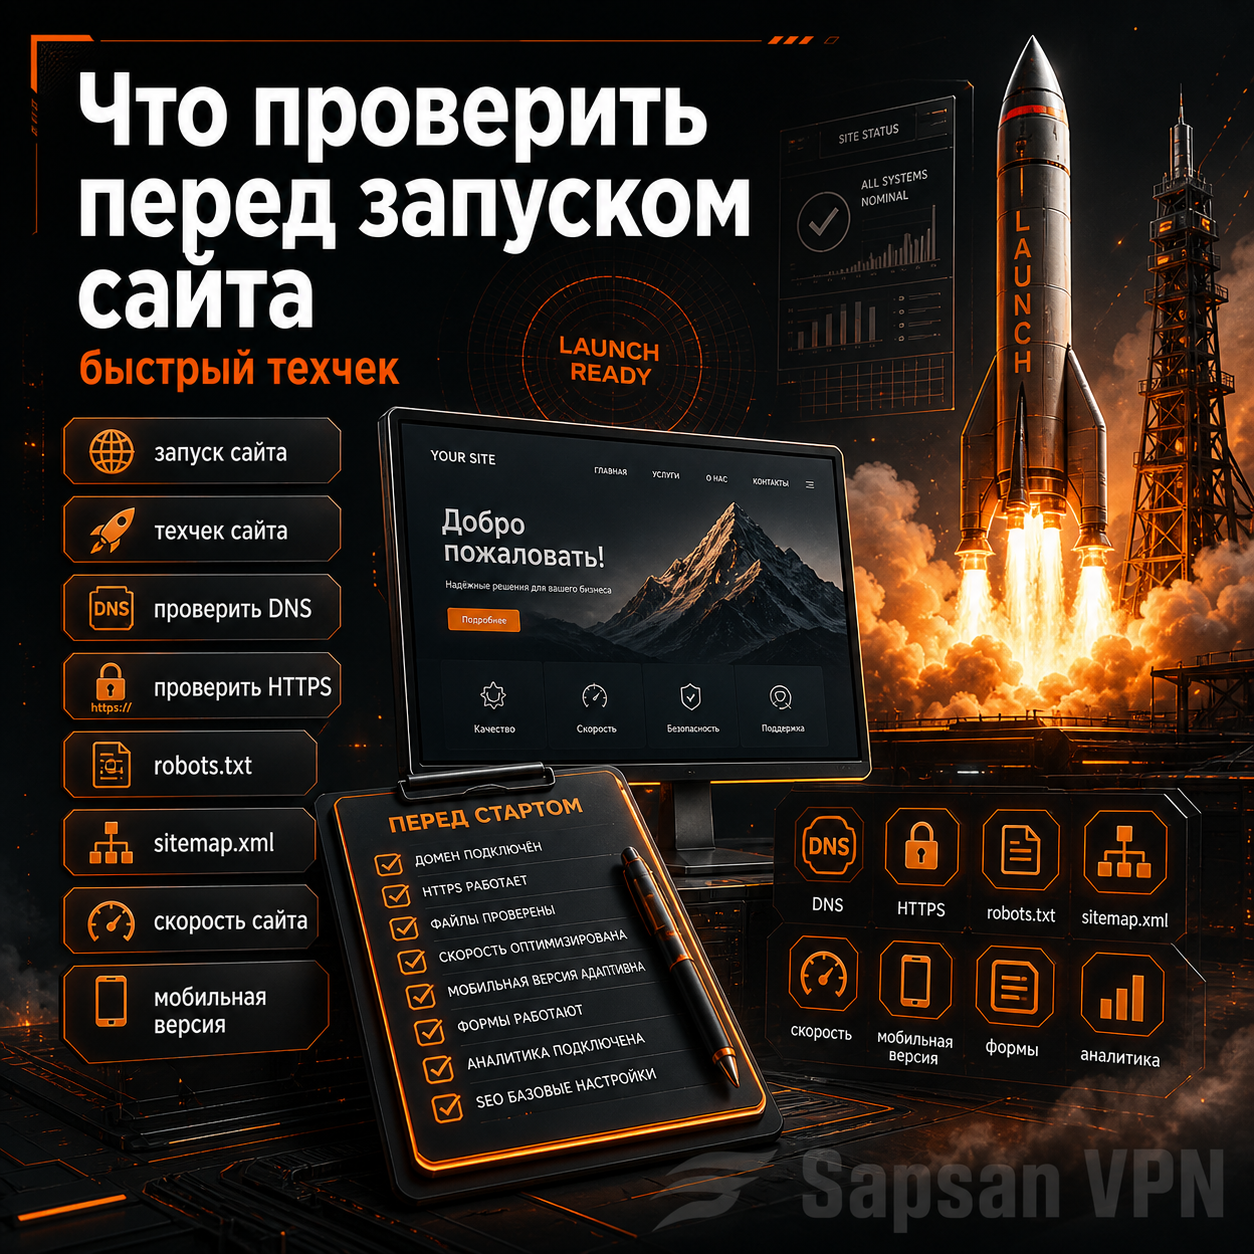
Быстрый техчек перед запуском должен закрывать основу: регистрацию домена, DNS и SSL-сертификат.
Когда это актуально
- в день запуска нового сайта;
- перед миграцией, редизайном или заметным обновлением инфраструктуры;
- если рядом с главной страницей есть кабинет, help-раздел, поддержка или API.
Какой техчек действительно полезен
Проверка перед запуском начинается ещё на уровне платформы: выбранный хостинг для сайта должен выдерживать не только главную страницу, но и будущий кабинет, help и API.
Техническая проверка сайта перед публикацией должна связывать DNS, HTTPS, редиректы и почту: иначе типичные ошибки при настройке домена, DNS и HTTPS всплывают уже после запуска.
Полезный предзапусковой техчек проверяет не «всё на свете», а именно критический путь пользователя и инфраструктуры. Для большинства проектов этого набора уже достаточно:
- домен отвечает туда, куда должен;
- HTTPS работает корректно;
- `www` и не-`www` ведут себя предсказуемо;
- главная, ключевые страницы и формы живы;
- кабинет или логин не выпадают из общего контура;
- контакты и support-каналы рабочие;
- ничего не ссылается на старую среду.
Если это VPN-сайт, отдельно важно проверить:
- help-раздел;
- страницу оплаты или тарифа;
- поддержку;
- кабинет;
- email, если он участвует в коммуникации;
- все важные поддомены.
Где чаще всего ошибаются
Для сайта Sapsan VPN запуск считается готовым не после первого открытия главной, а после проверки кабинета, support-почты, сертификатов, мобильных сценариев и базовой безопасности.
Самая частая ошибка — проверяют только домашнюю страницу и считают задачу закрытой. Вторая — не замечают неправильных редиректов. Третья — запускают сайт, пока часть сервисов ещё смотрит в старую инфраструктуру. Четвёртая — не проверяют публичные контакты и формы.
Есть и психологическая ошибка: за полчаса до запуска команда начинает менять то, что уже не нужно трогать. Лучше меньше героизма и больше стабильности. В день релиза полезнее убрать крупные риски, а не «допиливать ещё одну мелочь».
Практический блок
Базовый техчек:
```bash
dig example.com +short
curl -I https://example.com
curl -I https://www.example.com
curl -I https://example.com/login
```
Плюс ручная проверка:
- главная;
- тарифы;
- help или FAQ;
- форма обратной связи;
- логин или кабинет;
- страница контактов;
- письмо с тестового обращения, если есть support mail.
Таблица: что критично, а что нет
| Проверка | Критично перед запуском | Можно отложить |
|---|---|---|
| DNS и HTTPS | Да | Нет |
| Главные редиректы | Да | Нет |
| Главная и ключевые страницы | Да | Нет |
| Форма обратной связи / поддержка | Да | Нет |
| Косметические мелочи и второстепенные блоки | Нет | Да |
Мини-кейс
Команда готовила запуск и считала, что всё под контролем, потому что новый дизайн открылся по боевому домену. Финальный техчек показал два неприятных момента: один старый редирект уводил на тестовую среду, а форма обратной связи отправляла данные на неактуальный адрес. Обе ошибки заняли считаные минуты на исправление, но после релиза выглядели бы уже как репутационные.
Авторский тест
Перед публикацией выполните правило «трёх экранов»:
1. техническая проверка через команды;
2. ручной проход пользователя по ключевому пути;
3. взгляд со стороны — человек, который не участвовал в разработке, открывает сайт и пытается понять, всё ли выглядит доверительно и логично.
Если на всех трёх уровнях всё чисто, релиз уже выглядит взрослым.
Базовый техчек должен переходить в регулярное наблюдение: нужно следить за DNS, сертификатами и доступностью сайта, иначе следующую ошибку снова первым заметит пользователь.
Запуск проверяют глазами внешнего пользователя
Перед публикацией легко проверить сайт из своей сети и решить, что всё готово. Но пользовательский маршрут может отличаться: другой резолвер, мобильный интернет, иной регион, строгий браузер, старая версия TLS. Быстрый техчек должен смотреть на сайт снаружи, а не только из панели хостинга. Для VPN-проекта это особенно важно: доверие ломается не только от падения сайта, но и от мелких предупреждений, странных редиректов и неработающих форм.
После публикации проверяют цепочку, а не один URL
После запуска нужно пройти несколько реальных сценариев: открыть главную, перейти в блог, проверить кабинет или форму, посмотреть HTTPS, отправить тестовое письмо и убедиться, что мониторинг видит сайт. Нормальный результат — работает не один URL, а вся публичная цепочка. Если какая-то часть не готова, её лучше закрыть или снять из навигации, чем оставлять полурабочей.
Зафиксируйте факты релиза
Полезно сохранить дату публикации, версию сайта, DNS-значения, сертификат, ключевые URL и результат проверки. Эта запись не нужна для красоты. Она помогает через неделю понять, что изменилось после релиза, а через месяц — быстро отличить новую проблему от старой конфигурации. Без такой фиксации каждый сбой расследуется как первый.
Контрольный путь пользователя перед запуском VPN-сайта
Проверяйте не только главную страницу
Сайт VPN сервиса должен открывать ожидаемые разделы и не терять внутренние ссылки. Поддомены VPN проверяют по назначению: кабинет, API и подключение. Домен для VPN сервера должен вести на готовый узел. Адрес VPN сервера сверяйте с выдаваемой конфигурацией, а не только с таблицей инфраструктуры.
Получение доступа
VPN подписка должна выдаваться через штатную авторизацию. Ссылка VPN не должна попадать в аналитику и открытые журналы в секретном виде. Профиль VPN проверяйте в поддерживаемом клиенте. VPN для нескольких устройств требует понятного учёта лимитов, чтобы работающая первая установка не скрыла проблему регистрации следующей.
Подключение и базовые сценарии
VPN соединение проверьте обычным запросом через выбранный узел. DNS через VPN должен разрешать необходимые имена предусмотренным способом. VPN для Android и VPN для iPhone полезно проверить раздельно по поддерживаемым версиям. Успешный импорт файла не доказывает доступность интернета, а значок соединения не заменяет проверку передачи данных.
Поддержка и восстановление
Хостинг для VPN и VPN на VPS должны иметь понятных ответственных и резервные копии конфигураций. Политика безопасности VPN описывает порядок сообщения об ошибке без раскрытия секретов. Надежный VPN требует рабочего восстановления аккаунта, продления сертификатов и мониторинга. Перед запуском сохраните результаты проверок и способ точечного возврата последнего изменения.
FAQ
Нужно ли проверять сайт только из своей сети?
Нет. Полезно открыть его хотя бы ещё из одной другой сети или через внешний резолвер.
Что важнее всего поймать до запуска?
Ошибки, которые бьют по доступности и доверию: DNS, HTTPS, редиректы, формы, support.
Стоит ли перед релизом менять ещё и DNS, и SSL, и хостинг одновременно?
Лучше нет. Чем меньше крупных переменных в день запуска, тем спокойнее всё проходит.
Что включить в проверку запуска, если сайт продаёт корпоративный VPN сервис?
Пройдите путь от страницы тарифа до получения инструкции на тестовой учётной записи в изолированной среде. Проверьте кабинет, почту и обновление профиля по отдельности. На рабочем сайте ограничьтесь согласованными проверками чтения: тестовый платёж или массовое создание пользователей не относятся к безвредному просмотру.
Что проверить, прежде чем открыть сайт VPN сервиса для клиентов?
Сайт VPN сервиса должен проходить отдельные проверки входа, оплаты и получения профиля. До запуска сверьте домен для VPN, DNS для VPN и сертификат для VPN с их фактическим назначением. Успешный ответ главной страницы не подтверждает остальные сценарии: пройдите их в предусмотренной тестовой среде.