DNSSEC для домена: как защитить DNS-записи
В двух словах DNSSEC имеет смысл рассматривать после того, как понятна обычная DNS-логика и разница между nameservers и отдельными записями зоны. DNSSEC нужен не для «ускорения DNS» и не для красивой галочки в панели....
4 мая 2026 · 6 мин
В двух словах
DNSSEC имеет смысл рассматривать после того, как понятна обычная DNS-логика и разница между nameservers и отдельными записями зоны.
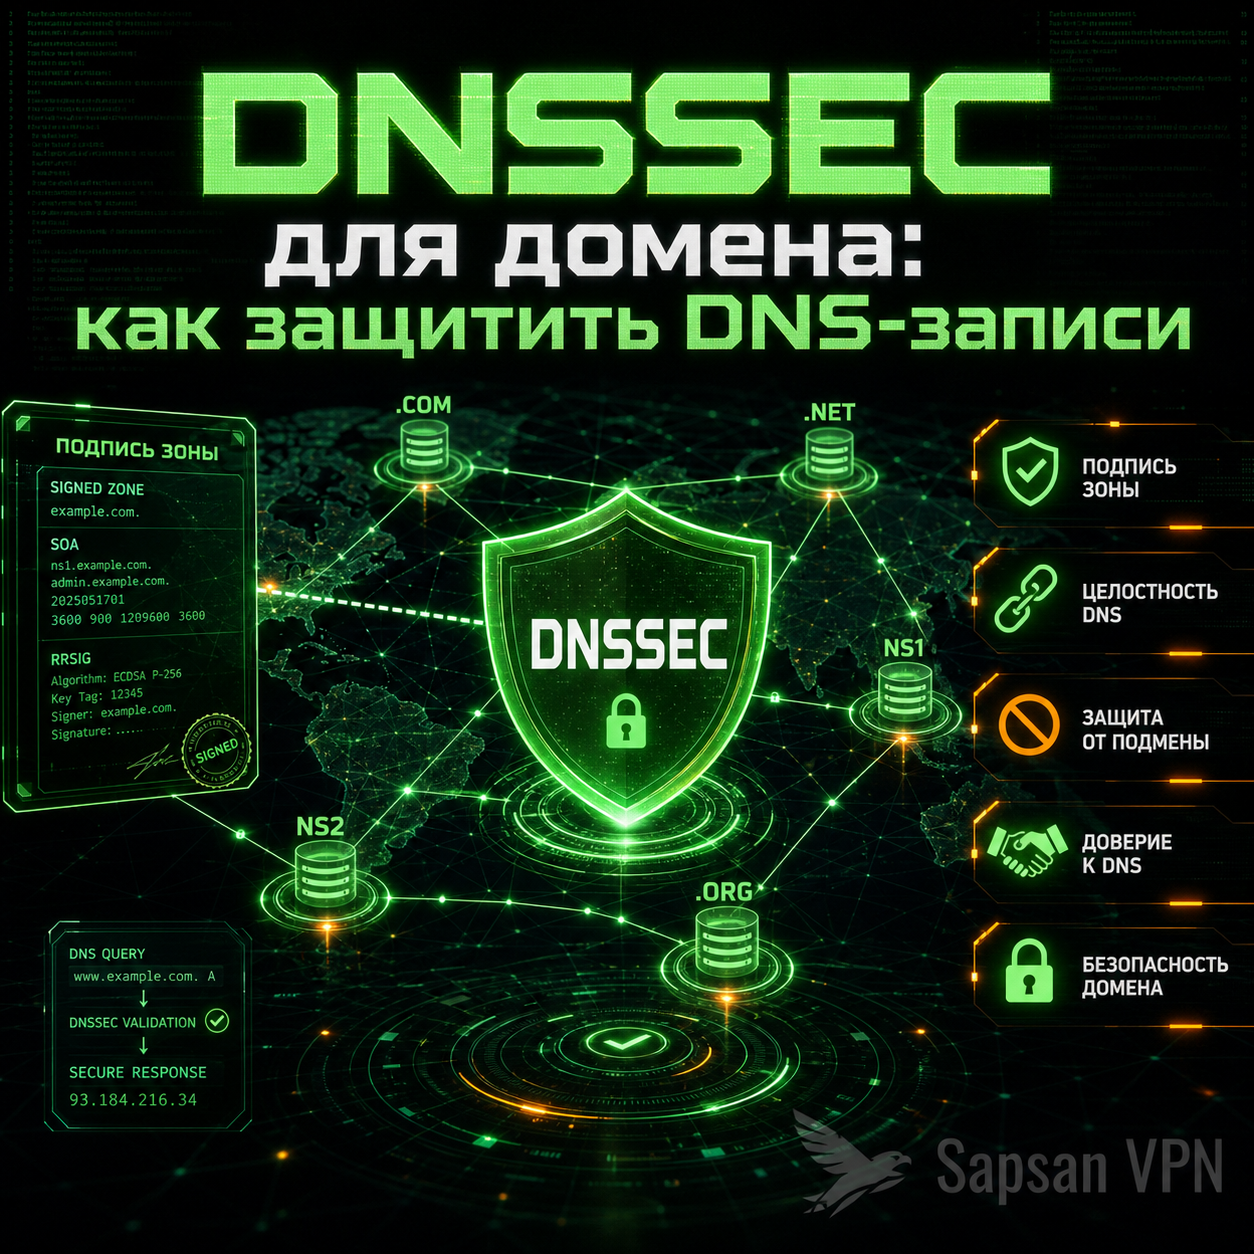
DNSSEC нужен не для «ускорения DNS» и не для красивой галочки в панели. Его задача — добавить криптографическую проверку DNS-ответов и снизить риск подмены данных на пути к пользователю. Для сайта и VPN-проекта это полезный слой защиты, но только если он настроен аккуратно. Неправильное включение DNSSEC может сделать зону не безопаснее, а просто недоступной.
Когда это актуально
- если у вас боевой домен, на котором живут сайт, кабинет, почта и поддержка;
- если хотите усилить DNS-контур, а не только внешний HTTPS-слой;
- если у вас есть дисциплина в инфраструктуре и вы готовы проверять настройки, а не просто включать новые флаги.
Что защищает DNSSEC
DNSSEC и SSL-сертификат для домена решают разные задачи: первый защищает подлинность DNS-ответов, второй отвечает за защищённое соединение с сайтом.
DNSSEC усиливает DNS-слой, но не заменяет дисциплину делегации: прежде чем включать подписи, нужно понимать, где обслуживается DNS-зона.
Обычный DNS долгое время не был рассчитан на подтверждение того, что ответ действительно пришёл из доверенного источника и не был подменён по дороге. DNSSEC добавляет к зоне подписи и цепочку доверия, чтобы резолвер мог убедиться: ответ аутентичен и не был незаметно изменён.
Важно понимать пределы этой технологии. DNSSEC не шифрует содержимое DNS-запросов и не делает DNS «невидимым». Он отвечает за целостность и подлинность ответа, а не за скрытие самого факта запроса. Именно поэтому DNSSEC и DoH/DoT — это не одно и то же, а разные уровни работы с DNS.
Для VPN-проекта DNSSEC особенно полезен там, где домен — это точка доверия, а инфраструктурные ошибки дорого обходятся. Но включать его имеет смысл только тогда, когда вы уверены в управлении зоной, делегации и связи между DNS-провайдером и регистратором.
Где DNSSEC включают неправильно
Для устойчивого сайта DNSSEC должен жить вместе с резервными NS, TTL и мониторингом; иначе он не становится частью отказоустойчивого DNS, а остаётся рискованной галочкой.
Самая опасная ошибка — включают DNSSEC «одной галочкой», не понимая, где живёт ключевая логика и как обновляются DS-записи на стороне регистратора. Вторая — не тестируют зону после изменений. Третья — меняют DNS-провайдера или nameservers и забывают, что DNSSEC тоже требует согласованности.
Результат обычно неприятный: домен может начать резолвиться нестабильно или перестать проходить валидацию у части резолверов. Такие проблемы часто сложнее для диагностики, чем обычная ошибка A-записи.
Практический блок
Базовая проверка DNSSEC выглядит так:
```bash
dig +dnssec example.com
dig DS example.com +short
```
Что смотреть:
- присутствуют ли подписи и связанные записи;
- есть ли DS-запись там, где она должна быть;
- согласована ли логика между зоной и регистратором.
Если вы только планируете включение, сначала полезно проверить, поддерживает ли ваш DNS-провайдер и регистратор весь цикл работы с DNSSEC в понятной форме.
Таблица: когда использовать, а когда нет
| Сценарий | Когда использовать | Когда лучше не делать |
|---|---|---|
| Боевой домен с устойчивой DNS-схемой | Когда инфраструктура под контролем | Когда доступы и DNS-логика в хаосе |
| Включение DNSSEC после проверки DS и делегации | Когда есть возможность тестировать и откатываться | Когда галочку ставят без понимания цепочки доверия |
| Миграции с DNSSEC | Когда есть чёткий план и тесты | Когда одновременно меняют всё подряд без контроля |
Мини-кейс
Проект решил усилить DNS-контур и включил DNSSEC через DNS-провайдера, но не проверил, как DS-запись живёт на стороне регистратора. Внутри панели всё выглядело «зелёным», а в реальности часть резолверов начала валидировать зону некорректно. После ручной проверки цепочки доверия и согласования с регистратором проблема ушла. Урок был простой: DNSSEC полезен, но не терпит полуавтоматического отношения.
Проверка перед включением
Перед включением DNSSEC ответьте на четыре вопроса:
1. кто реально управляет зоной;
2. кто управляет регистратором;
3. как публикуется DS-запись;
4. кто будет проверять результат после включения.
Если эти ответы неясны, DNSSEC пока рано включать в продакшн.
В том же DNS-контуре живут CAA-записи: они отвечают уже не за доступность, а за политику выпуска SSL-сертификатов.
DNSSEC требует цепочки доверия, а не галочки
DNSSEC ломают не сами подписи, а несогласованность между зоной и регистратором. Команда включает подпись у DNS-провайдера, но забывает DS-запись, меняет nameservers без обновления ключей или не проверяет валидацию внешним резолвером. В итоге обычный DNS может выглядеть рабочим, а валидирующие резолверы начинают отвергать ответы. Поэтому DNSSEC включают только тогда, когда понятна вся цепочка: зона, ключи, DS и регистратор.
Проверка после включения DNSSEC
После включения DNSSEC нужно проверить не только наличие подписей, но и прохождение валидации. Нормальный результат — DS опубликован там, где нужно, подписи соответствуют зоне, валидирующие резолверы принимают ответы, а смена NS не разрушает цепочку доверия. Если часть резолверов возвращает ошибку, проблему ищут в DS, ключах или делегации, а не в A-записи сайта.
Как включать проверку DNSSEC без нарушения подключений
Что именно защищается
Домен VPN может использовать DNSSEC для проверки подлинности DNS-ответов. Это не означает шифрование всего трафика. DNS вместо VPN не создаёт туннель, а DNS сервер для VPN должен корректно обрабатывать выбранную схему разрешения имён. DNS для VPN клиента проверяется отдельно от настроек подписи авторитетной зоны.
Карта зависимых имён
Домен для VPN сервера, поддомены VPN и сайт VPN сервиса внесите в перечень контрольных запросов. Адрес VPN сервера должен разрешаться ожидаемым образом до и после изменения. Нельзя считать результат проверки одной записи достаточным, если кабинет, API и транспорт используют разные имена или делегированные зоны.
Перенос DNS-оператора
Настройка DNS для VPN при переносе требует согласовать подписи зоны и данные делегирования по инструкции операторов. DNS для ВПН проверяйте через валидирующие резолверы, не ограничиваясь панелью хостинга. Хостинг для VPN может оставаться прежним, а VPN на VPS продолжать работать по IP даже при ошибке DNSSEC; это не доказательство исправности имён.
Клиентские симптомы
VPN не подключается из-за поиска имени — другой случай, чем ошибка сертификата VPN. Профиль VPN сохраняйте до любых изменений. Проверить VPN соединение нужно после подтверждения корректного DNS-ответа, не подменяя проверяемое имя случайным IP. Так можно отделить проблему подписи зоны от доступности порта, TLS и пользовательской авторизации.
FAQ
DNSSEC скрывает DNS-запросы?
Нет. Он защищает подлинность и целостность ответов.
DNSSEC нужен любому сайту?
Не обязательно, но для боевых сервисов и зрелой инфраструктуры это полезный слой защиты.
Можно ли сломать сайт неправильным DNSSEC?
Да. Ошибки в цепочке доверия могут привести к проблемам с резолвингом.
Поможет ли DNSSEC безопасно настроить DNS для VPN?
DNSSEC позволяет проверять подлинность подписанных DNS-ответов, когда проверку поддерживает резолвер. Он не шифрует запросы и не исправляет ошибочно опубликованный адрес. При настройке проверяйте цепочку доверия и результат у валидирующего резолвера, а шифрование и маршрут запросов решайте отдельно.
Может ли DNSSEC заменить DNS через VPN?
DNSSEC помогает проверять подлинность DNS-данных, но не шифрует пользовательский трафик. Сначала разграничьте DNS и VPN, а при настройке домена уточните, где обслуживается DNS для VPN. Ошибка цепочки DNSSEC может сделать имя недоступным; новый туннель не исправит неверную подпись зоны.