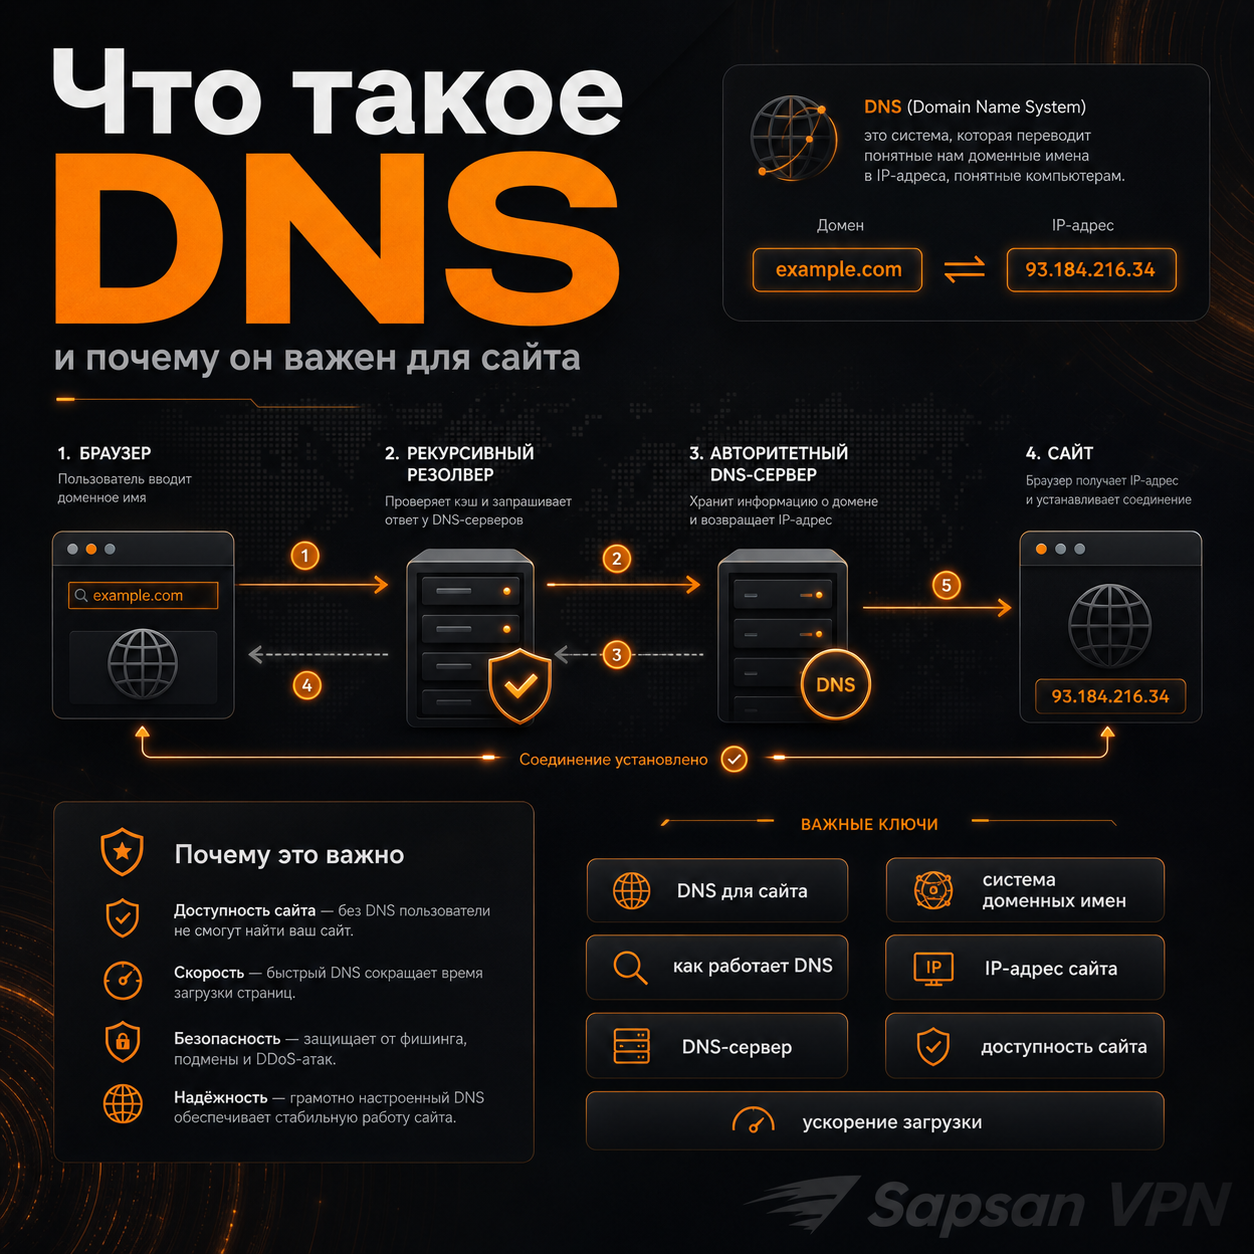
Что такое DNS и почему он важен для сайта
Короткий ответ DNS — это система, которая связывает доменное имя с конкретными сервисами: сайтом, почтой, поддоменами, API и другими узлами. Пользователь видит понятный адрес, а DNS помогает браузеру и другим клиентам...
4 мая 2026 · 7 мин
Короткий ответ
DNS — это система, которая связывает доменное имя с конкретными сервисами: сайтом, почтой, поддоменами, API и другими узлами. Пользователь видит понятный адрес, а DNS помогает браузеру и другим клиентам понять, куда именно идти. Если DNS настроен плохо, сайт может частично открываться, почта — не доходить, а техподдержка — искать проблему «в хостинге», хотя корень ошибки совсем в другом месте.
Практическая DNS-логика начинается с базовой настройки: если уже понятны записи после покупки домена и роль nameservers, дальше проще искать реальные причины сбоев.
Когда тема становится критичной
- если вы запускаете новый сайт и впервые настраиваете домен;
- если у проекта есть почта, кабинет, API или другие поддомены;
- если сайт открывается нестабильно, по-разному у разных пользователей или «вроде работает, но как-то странно».
Как работает DNS без лишней теории
Проверка DNS домена начинается с простого сравнения ответов: корневой домен, NS, MX, TXT и один-два критичных поддомена из первичной DNS-настройки.
Когда человек вводит адрес сайта, устройство сначала должно понять, какой IP стоит за этим именем. Именно здесь включается DNS. Сначала запрос проходит через резолвер, затем — при необходимости — через цепочку DNS-ответов до авторитетных серверов, которые знают истину для конкретной зоны.
Пользователю не нужно помнить всю внутреннюю механику, но полезно понимать главное: DNS — это не одна запись и не один сервер. Это система, в которой участвуют разные уровни кэширования, делегации и авторитетных ответов. Из-за этого одна и та же проблема может проявляться не как «сайт полностью упал», а как набор запутанных симптомов: у одного человека открывается, у другого нет; у сайта всё нормально, а почта не работает; SSL не выпускается, хотя сам домен будто бы активен.
Для VPN-проекта DNS особенно важен, потому что на домене часто завязаны сразу несколько сущностей: лендинг, блог, support mail, кабинет, API, help-раздел и иногда разные сервисные поддомены. Любая путаница в зоне быстро перестаёт быть мелкой технической ошибкой.
Какие записи важнее всего
NS-записи заслуживают отдельного внимания: без понимания, где на самом деле обслуживается зона, остальные правки могут вноситься в пустоту.
На старте проекта чаще всего встречаются:
- A — связывает домен с IPv4-адресом;
- AAAA — связывает домен с IPv6-адресом;
- CNAME — создаёт алиас на другое имя;
- MX — указывает, куда доставлять почту;
- TXT — хранит служебные записи, например для верификации и почтовой аутентификации;
- NS — указывает, кто вообще обслуживает зону.
Проблема обычно не в самих типах записей, а в том, что они начинают жить бессистемно. Один поддомен ведёт в старую инфраструктуру, другой — в новую, а TXT для верификации сервиса уже забыли удалить. Поэтому хороший DNS — это не «много записей», а понятная карта зоны.
Быстрый набор команд
Быстрый набор команд для первичной диагностики:
```bash
dig example.com +short
dig NS example.com +short
dig MX example.com +short
dig TXT example.com +short
```
Что смотреть:
- отвечает ли корневой домен;
- кто обслуживает зону;
- есть ли MX, если используется доменная почта;
- не осталось ли старых или странных TXT-записей.
Таблица: когда использовать, а когда нет
| Элемент DNS | Когда использовать | Когда не стоит полагаться только на него |
|---|---|---|
| A / AAAA | Для привязки сайта и сервисов к серверу | Когда проблема уже в SSL, приложении или reverse proxy |
| CNAME | Когда нужен аккуратный алиас для поддомена | Когда нужен прямой контроль на apex-домене |
| MX | Когда почта реально работает на домене | Когда почта «планируется потом», но никто не описал схему |
| TXT | Для верификаций, SPF, DKIM, DMARC и сервисных задач | Когда зона превращается в архив случайных подтверждений |
Сценарий из практики
У сайта была жалоба: «у части пользователей личный кабинет не открывается». Сначала смотрели на сервер и приложение, но потом выяснилось, что у поддомена кабинета старая CNAME-запись, а основной сайт уже переехал. В итоге корень проблемы оказался не в коде и не в хостинге, а в DNS-слое, который просто забыли привести в порядок после миграции.
Проверьте себя
Хороший быстрый тест — взять один боевой домен и три его сущности:
- главную страницу;
- один поддомен;
- одну почтовую запись.
Если вы можете за несколько минут проверить их через `dig` и объяснить, почему ответы именно такие, DNS-контур у вас уже под контролем. Если нет, лучше сначала собрать карту зоны, а уже потом делать любые крупные изменения.
Такие кейсы быстро отделяют полезные поддомены от лишних: поддомен действительно нужен только там, где у него есть отдельная роль, а не просто красивый адрес.
DNS-проблема не всегда живёт на хостинге
Когда сайт не открывается у части пользователей, первым подозревают сервер. Но DNS может дать похожий симптом: разные резолверы видят разные ответы, часть клиентов держит старый кэш, а поддомен указывает на прежнюю инфраструктуру. Поэтому диагностику начинают с вопроса, какой именно ответ получает пользователь. Если IP отличается от ожидаемого, хостинг ещё ни при чём: браузер просто пришёл не туда.
Что проверить при нестабильном открытии
Для базовой DNS-диагностики достаточно проверить корневой домен, www, один критичный поддомен, NS и MX. Нормальный результат — все ответы объяснимы: известно, где авторитетная зона, какой TTL установлен и почему конкретный резолвер отдаёт именно такой адрес. Проблема начинается, когда команда видит разные ответы и не может связать их с кэшем, делегацией или старой записью.
Как разделить поиск адреса и защищённое подключение
От имени к узлу
Домен для VPN помогает обращаться к сервису по имени, но само имя не шифрует соединение. Адрес VPN сервера получается из конфигурации или разрешения имени. Поддомены VPN могут вести на разные компоненты. Сайт VPN сервиса при этом способен работать, даже если один из транспортных узлов недоступен: это разные проверки.
Кто отвечает на запрос устройства
DNS сервер для VPN выбирают по архитектуре и требованиям клиента. DNS для VPN клиента может меняться после установления туннеля. DNS через VPN означает определённый маршрут запросов, а DNS или VPN — некорректный выбор без уточнения задачи: резолвер не заменяет шифрование трафика приложений.
Настройки и ошибки
Настроить DNS для VPN следует после определения нужных публичных и внутренних имён. Настройка DNS для VPN не должна ломать доступ к самому серверу. Если VPN не подключается, разделите ошибку поиска имени, отказ порта и отказ авторизации. Ошибка сертификата VPN относится к следующему этапу проверки и не исправляется произвольной заменой адреса.
Как проверить итог
Профиль VPN сверяйте с документацией сервиса. VPN соединение проверяйте отдельно от разрешения имени. Проверка утечки ВПН помогает оценить ожидаемый путь запросов, но требует заранее определённой схемы. Что видит провайдер при использовании VPN, зависит не только от резолвера, но и от того, какой трафик попадает в туннель и какие данные остаются видимыми вне него.
FAQ
DNS — это хостинг?
Нет. Хостинг хранит и отдаёт сайт, а DNS объясняет, где этот сайт находится.
Почему сайт может открываться у одного человека и не открываться у другого?
Из-за кэша, TTL, разных резолверов или ошибки в зоне.
Можно ли вести проект без понимания DNS?
На самом базовом уровне — да. Но как только появляются поддомены, почта и миграции, понимание DNS становится обязательным.
Как связаны DNS и VPN при открытии сайта?
Сначала устройству обычно нужен IP по имени сайта, затем оно устанавливает соединение по полученному адресу. VPN может задавать резолвер и маршрут этих запросов, но не исправляет ошибочную запись у владельца сайта. Поэтому при сбое полезно отдельно проверить ответ DNS и доступность самого сервера.
Достаточно ли поменять DNS вместо VPN?
Смена резолвера влияет на поиск адресов, но сама по себе не создаёт туннель для браузера и приложений. Даже зашифрованный DNS не меняет автоматически внешний IP веб-соединения. Такой вариант подходит для своей задачи — обработки DNS-запросов, а не как универсальная замена VPN.
Заменяет ли DNS вместо VPN шифрованное подключение?
DNS вместо VPN может изменить способ поиска адреса, но не создаёт туннель для приложения. Сначала разделите настройку DNS для VPN на стороне сервиса и выбор резолвера на устройстве. Проверяя DNS для ВПН, также уточняйте, где находится авторитетная зона: пользовательский DNS и NS домена выполняют разные задачи.