TLS, HTTPS и VPN: как они работают вместе
Короткий ответ TLS, HTTPS и VPN не конкурируют между собой. Они работают на разных слоях и решают разные задачи. TLS — это механизм защищённого соединения, HTTPS — его применение в вебе, а VPN — отдельный защищённый...
4 мая 2026 · 7 мин
Короткий ответ
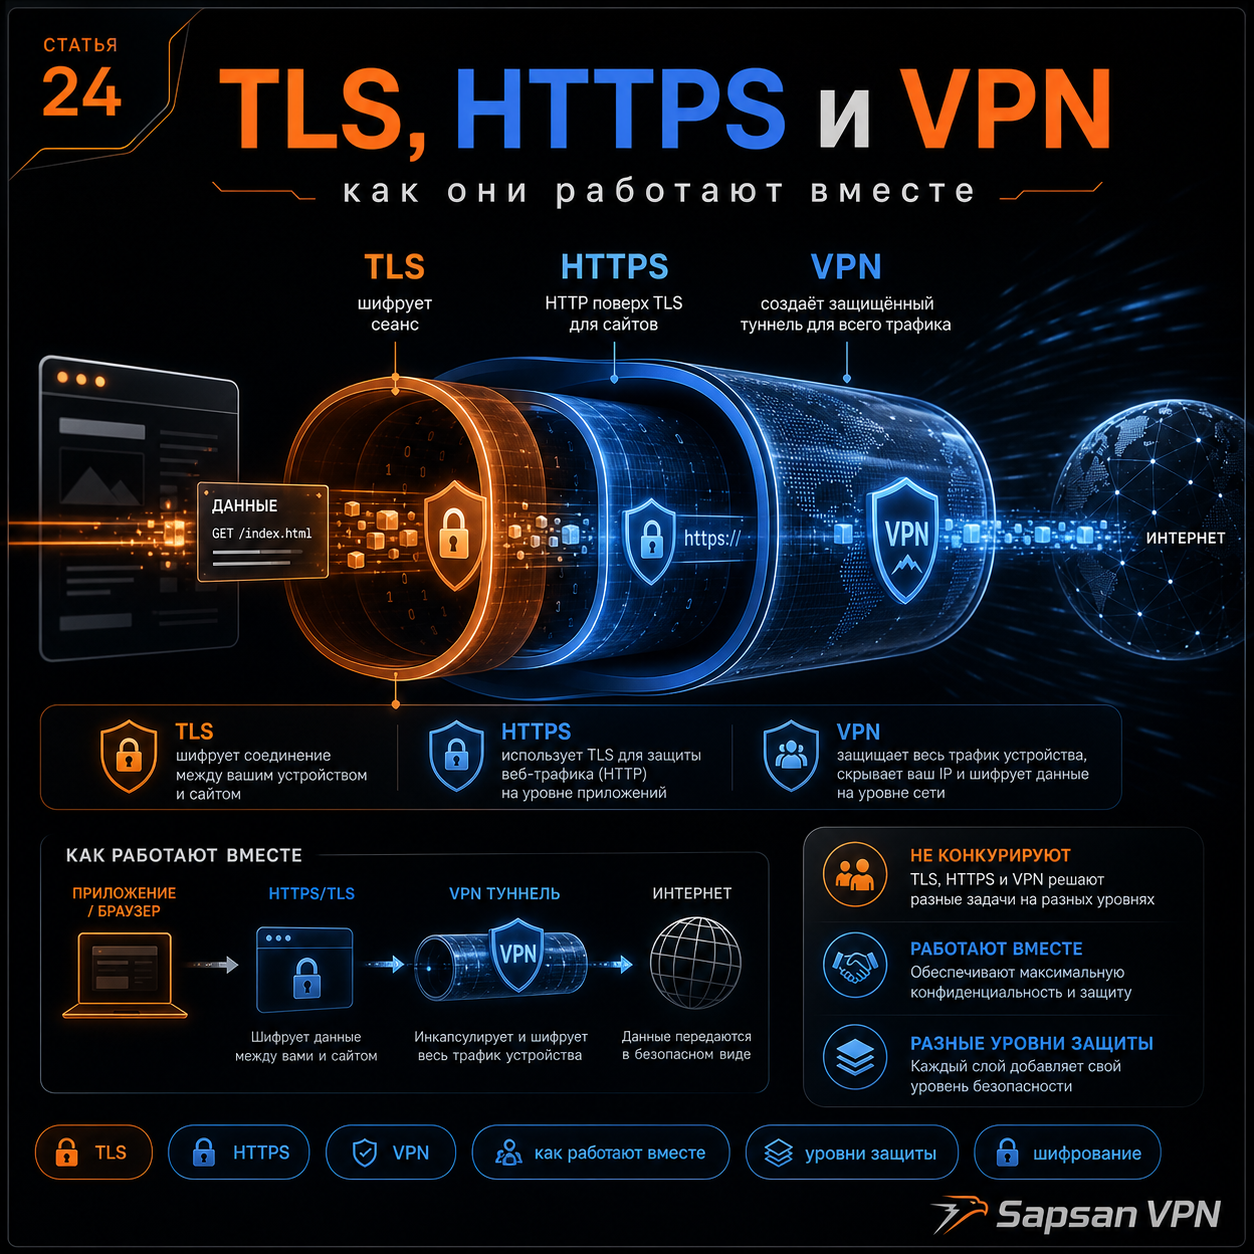
TLS, HTTPS и VPN не конкурируют между собой. Они работают на разных слоях и решают разные задачи. TLS — это механизм защищённого соединения, HTTPS — его применение в вебе, а VPN — отдельный защищённый туннель для сетевого маршрута. Именно поэтому у пользователя может одновременно работать и VPN, и HTTPS-сайт, и это не «лишнее дублирование», а нормальная многослойная защита.
TLS, HTTPS и VPN сходятся в одной цепочке доверия: домен должен иметь корректный SSL-сертификат, а DNS — предсказуемо вести на нужный сервис по правилам из базовой DNS-логики.
Когда это актуально
- если пользователи путают термины и думают, что VPN «заменяет HTTPS»;
- если вы объясняете на сайте VPN-сервиса, как устроена защита соединения;
- если важно показать, почему один уровень не отменяет другой.
Как разложить это по слоям
TLS и HTTPS защищают прикладной слой, а VPN добавляет сетевой контур. Поэтому вопрос «нужен ли VPN, если есть HTTPS» лучше читать рядом с тем, что HTTPS скрывает и что всё равно видит провайдер.
Проще всего смотреть на эти технологии как на три разных вопроса.
TLS отвечает за защищённую криптографическую основу соединения. Это тот механизм, который позволяет сторонам договориться о шифровании и безопасном обмене.
HTTPS — это обычный HTTP, который работает поверх TLS. То есть это уже практическая веб-форма использования TLS для сайтов и браузеров.
VPN — это отдельный туннель, который строится между устройством и VPN-сервером. Он не существует вместо HTTPS, а рядом с ним. В результате трафик от пользователя до VPN-узла идёт внутри VPN, а дальше, например, до сайта он всё равно может использовать HTTPS как веб-защиту.
Так и получается многослойная модель:
- VPN защищает и меняет маршрут на сетевом уровне;
- HTTPS защищает веб-обмен;
- TLS является базовым механизмом этой веб-защиты.
Почему это важно для реальной безопасности
Для пользователя подключение VPN должно быть проверяемым: мало увидеть новый IP, нужно понимать, как ведут себя DNS, TLS и приложения после подключения.
Частая ошибка — считать, что если включён VPN, то HTTPS уже не нужен. На самом деле без HTTPS часть конечного обмена с сайтом может оказаться менее защищённой, особенно после выхода трафика из VPN-узла к целевому ресурсу. Обратная ошибка тоже распространена: считать, что если сайт работает по HTTPS, то VPN никогда не нужен. Это неверно, если пользователя волнуют внешний IP, маршрут, публичные сети и дополнительные уровни приватности.
Для VPN-проекта такая статья полезна ещё и потому, что снимает завышенные ожидания. Людям проще доверять сервису, который честно объясняет границы технологий, а не обещает «абсолютную невидимость» одной кнопкой.
Видимость домена живёт в метаданных, а не в содержимом страниц; поэтому отдельно разбирают, что видно в TLS-рукопожатии и почему обычной проверки HTTPS здесь мало.
Практический блок
Наглядная веб-проверка:
```bash
curl -Iv https://example.com
openssl s_client -connect example.com:443 -servername example.com </dev/null
```
Что смотреть:
- сайт работает по HTTPS;
- используется TLS-соединение;
- сертификат и цепочка читаются корректно.
А чтобы увидеть роль VPN, обычно отдельно сравнивают внешний IP и сетевую логику с VPN и без него.
Таблица: роль каждого слоя
| Технология | Что делает | Где полезна |
|---|---|---|
| TLS | Даёт криптографическую основу защищённого канала | В вебе, почте и других протоколах |
| HTTPS | Защищает веб-соединение браузера с сайтом | Для сайтов, кабинетов, форм, логина |
| VPN | Строит защищённый туннель и меняет маршрут трафика | Для приватности, публичных сетей, внешнего IP и маршрута |
Мини-кейс
Пользователь зашёл на сайт VPN-сервиса и спросил: «Если я уже подключился к VPN, почему сайт всё равно должен быть на HTTPS?» Ответ оказался простым: потому что VPN защищает один слой маршрута, а сайт всё равно обязан корректно защищать собственный веб-контур. Иначе доверие к самому сервису будет слабым.
Авторский тест
Задайте себе вопрос: если выключить один слой, что именно исчезнет?
- без TLS/HTTPS исчезнет защита веб-обмена;
- без VPN исчезнет защищённый туннель и изменённый маршрут;
- без DNS вообще будет непонятно, куда идти.
Такой мысленный разбор быстро показывает, что все эти технологии дополняют друг друга.
Один слой защиты не должен обещать всё
TLS, HTTPS и VPN работают на разных уровнях. HTTPS защищает соединение с конкретным сайтом, TLS обеспечивает криптографию этого соединения, а VPN меняет сетевой маршрут для трафика устройства или приложения. Ошибка начинается, когда от одного слоя ждут функций другого: например, считают, что HTTPS скрывает сам факт обращения к домену так же, как VPN меняет маршрут. Проверка должна идти по слоям, иначе выводы будут слишком общими.
Проверка слоёв после включения VPN
После подключения VPN стоит отдельно посмотреть внешний IP, DNS, HTTPS-соединение и работу конкретного приложения. Нормальный результат — сайт открывается по HTTPS, DNS не уходит мимо выбранного контура, внешний адрес соответствует ожиданию, а приложение не использует прямой маршрут. Если один слой ведёт себя иначе, это не обязательно ломает все остальные, но требует точной диагностики.
Как объяснять слои защиты пользователю
Пользователю проще понять тему через границы ответственности. HTTPS защищает разговор с сайтом, DNS помогает найти адрес, VPN меняет маршрут соединения, а браузер может иметь собственные сетевые особенности. Такая подача честнее, чем обещание «полной невидимости». Она показывает, почему проверки IP, DNS и WebRTC не дублируют друг друга, а закрывают разные риски.
Как разделить TLS сайта и защиту транспортного подключения
Разные роли сертификатов
VPN и HTTPS могут использовать разные имена и процессы. Сертификат VPN сервера проверяется транспортным клиентом по его правилам. Сертификат пользователя VPN нужен только в схемах, где предусмотрена такая аутентификация. Корневой сертификат VPN добавляет доверие к конкретному источнику; его установка не должна заменять выяснение, почему предъявляется неправильная цепочка.
Имя в клиенте и имя кабинета
Домен для VPN сервера сверяйте с полученной конфигурацией. Сайт VPN сервиса может находиться на другом адресе. DNS для VPN должен направлять имя к ожидаемому узлу. Ошибка сертификата VPN поэтому не устраняется простой проверкой замка у главной страницы: проверять нужно фактическое подключение приложения.
Что происходит с трафиком приложений
DNS через VPN и раздельное туннелирование VPN влияют на то, какие запросы проходят выбранный путь. Браузерный VPN может не обслуживать остальные программы. Корпоративный VPN может ограничивать туннель внутренними ресурсами. Уточняйте область действия клиента, прежде чем переносить свойства HTTPS одного сайта на все соединения устройства.
Проверка без ослабления доверия
Профиль VPN сохраните до смены имени, сертификата или транспорта. Проверить VPN соединение нужно после каждой отдельной правки. Проверка утечки ВПН дополняет проверку маршрута, но не подтверждает правильность всей цепочки сертификатов. Безопасный VPN требует согласованных настроек обеих сторон и обновляемого клиента, а не только наличия слова TLS в описании.
FAQ
HTTPS и TLS — это одно и то же?
Не совсем. HTTPS использует TLS как свою защищённую основу.
VPN делает HTTPS ненужным?
Нет.
Можно ли иметь безопасный сайт без VPN?
Да, сайт может быть безопасным по HTTPS. Но задачи приватности и сетевого маршрута — это уже отдельная тема.
Что означает SSL VPN и чем он отличается от HTTPS сайта?
Так называют семейство решений для удалённого доступа с использованием TLS; название сохранилось исторически. HTTPS защищает обмен браузера с конкретным сайтом. Наличие HTTPS у кабинета само по себе не означает, что трафик остальных программ проходит через VPN.
Может ли защищенное VPN соединение заменить проверку адреса сайта?
Нет. Туннель не отличает нужный сайт от похожего домена, на который вы перешли по чужой ссылке. Проверяйте адрес и предупреждения браузера, особенно перед входом в кабинет. Шифрование маршрута не делает поддельную форму авторизации подлинной.
SSL VPN и обычный HTTPS-сайт используют один и тот же профиль?
Нет. SSL VPN — способ организации доступа с использованием TLS, а HTTPS описывает защищённое веб-соединение. Профиль клиента должен соответствовать серверу. Проверьте сертификат для VPN по назначению и отдельно разберитесь, что видит провайдер при использовании VPN: одинаковое шифрование не делает сценарии взаимозаменяемыми.