Что HTTPS скрывает, что видит провайдер и что меняет VPN
Короткий ответ HTTPS хорошо защищает содержимое соединения между устройством и сайтом, но не делает пользователя полностью невидимым. Провайдер обычно не видит сам текст страниц, логины, формы и содержимое переписки...
4 мая 2026 · 7 мин
Короткий ответ
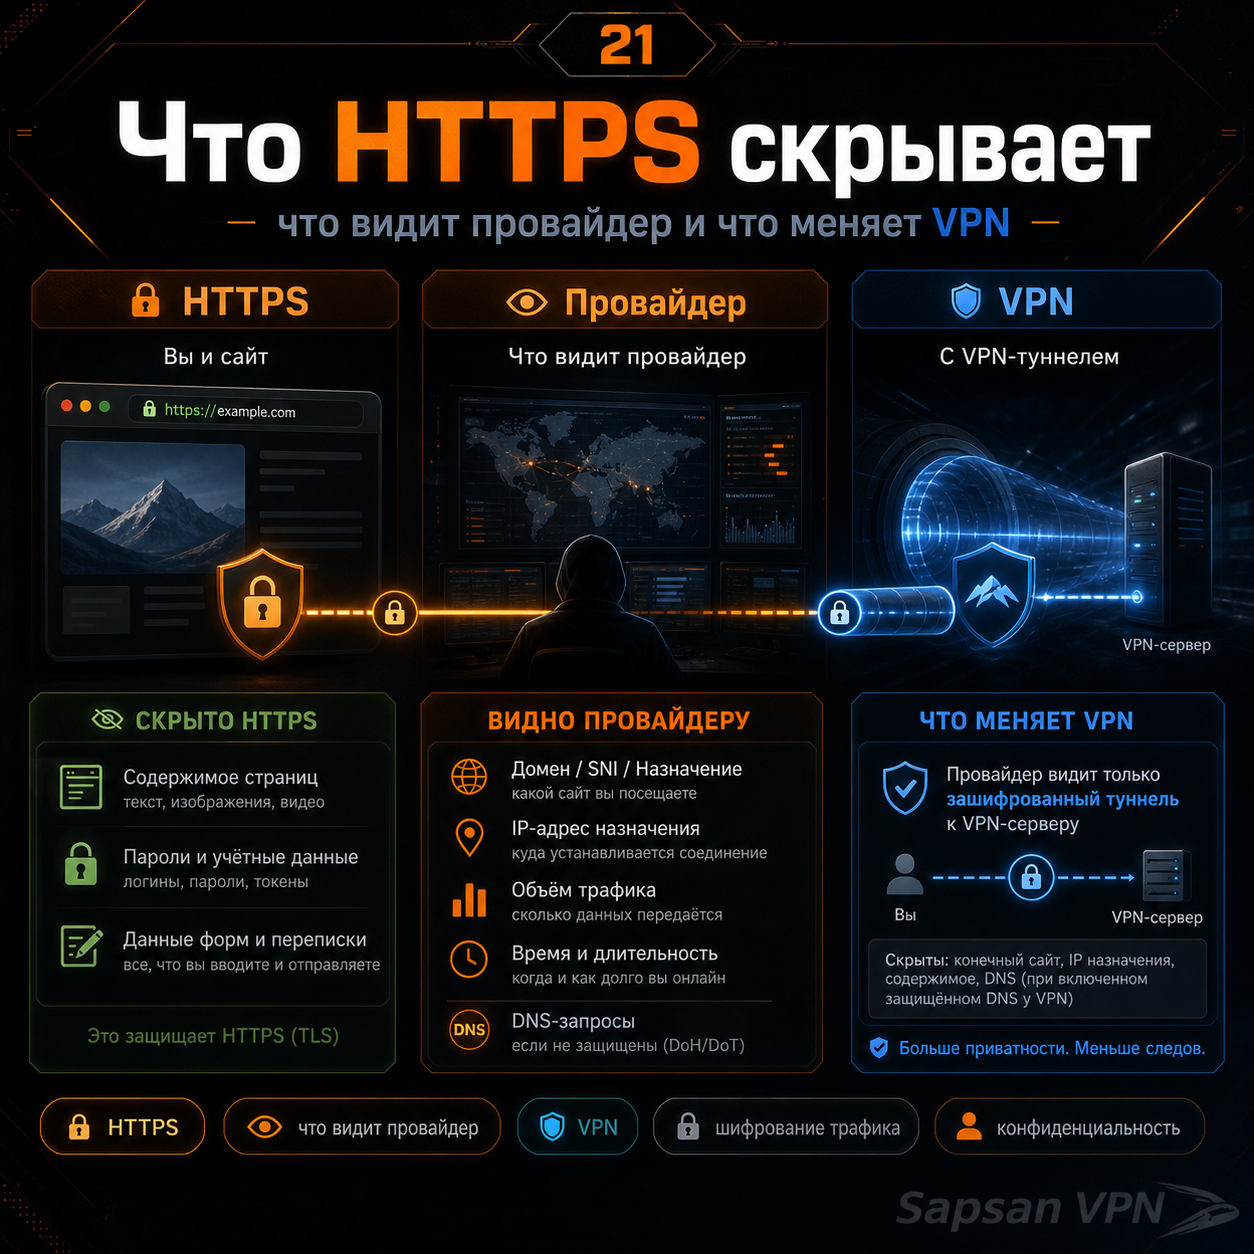
HTTPS хорошо защищает содержимое соединения между устройством и сайтом, но не делает пользователя полностью невидимым. Провайдер обычно не видит сам текст страниц, логины, формы и содержимое переписки внутри HTTPS-сеанса, зато всё ещё видит факт подключения, время, объём трафика и часто может определить, к какому сервису идёт обращение. VPN добавляет ещё один слой: он скрывает трафик от локальной сети и провайдера, но не отменяет важность HTTPS.
Разбирать HTTPS и VPN проще после базового понимания SSL-сертификата и того, как DNS приводит пользователя к нужному сервису.
Когда это действительно важно
- если пользователь считает, что одного HTTPS уже достаточно для полной приватности;
- если вы объясняете аудитории, зачем VPN нужен даже при наличии HTTPS;
- если у VPN-сервиса на сайте есть раздел с обучающими материалами о безопасности соединения.
Что именно скрывает HTTPS
Вопрос о том, как TLS, HTTPS и VPN работают вместе, лучше начинать с разведения уровней: HTTPS защищает соединение с конкретным сайтом, а VPN меняет сетевой маршрут целиком.
HTTPS защищает содержимое HTTP-обмена. Это значит, что по дороге между устройством и сервером не видно тело страницы, формы, содержимое POST-запросов, cookies в открытом виде и другие детали прикладного уровня. Именно поэтому HTTPS стал базовым стандартом для нормального сайта: без него даже простая передача логина или email была бы слишком уязвимой.
Но важно понимать границы этой защиты. HTTPS не превращает соединение в абсолютную анонимность. Он шифрует данные на транспортно-прикладном уровне, но не убирает сам факт сетевого контакта. Поэтому наблюдатель по дороге всё ещё может видеть, что устройство выходит в интернет, когда именно это происходит, сколько данных передаётся и, в ряде случаев, к какому ресурсу идёт обращение.
Для владельца VPN-проекта это особенно важный момент в коммуникации с пользователем. Люди нередко думают так: «если у сайта есть замок, значит никто ничего не видит». Это неверное упрощение. Замок означает, что содержимое защищено. Он не означает, что исчезают все метаданные.
Что обычно видит провайдер без VPN
Если VPN не используется, провайдер или другая сеть по пути обычно видят:
- факт подключения к интернету;
- время начала и окончания сессий;
- объём трафика;
- IP-адрес назначения или промежуточного узла;
- иногда доменное имя или иные косвенные признаки сервиса.
Именно здесь возникает разница между содержимым и метаданными. Даже если текст страницы зашифрован, сам профиль сетевой активности остаётся частично видимым. Для многих пользователей это не кажется критичным, пока речь не заходит о приватности, чувствительных темах, поездках, публичных сетях или нестабильных сетевых условиях.
Что добавляет VPN
В открытых сетях эта разница особенно заметна: публичный Wi‑Fi добавляет риски локальной сети, которые HTTPS сам по себе не закрывает полностью.
В пользовательском выборе приватный VPN нельзя оценивать только по рекламному обещанию: нужно смотреть, что происходит с IP, DNS и сетевыми утечками после подключения.
VPN создаёт туннель между устройством и VPN-сервером. Для локальной сети, провайдера, публичного Wi-Fi и других наблюдателей основной видимый адресатом становится уже VPN-узел, а не конечный сайт. Это меняет картину: локальный оператор видит не все отдельные сайты по дороге, а зашифрованный поток к VPN.
Но VPN не заменяет HTTPS. Если конечный сайт работает без HTTPS, сам трафик за пределами VPN-узла уже может оказаться хуже защищён. Поэтому правильная связка звучит так: HTTPS защищает содержимое между браузером и сайтом, а VPN скрывает и перераспределяет сам маршрут доступа на участке от пользователя до VPN-сервера.
Есть и отдельный слой метаданных: по нему видно, что остаётся заметным в TLS-рукопожатии и что может скрыть ECH, даже когда содержимое страницы защищено.
Что проверить руками
Быстро показать разницу можно так:
```bash
curl -Iv https://example.com
curl ifconfig.me
```
Что смотреть:
- в первом случае видно, что соединение идёт по HTTPS;
- во втором — какой внешний IP видит интернет.
Для сравнения полезно выполнить проверку с VPN и без него и посмотреть, меняется ли внешний IP и DNS-контур.
Таблица: что скрывает HTTPS и что меняет VPN
| Элемент | HTTPS | VPN |
|---|---|---|
| Содержимое страницы | Да, скрывает | Сам по себе не вместо HTTPS, а как дополнительный слой |
| Логины и формы | Да, защищает | Защищает маршрут до VPN-сервера, но сайт всё равно должен работать по HTTPS |
| Внешний IP для сайта | Нет | Да, обычно меняет видимый IP |
| Видимость трафика для провайдера | Частично | Снижает детализацию и скрывает отдельные назначения за туннелем |
| Метаданные сети | Не полностью | Тоже не убирает всё, но заметно меняет картину наблюдения |
Кейс из практики
Пользователь был уверен, что без VPN всё безопасно, потому что сайт открывался через HTTPS и в браузере был замок. После объяснения выяснилось, что вопрос у него не только в безопасности логина, но и в приватности сетевой активности в публичной сети. В этом случае HTTPS действительно защищал содержимое, но VPN решал уже другую задачу — скрывал сам маршрут и внешний IP.
Быстрая самопроверка
Проведите простой мысленный эксперимент:
1. вы открываете сайт по HTTPS без VPN;
2. вы открываете тот же сайт по HTTPS через VPN.
Затем ответьте:
- кто видит содержимое страницы;
- кто видит только факт активности;
- кто видит конечный IP;
- кто не видит конечный сайт напрямую.
Если вы можете спокойно разложить это по слоям, тема уже перестаёт быть «магией».
Как определить, какие данные видны на каждом участке
Сайт продолжает видеть свой сеанс
VPN и HTTPS не скрывают от сайта данные, которые пользователь сам вводит после входа. VPN меняет IP выхода при подходящей маршрутизации, но не удаляет cookies и историю аккаунта. Анонимный VPN поэтому нельзя понимать как полное исчезновение следов. VPN без логов относится к заявленной обработке данных оператором, а не к поведению всех посещаемых сайтов.
Не весь трафик обязан идти одним путём
Раздельное туннелирование VPN оставляет часть направлений вне туннеля по правилам клиента. Браузерный VPN может обслуживать только браузер. Корпоративный VPN способен направлять через сервер лишь рабочие ресурсы. DNS через VPN нужно проверять отдельно от обычного веб-запроса: различие маршрутов иногда предусмотрено настройками, а иногда указывает на ошибку.
Проверка на устройстве
Проверка утечки ВПН должна учитывать ожидаемые DNS, внешний адрес и исключения. Как проверить VPN соединение без лишних выводов: сравните один безопасный запрос до и после подключения в одном приложении. VPN для телефона может менять поведение после сна или смены сети. VPN для компьютера может сосуществовать с прокси браузера и другими фильтрами, поэтому нужен разбор реальной схемы.
Доверие к посредникам
Безопасный VPN не заменяет проверку адреса сайта и источника приложения. VPN и антивирус решают разные задачи, хотя оба могут участвовать в обработке соединений. Политика безопасности VPN помогает понять порядок хранения сведений и обращения в поддержку. Уточняйте конкретные наблюдаемые данные и точки доверия вместо обещания, что оператор или сайт «ничего не видит».
FAQ
HTTPS делает VPN ненужным?
Нет. Они решают разные задачи.
Провайдер видит содержимое сайта при HTTPS?
Обычно нет, но видит метаданные соединения и сам факт активности.
Если есть VPN, HTTPS уже не важен?
Нет. HTTPS всё равно нужен для защиты конечного соединения с сайтом.
Что видит провайдер при использовании VPN?
При полном туннеле провайдер обычно видит соединение с VPN-сервером, время и объём передаваемых данных. Содержимое туннеля защищено шифрованием. Однако DNS или другой трафик, оставленный вне туннеля, может раскрывать дополнительные сведения, поэтому вывод зависит от настроек клиента.
Защищает ли HTTPS соединение без VPN?
HTTPS шифрует обмен между браузером и сайтом, включая содержимое страниц и передаваемые данные. При этом по IP назначения и некоторым сопутствующим данным могут быть доступны сведения о соединении. VPN меняет, кто видит отдельные участки маршрута, но не отменяет необходимости HTTPS.
Безопасный VPN отменяет проверку HTTPS в браузере?
Безопасный VPN не делает поддельный сайт настоящим и не отменяет предупреждения о доверии. Сертификат для VPN и сертификат конечного сайта проверяются в своих соединениях. Разделяйте также DNS и VPN: разрешение имени, маршрут и шифрование содержимого отвечают на разные вопросы.