Отказоустойчивый DNS для VPN-сайта: Anycast, резервные NS, TTL и propagation
В двух словах Отказоустойчивый DNS строится поверх основы: nameservers, проверки DNS и понимания, почему сайт может открываться по-разному у разных пользователей. Отказоустойчивый DNS — это не одна функция, а сочетание...
4 мая 2026 · 7 мин
В двух словах
Отказоустойчивый DNS строится поверх основы: nameservers, проверки DNS и понимания, почему сайт может открываться по-разному у разных пользователей.
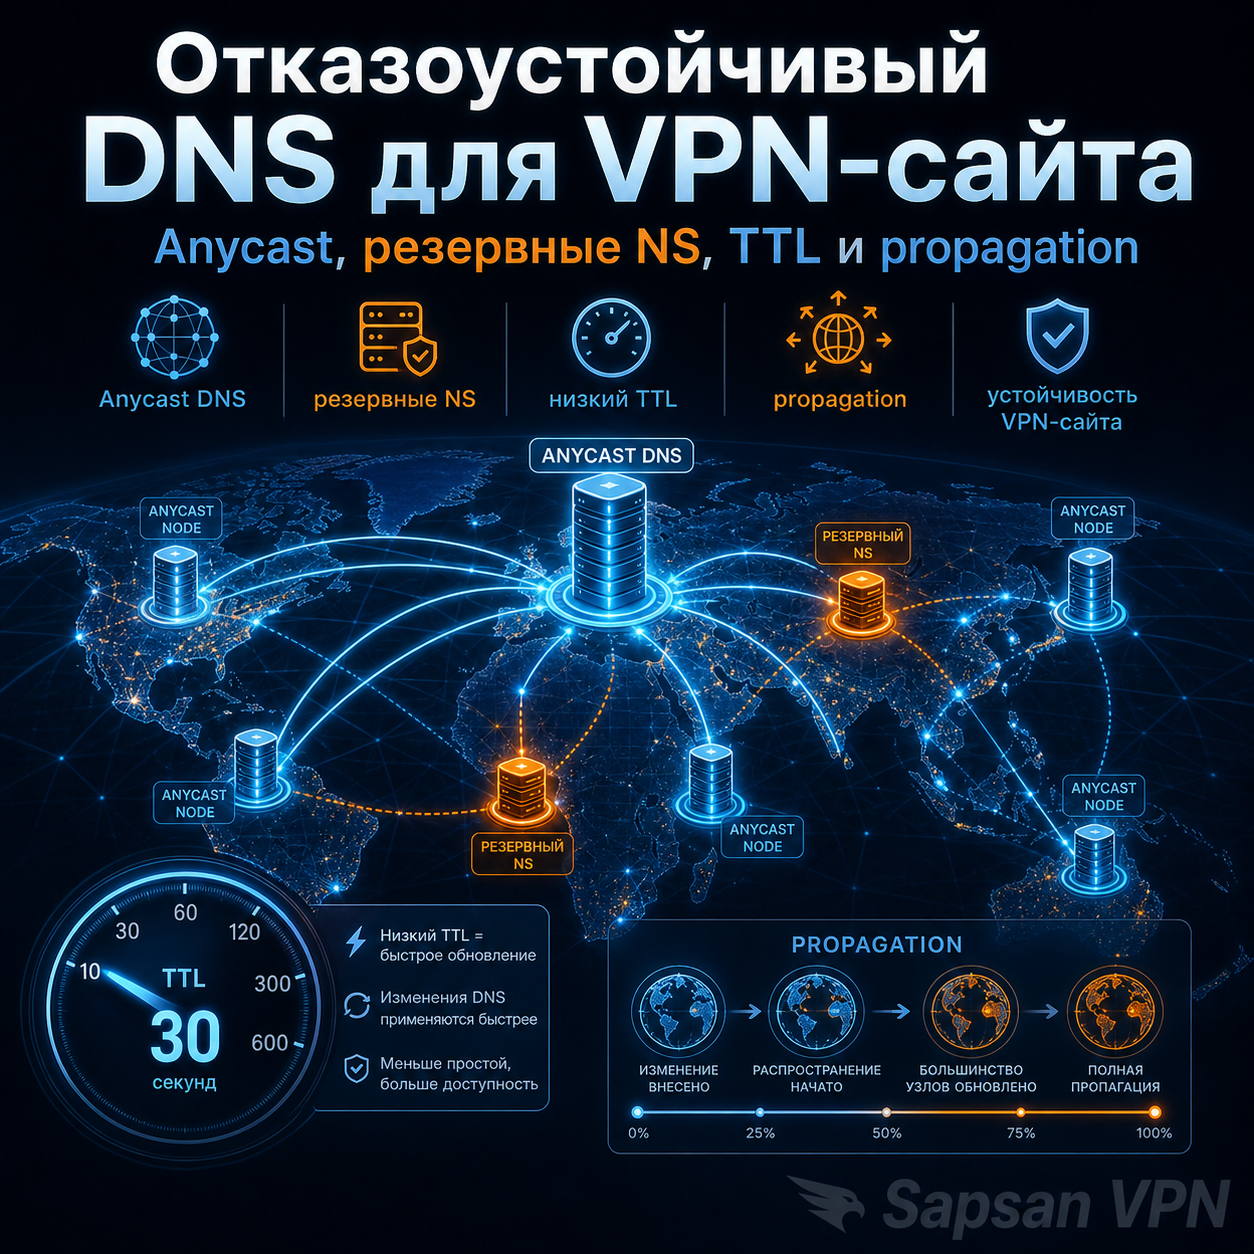
Отказоустойчивый DNS — это не одна функция, а сочетание нескольких решений: предсказуемый DNS-провайдер, устойчивая делегация, нормальные nameservers, разумный TTL и понимание того, как propagation влияет на изменения. Для VPN-сайта DNS особенно критичен: если ломается зона, пользователь может не дойти ни до сайта, ни до кабинета, ни до поддержки.
В каких случаях это всплывает сразу
- если у проекта уже не одна страница, а сайт, кабинет, API и почта;
- если вы готовите миграции, релизы или хотите снизить вероятность сетевых сюрпризов;
- если домен участвует в реальной продуктовой работе, а не только в визитке.
Из чего складывается отказоустойчивость
В зрелой DNS-схеме рядом с резервными NS могут появляться и дополнительные механизмы защиты — например, подпись DNS-ответов через DNSSEC.
Отказоустойчивый DNS начинается с понятных nameservers и TTL. Резервные NS не спасут от хаоса, если команда не умеет менять DNS и проверять результат без правок наугад.
Anycast
Anycast помогает обслуживать DNS-запросы через распределённые точки присутствия. Для пользователя это обычно выглядит как более предсказуемый и быстрый доступ к DNS-ответам, а для проекта — как более устойчивый контур на случай локальных проблем.
Резервные nameservers
Идея резервирования проста: делегация не должна зависеть от одного хрупкого узла или одной неудачной точки конфигурации. Но резервность полезна только тогда, когда она реальна, а не формальна. Если у вас «два nameserver», но они живут в одной и той же слабой схеме, иллюзия отказоустойчивости не спасёт.
TTL
TTL — один из самых недооценённых параметров. Слишком высокий TTL затрудняет быстрые переключения, слишком низкий без причины добавляет шум и иногда лишнюю нагрузку. Хороший TTL — это не «чем меньше, тем лучше», а осознанный баланс под задачу.
Propagation
После изменений DNS не меняется у всех одновременно. Это не баг, а часть работы системы. Поэтому устойчивый DNS — это ещё и понимание того, как проверять изменения, ждать propagation и не путать его с реальной ошибкой в зоне.
Где отказоустойчивость оказывается формальной
GeoDNS стоит подключать только после базовой устойчивости: иначе умная маршрутизация для VPN-сервисов усложнит диагностику, но не повысит реальную надёжность.
Устойчивость зависит и от провайдера: DNS и хостинг для VPN-сайта должны поддерживать рост, а не просто давать красивую панель.
Первая ошибка — думать, что Anycast решит все проблемы сам по себе. Вторая — держать DNS в хаотичном состоянии и надеяться на надёжность провайдера. Третья — трогать TTL только в момент аварии. Четвёртая — не иметь плана проверки propagation через разные резолверы.
Для VPN-проекта DNS-отказоустойчивость важна ещё и потому, что сайт часто связан с кабинетной логикой, поддержкой и служебными адресами. Ошибка в зоне может задеть не только маркетинговую часть, но и реальные пользовательские сценарии.
Практика без лишней теории
Полезный набор проверки:
```bash
dig NS example.com +short
dig example.com +short
dig @1.1.1.1 example.com +short
dig @8.8.8.8 example.com +short
```
Что смотреть:
- кто обслуживает зону;
- одинаковы ли ответы у разных резолверов;
- как ведёт себя домен после изменений.
Если планируется переключение, заранее полезно сверить текущий TTL и ключевые хосты.
Таблица: когда использовать, а когда нет
| Элемент | Когда использовать | Когда лучше не делать |
|---|---|---|
| Anycast DNS | Для боевого проекта с публичной нагрузкой | Когда сама зона в беспорядке и нет базовой дисциплины |
| Нормальная резервность NS | Когда нужен устойчивый DNS-контур | Когда «резервность» существует только на бумаге |
| Снижение TTL | Перед плановой миграцией или переключением | Уже после того, как всё сломалось |
| Проверка propagation | Всегда после важных изменений | Не ограничиваться одной локальной проверкой |
Отказоустойчивость без наблюдения быстро превращается в самоуспокоение: нужно следить за DNS, сертификатами и доступностью сайта раньше пользовательских жалоб.
Как это выглядит в реальном проекте
Команда готовила перенос части инфраструктуры и заранее снизила TTL, а затем проверяла ответы через несколько резолверов. Основной сайт переключился спокойно, но один поддомен обновился медленнее. Именно потому, что propagation ожидали заранее, это не превратилось в панику. Без такого подхода та же ситуация выглядела бы как «непонятная авария».
Контрольный чек
Для своего домена проверьте:
1. кто ваши NS;
2. есть ли у вас реальный план изменения TTL;
3. знаете ли вы, как проверять propagation;
4. существует ли карта критических хостов;
5. есть ли понимание, что будет, если один слой DNS-провайдера начнёт вести себя нестабильно.
Если хотя бы на половину вопросов нет ответа, отказоустойчивость пока номинальная.
Два NS ещё не означают отказоустойчивость
Два nameserver не гарантируют отказоустойчивость, если они завязаны на одну панель, один провайдер, одну сеть или один процесс обновления зоны. Настоящая устойчивость начинается с понимания, что произойдёт при отказе основного DNS-провайдера: кто отдаст авторитетный ответ, как синхронизируются зоны и как быстро команда заметит расхождение. Иначе резервные NS существуют только в списке, но не помогают при реальной аварии.
Проверка отказоустойчивости DNS
После настройки резервных NS нужно проверить не только список серверов, но и одинаковость зоны. У каждого авторитетного сервера должны совпадать критичные A/AAAA, MX, TXT, CAA и служебные записи. Отдельно смотрят serial, задержку синхронизации и поведение при недоступности одного узла. Нормальный результат — любой авторитетный сервер отдаёт объяснимый и актуальный ответ.
Как проверить резервирование DNS на пользовательском пути
Резерв нужен всей цепочке
Домен для VPN и поддомены VPN могут зависеть от разных операторов. Домен для VPN сервера внесите в контрольные запросы отдельно от кабинета. Адрес VPN сервера должен оставаться корректным и при отказе одного DNS-компонента. Несколько NS не обеспечивают независимость автоматически: важно, где они размещены и как получают данные зоны.
Не смешивайте авторитетные серверы и резолверы
DNS сервер для VPN в клиентской конфигурации может быть отдельным резолвером. DNS для VPN клиента проверяйте на доступность из нужной сети. DNS через VPN добавляет зависимость от уже работающего туннеля. DNS и VPN полезно проверять раздельно, чтобы доступ к резолверу не оказался замкнут на ещё не установленное соединение.
Кабинет и конфигурации
Сайт VPN сервиса может оставаться доступным, когда имя выдачи подписки перестало отвечать. VPN подписка и профиль VPN должны иметь отдельные проверки обновления. Сертификат для VPN должен продолжать выпускаться при предусмотренной резервной схеме. Включите эти зависимости в план отказа, не ограничиваясь запросом A-записи главной страницы.
Проверка без нагрузочного эксперимента
Хостинг для VPN проверяют на готовность конкретного запасного узла. VPN на VPS должен иметь актуальную конфигурацию перед переключением. Проверить VPN соединение можно короткой штатной попыткой через каждый предусмотренный путь. Надежный VPN требует подтверждённого восстановления после отказа, а не только нескольких одинаковых записей в панели.
FAQ
Anycast делает DNS мгновенным и неуязвимым?
Нет. Он улучшает устойчивость и распределение, но не отменяет дисциплину управления зоной.
Нужно ли всегда держать низкий TTL?
Нет. TTL должен соответствовать сценарию, а не моде.
Propagation — это всегда просто ожидание?
Нет. Иногда это действительно ожидание, а иногда — ошибка в зоне или делегации.
Может ли резервный DNS для VPN предотвратить обрыв всех подключений?
Он повышает доступность разрешения имён, но не заменяет резерв самого узла. Уже установленный туннель иногда не обращается к DNS до переподключения, а новый клиент не сможет начать работу при отсутствии ответа. Поэтому проверяйте и DNS, и сервер подключения как две отдельные зависимости.
Резервные NS гарантируют, что VPN соединение не прервётся?
Нет: они относятся к разрешению имён, а не к работоспособности сервера туннеля. Проверьте, где обслуживается DNS для VPN, как меняется DNS для ВПН и что происходит при разных ответах. VPN сайт и клиент могут использовать разные имена, поэтому оба сценария требуют отдельных проверок.