DNS leak и WebRTC leak: почему это важно при использовании VPN
В двух словах Утечки DNS и WebRTC стоит проверять после понимания, что именно делает DNS по сравнению с VPN и почему обычный HTTPS не закрывает всю сетевую картину. Если VPN включён, а DNS-запросы или часть сетевой...
4 мая 2026 · 7 мин
В двух словах
Утечки DNS и WebRTC стоит проверять после понимания, что именно делает DNS по сравнению с VPN и почему обычный HTTPS не закрывает всю сетевую картину.
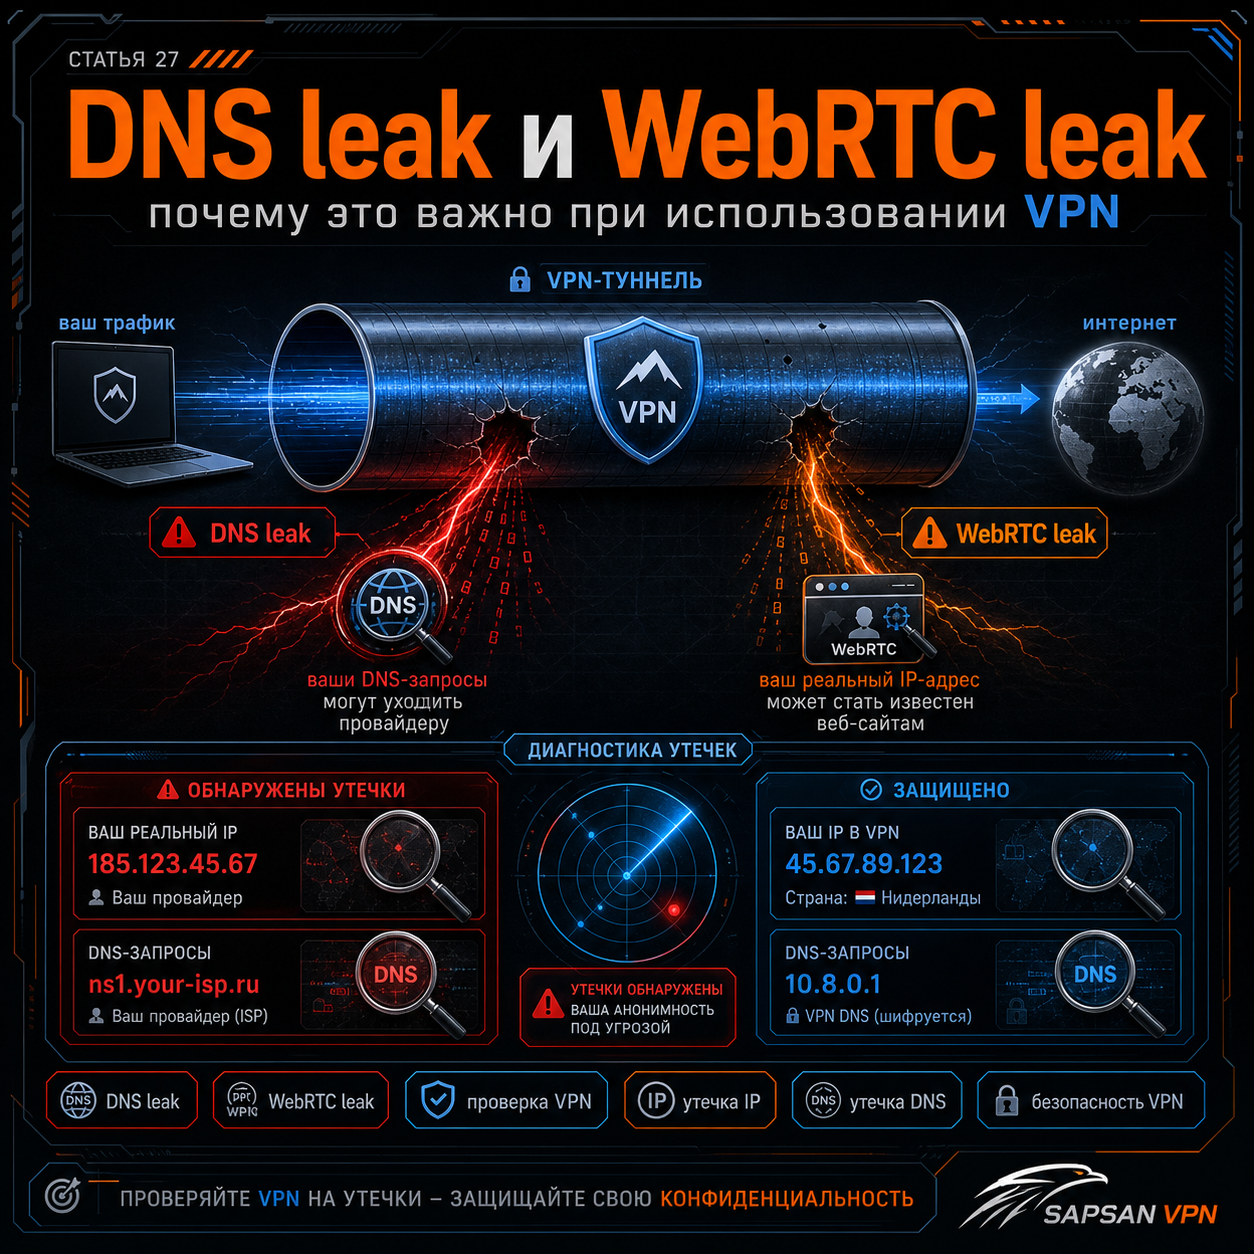
Если VPN включён, а DNS-запросы или часть сетевой информации всё равно уходит вне защищённого контура, это и есть утечка. Чаще всего здесь говорят о DNS leak и WebRTC leak. Они опасны не тем, что «ломают VPN полностью», а тем, что создают разрыв между ожиданием пользователя и реальным поведением сети. Человек думает, что весь трафик уже под защитой, а часть информации всё ещё светится наружу.
Когда тема становится критичной
- если вы тестируете VPN-клиент или объясняете его работу пользователям;
- если аудитория жалуется, что IP вроде сменился, но приватность вызывает сомнения;
- если вы готовите обучающий раздел на сайте о безопасности соединения.
Что такое DNS leak
Private DNS и DoH/DoT могут уменьшить часть DNS-рисков, но они не заменяют проверку VPN-подключения; поэтому полезно отдельно понимать, как Private DNS соотносится с VPN.
DNS leak нельзя оценить только по внешнему IP: сначала нужно понимать, что именно защищает DNS, а что защищает VPN, и где между ними проходит граница.
DNS leak возникает, когда доменные запросы продолжают уходить не через ожидаемый VPN-контур, а через обычный DNS-путь — например, к локальному провайдеру или системному резолверу вне туннеля. Внешне пользователь может видеть новый IP, но по DNS-поведению становится заметно, что часть сетевой логики осталась прежней.
Это особенно важно, потому что DNS раскрывает, какие домены запрашиваются. Даже если содержимое соединения защищено, сама DNS-активность уже даёт немало информации о поведении пользователя.
Что такое WebRTC leak
WebRTC — полезная технология для браузерных звонков и прямых соединений, но в некоторых сценариях она может раскрывать сетевые детали, которые пользователь не ожидает показывать. Из-за этого и появляется тема WebRTC leak: браузер или приложение сообщают такие адреса и параметры, которые не вписываются в предполагаемую схему приватности.
Для VPN-пользователя это неприятно не потому, что WebRTC «всегда опасен», а потому что он может выдавать сетевую картину не в том виде, который пользователь ожидал после подключения VPN.
Где утечки обычно пропускают
Для пользователя Sapsan VPN не должен сводиться к идее «быстро включился и всё»: подключение считается нормальным только после проверки DNS leak, WebRTC leak и поведения IPv6.
Первая ошибка — проверяют только внешний IP и считают тему закрытой. Вторая — не тестируют DNS после включения VPN. Третья — забывают про браузерный слой и поведение WebRTC. Четвёртая — воспринимают любые сетевые особенности как катастрофу, вместо того чтобы спокойно проверить, что именно утекает и на каком уровне.
Для VPN-сайта полезно объяснять это честно: утечка — это не «VPN полностью бесполезен», а конкретная проблема конфигурации или клиентского поведения, которую нужно тестировать и исправлять.
IPv6 становится отдельным риском, если он включён без контроля: сначала нужно понять, готов ли VPN-проект к IPv6 и не появятся ли утечки на этом слое.
Быстрый набор команд
Минимальная логика проверки:
- сравнить внешний IP с VPN и без;
- проверить, каким DNS-путём идут запросы;
- открыть тесты на утечки в браузере;
- посмотреть, не показывает ли система неожиданные сетевые адреса.
Технически начать можно с простого:
```bash
nslookup example.com
curl ifconfig.me
```
Затем уже сравнивать:
- DNS до и после включения VPN;
- браузерное поведение;
- наличие неожиданных сетевых следов.
Таблица: какая утечка и что она показывает
| Тип утечки | Что может показать | Почему это важно |
|---|---|---|
| DNS leak | Реальные DNS-запросы вне VPN-контуры | Раскрывает доменные обращения |
| WebRTC leak | Часть сетевых адресов и параметров в браузере | Показывает больше, чем пользователь ожидал |
| Проверка только по IP | Ложное чувство безопасности | Не показывает весь сетевой контур |
Рабочий пример
Пользователь включил VPN, увидел новый внешний IP и решил, что всё настроено идеально. Позже при тесте выяснилось, что DNS-запросы всё ещё шли через обычного провайдера. Сам VPN работал, но модель приватности была неполной. После корректировки DNS-маршрута и перепроверки в браузере картина стала гораздо ближе к ожидаемой.
Проверьте себя
Проверьте три уровня:
1. внешний IP;
2. DNS;
3. браузерный слой с WebRTC.
Если вы тестируете только один из них, оценка всегда будет неполной.
Внешний IP — только первый индикатор
DNS leak и WebRTC leak как раз опасны тем, что внешний IP может выглядеть правильно. Пользователь видит ожидаемый адрес и решает, что всё хорошо, но DNS-запросы продолжают идти старым маршрутом или браузер раскрывает дополнительные сетевые данные. Поэтому проверка утечек должна быть отдельной процедурой, а не приложением к тесту IP. Важно увидеть, какой резолвер отвечает, какие адреса показывает браузер и не появляется ли IPv6-маршрут вне VPN.
Проверка DNS и WebRTC
Нормальная проверка начинается с внешнего IP, но не заканчивается им. После этого смотрят DNS-резолверы, браузерные WebRTC-данные и IPv6. Если DNS показывает провайдера пользователя, проблема в маршрутизации запросов. Если WebRTC раскрывает неожиданные адреса, проверяют настройки браузера. Если всплывает IPv6, смотрят, поддерживает ли его VPN-клиент и не идёт ли часть трафика напрямую.
Как интерпретировать результат проверки утечек
Сначала определите ожидаемый маршрут
Раздельное туннелирование VPN может намеренно оставлять приложения вне туннеля. Браузерный VPN и VPN для компьютера могут иметь разную область действия. Корпоративный VPN может обслуживать только рабочие сети. Запишите, какой внешний адрес и какой путь DNS должны быть у проверяемого приложения, иначе намеренное исключение легко принять за неисправность.
Проверка имён и адресов
DNS для VPN клиента сверяйте с настройками сервиса и системы. DNS сервер для VPN может находиться у отдельного оператора, поэтому незнакомое название в тесте требует проверки, а не немедленного вывода об утечке. VPN меняет IP только для трафика, который идёт через соответствующий выход. Как проверить IP на VPN корректно: сравните одну программу до и после подключения при неизменной сети.
Разрыв и смена сети
Kill switch VPN проверяют отдельно от устойчивого подключения. VPN для Android и VPN для iPhone могут по-разному восстанавливать туннель после сна. Если VPN постоянно переподключается, запишите время и проверьте поведение в эти моменты. Краткая проверка при хорошем сигнале не описывает переход с Wi-Fi на мобильный интернет.
Не делайте вывод об анонимности по одному тесту
VPN без логов относится к обработке данных оператором, которую веб-страница проверки не подтверждает. Анонимный VPN не скрывает автоматически авторизованный аккаунт от сайта. Безопасный VPN требует также доверенного клиента и корректных сертификатов. Проверка маршрута полезна, но её результат имеет определённые границы и не заменяет остальные меры.
FAQ
Можно ли проверить работу ВПН только по новому внешнему IP?
Нет. IP-тест показывает адрес конкретного соединения, но не подтверждает маршрут DNS, IPv6 и других приложений. Проверьте эти условия отдельно с учётом настроек клиента. Неожиданное название DNS-оператора или локальный адрес в WebRTC сами по себе ещё не доказывают утечку.
WebRTC leak всегда означает серьёзную проблему?
Не всегда одинаково серьёзную, но игнорировать его не стоит, если вы рассчитываете на приватность соединения.
Нужно ли тестировать VPN после каждого обновления клиента?
Да, особенно если менялись сетевые настройки, маршруты или поведение DNS.
Что показывает проверка утечки ВПН?
Она помогает заметить, что часть запросов или соединений идёт по неожиданному маршруту. Сравнивайте результаты до и после подключения: внешний IPv4, IPv6, DNS и сведения, доступные через WebRTC. Название DNS-оператора или локальный адрес из WebRTC сами по себе ещё не доказывают утечку: важно, раскрывается ли адрес вашего подключения и соответствует ли маршрут настройкам.
Проверка утечки ВПН нужна после смены браузера?
Да, у нового браузера могут отличаться DoH, WebRTC и расширения. Сначала уточните, использует ли он DNS через VPN, затем сопоставьте DNS и VPN по фактическим запросам. Проверка утечки ВПН должна учитывать и обычное, и приватное окно, если вы пользуетесь обоими режимами. Уточняя, что видит провайдер при использовании VPN, отделяйте реальный обход туннеля от локального адреса, показанного диагностической страницей.