DNS и VPN: в чём разница и что защищает каждое решение
Короткий ответ DNS и VPN — это не конкуренты и не «два способа делать одно и то же». DNS отвечает за разрешение доменных имён, а VPN — за защищённый маршрут и туннелирование трафика. Путать их опасно, потому что тогда...
4 мая 2026 · 7 мин
Короткий ответ
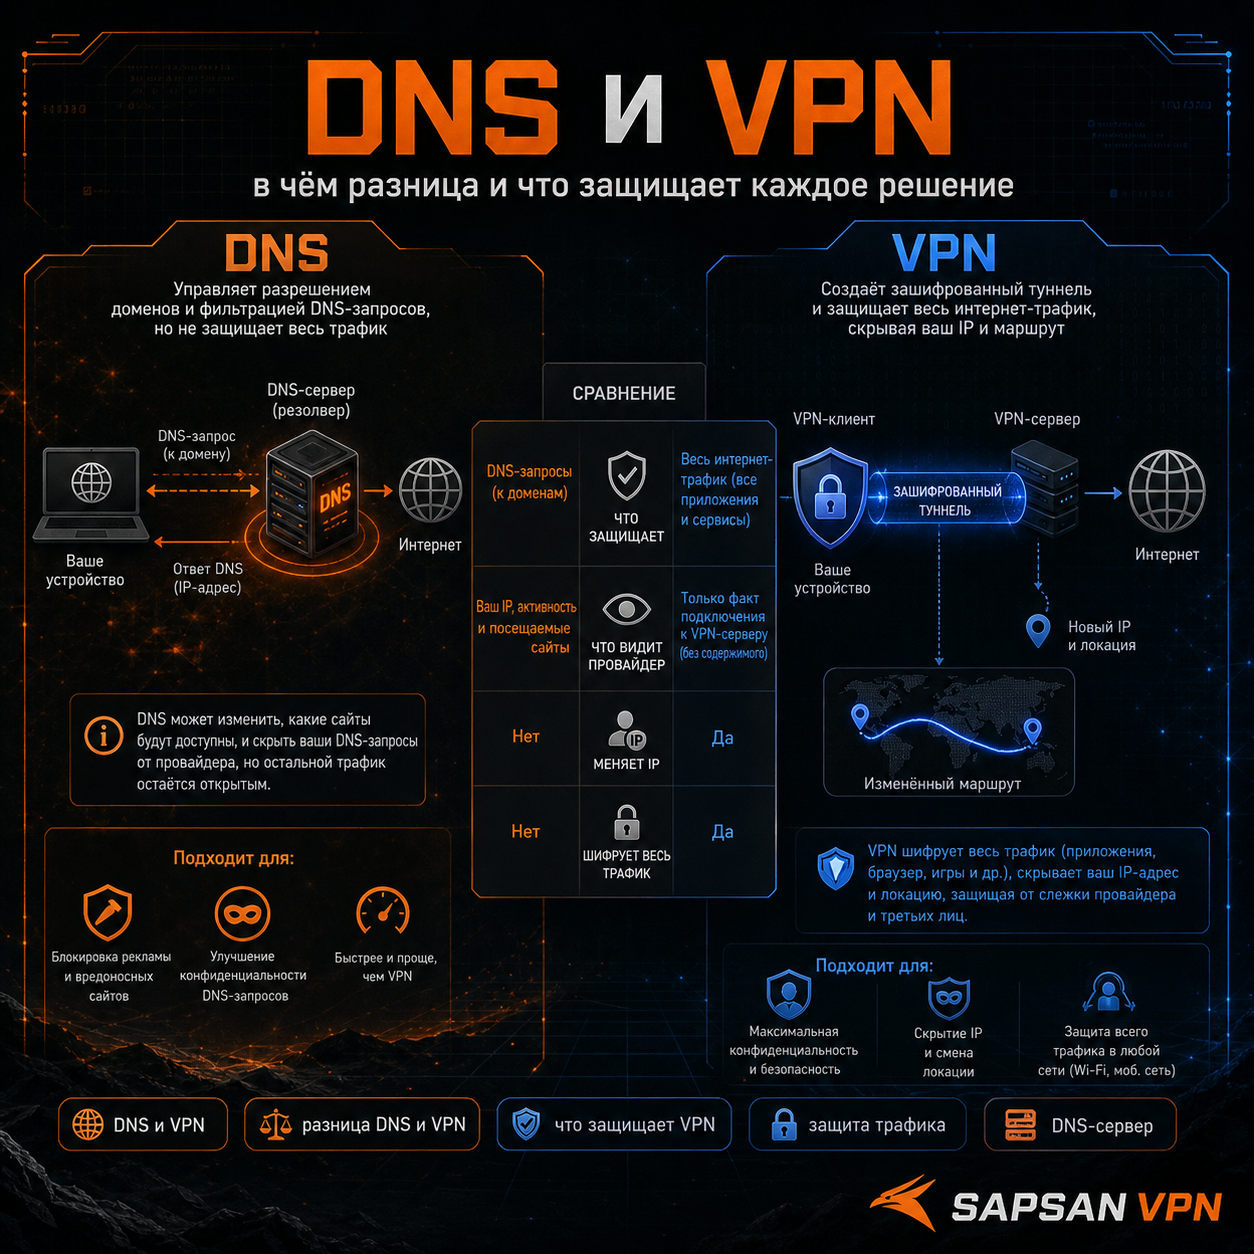
DNS и VPN — это не конкуренты и не «два способа делать одно и то же». DNS отвечает за разрешение доменных имён, а VPN — за защищённый маршрут и туннелирование трафика. Путать их опасно, потому что тогда пользователь выбирает инструмент не под задачу, а под звучание термина.
Разницу между DNS и VPN легче увидеть, если уже понятно, как работает DNS и что именно меняет HTTPS и VPN в видимости соединения.
Когда тема становится критичной
- если аудитория регулярно спрашивает, «чем DNS отличается от VPN»;
- если пользователи принимают Smart DNS, Private DNS или DoH за полноценную замену VPN;
- если вы хотите объяснить базовую сетевую логику без перегруза терминами.
Что делает DNS
DNS отвечает за имена и резолвинг, поэтому запрос «VPN меняет DNS или нет» нельзя разбирать без базового понимания, что такое Private DNS, DoH и DoT.
DNS нужен, чтобы превратить читаемый адрес в технический путь к сервису. Когда вы вводите доменное имя, система должна понять, куда идти. Для этого и существует DNS.
Сам по себе DNS не предназначен для сокрытия маршрута пользователя, изменения внешнего IP или создания приватного туннеля. Его основная задача — дать ответ: какой адрес или какая логика соответствуют этому имени. Уже после этого включаются остальные уровни соединения.
Что делает VPN
Единый защищённый маршрут для телефона, ноутбука или публичной сети — это уже задача VPN-сервиса, а не только DNS: меняется путь трафика, а не один способ разрешения доменных имён.
VPN создаёт защищённый туннель между устройством и VPN-сервером. За счёт этого локальная сеть, провайдер и другие промежуточные участники видят не весь исходный маршрут обращения к сайтам, а в первую очередь сам VPN-трафик. Кроме того, VPN часто меняет внешний IP, что важно и для приватности, и для маршрутизации доступа.
VPN не заменяет DNS как систему разрешения имён. Просто DNS-запросы и остальной трафик могут идти уже внутри VPN-контура, а не напрямую в локальную сеть.
Почему люди их путают
Путаница появляется, когда пользователь сталкивается с несколькими похожими по звучанию вещами: DNS, Secure DNS, Private DNS, Smart DNS, VPN, прокси. Всё это действительно связано с сетью и доступом, но задачи у технологий разные.
Если говорить совсем коротко:
- DNS отвечает на вопрос «куда идти»;
- VPN отвечает на вопрос «как именно и через какой защищённый маршрут туда идти».
Именно поэтому хороший образовательный контент для VPN-сайта должен объяснять эту разницу прямо и без маркетинговой дымки.
Быстрый набор команд
Быстрая логика проверки:
```bash
nslookup example.com
curl ifconfig.me
```
Что показывают команды:
- `nslookup` помогает увидеть DNS-слой;
- `curl ifconfig.me` показывает внешний IP, который как раз чаще меняется при использовании VPN.
Если после включения Private DNS поведение DNS стало другим, но внешний IP не изменился, это как раз и есть наглядная разница между DNS-защитой и VPN.
Таблица: DNS против VPN
| Технология | Основная задача | Что защищает | Что не решает сама по себе |
|---|---|---|---|
| DNS | Разрешение доменного имени | Логику поиска адреса | Не скрывает маршрут и не меняет IP |
| Private DNS / DoH / DoT | Защита DNS-запросов | Приватность DNS-слоя | Не равен VPN |
| VPN | Защищённый маршрут и туннель | Значительную часть сетевого пути и внешний IP | Не заменяет корректный DNS и HTTPS |
Сценарий из практики
Пользователь настроил безопасный DNS и решил, что теперь его сетевой профиль полностью скрыт. Позже выяснилось, что сайты по-прежнему видят тот же внешний IP, а локальная сеть — сам факт обычной интернет-активности. После включения VPN картина изменилась: внешний IP стал другим, а сетевой маршрут ушёл в защищённый туннель. На этом примере разница между DNS и VPN становится максимально понятной.
Проверьте себя
Попробуйте закончить три фразы:
- DNS нужен, чтобы…
- VPN нужен, чтобы…
- Secure DNS не заменяет VPN, потому что…
Если ответы получаются коротко и уверенно, значит базовая путаница уже снята.
Фраза «просто поменять маршрут» слишком общая: сначала нужно понять, чем прокси отличается от полноценного VPN и какой слой вы действительно хотите изменить.
DNS-настройка и VPN-защита решают разные задачи
DNS отвечает на вопрос, где находится сервис, а VPN меняет сетевой маршрут и защищает трафик в туннеле. Ошибка возникает, когда пользователь меняет DNS-сервер и считает, что получил ту же модель защиты, что и при VPN. В реальности DNS может быть настроен аккуратно, но соединение всё равно идёт напрямую. Поэтому проверяют отдельно: какие DNS-ответы используются, какой внешний IP виден и какие приложения идут через защищённый контур.
Проверка границы DNS и VPN
После подключения важно отделить DNS-симптом от VPN-симптома. Если внешний IP не изменился, проблема не в DNS. Если IP изменился, но DNS-запросы видны вне ожидаемого контура, это уже DNS leak. Если браузер показывает дополнительные адреса через WebRTC, проблема в браузерном слое. Такой разбор помогает не обвинять весь VPN там, где сломалась только одна часть маршрута.
Граница ответственности здесь простая: DNS сообщает, куда идти по имени, а VPN определяет, каким маршрутом пойдёт трафик и будет ли он проходить через защищённый туннель. Когда эти уровни смешивают, диагностика ломается: начинают менять резолвер там, где не поднят туннель, или ругать VPN за DNS-ответ, который пришёл из системной настройки.
Как не перепутать адресацию с маршрутом трафика
Имя, адрес и подключение
Домен для VPN позволяет обратиться к узлу по имени. Адрес VPN сервера может быть получен через DNS или записан в конфигурации. VPN соединение создаётся уже по параметрам клиента и сервера. Сертификат для VPN относится к проверке доверия в выбранной схеме, а не к самой возможности найти IP-адрес.
Настройки на разных сторонах
DNS для ВПН на стороне домена и DNS для VPN клиента решают разные задачи. DNS сервер для VPN в клиентском профиле обычно означает резолвер. Настроить DNS для VPN можно корректно, только когда определено, какие публичные или внутренние имена должны разрешаться и по какому маршруту к ним доступен сервер.
Границы туннеля
Раздельное туннелирование VPN задаёт исключения и отдельные маршруты. Браузерный VPN может затрагивать лишь одно приложение. VPN на роутере может обслуживать выбранные устройства домашней сети. Что видит провайдер при использовании VPN, зависит от фактического пути трафика: включённая кнопка без проверки маршрутов не даёт полного ответа.
Проверка результата
Профиль VPN сохраните перед правкой, чтобы иметь точку сравнения. Проверка утечки ВПН должна учитывать DNS и исключения, а не только страну внешнего адреса. Проверить VPN соединение полезно с одним известным приложением и безопасным запросом. Если после изменения что-то сломалось, верните один параметр и повторите тот же тест вместо одновременной замены нескольких служб.
FAQ
DNS — это инструмент приватности?
Сам по себе нет. Но некоторые безопасные формы DNS повышают приватность именно DNS-запросов.
VPN работает без DNS?
Практически нет, потому что доменные обращения всё равно должны как-то разрешаться.
Можно ли использовать DNS и VPN вместе?
Не только можно, но часто и нужно, потому что они работают на разных уровнях.
Можно ли настроить DNS вместо VPN для смены внешнего IP?
DNS помогает найти адрес ресурса по его имени. Смена DNS сама по себе не создаёт туннель для остального трафика и не меняет внешний IP, с которого устройство обращается к сайту. Шифрованный DNS защищает передачу DNS-запросов, но решает более узкую задачу.
Почему DNS для VPN изменился, а внешний IP остался прежним?
Новый резолвер не означает, что трафик приложения попал в туннель. Сравните DNS и VPN по отдельности: куда отправляется запрос имени и через какой узел идёт соединение. Если используется DNS через VPN, проверьте также настройки браузера: его собственный DNS может отличаться от системного.