Private DNS, DoH и DoT: что это и нужен ли ещё VPN
Короткий ответ Private DNS, DoH и DoT помогают лучше защитить DNS-запросы, но не заменяют VPN. Они улучшают приватность именно на уровне разрешения доменных имён: скрывают DNS-запросы от части наблюдателей и делают их...
4 мая 2026 · 7 мин
Короткий ответ
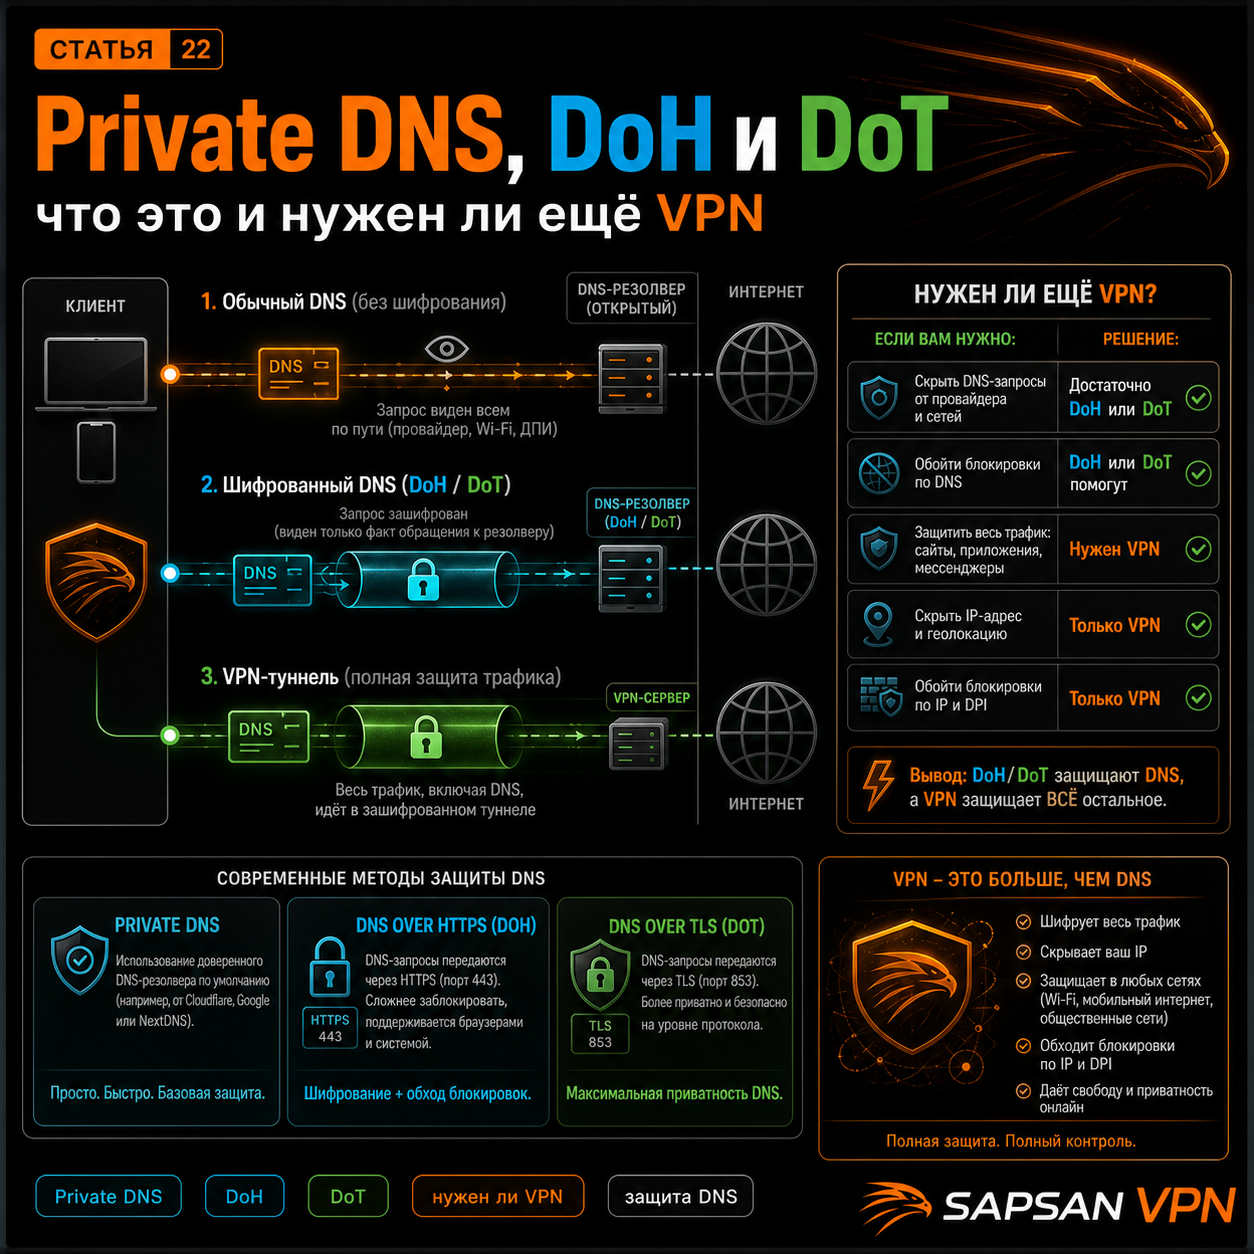
Private DNS, DoH и DoT помогают лучше защитить DNS-запросы, но не заменяют VPN. Они улучшают приватность именно на уровне разрешения доменных имён: скрывают DNS-запросы от части наблюдателей и делают их менее уязвимыми к подмене и просмотру по пути. Но они не скрывают весь трафик, не меняют внешний IP так, как это делает VPN, и не решают все задачи приватности соединения целиком.
Private DNS, DoH и DoT не заменяют доменную основу: сначала важно понимать что такое DNS и чем HTTPS из статьи о видимости соединения отличается от VPN.
В каких случаях это всплывает сразу
- если пользователь слышал о Private DNS и думает, что этого уже достаточно;
- если вы хотите объяснить на сайте VPN-сервиса разницу между защитой DNS и защитой всего маршрута;
- если аудитория спрашивает, нужен ли VPN при включённом DNS over HTTPS или DNS over TLS.
Что такое Private DNS простыми словами
Private DNS, DoH и DoT улучшают DNS-слой, но не отвечают за весь маршрут. Поэтому вопрос «нужен ли VPN, если включён Private DNS» логичнее разбирать вместе с тем, чем DNS отличается от VPN.
Private DNS — это способ отправлять DNS-запросы в защищённом виде, а не открытым текстом. В традиционной модели DNS-запросы долгое время были слишком прозрачными для сетевого наблюдения. Это означало, что по дороге можно было видеть, какие домены запрашивает пользователь, а иногда и вмешиваться в эту логику.
DoH и DoT появились как способы закрыть именно этот слой:
- DoH отправляет DNS через HTTPS;
- DoT отправляет DNS через TLS на отдельном уровне;
- Private DNS на пользовательских устройствах часто выступает как удобная настройка для безопасного DNS-провайдера.
Для обычного пользователя практический эффект один: DNS-запросы становятся менее открытыми для локальной сети, части провайдеров и случайных посредников.
Что это реально улучшает
Private DNS, DoH и DoT полезны в нескольких сценариях:
- когда вы хотите сократить видимость DNS-запросов для локальной сети;
- когда не хотите, чтобы DNS шёл в открытом виде;
- когда важно снизить риск вмешательства в разрешение доменных имён;
- когда сеть публичная или ненадёжная.
Это уже заметное улучшение по сравнению с полностью открытым DNS. Но важно не делать из этого лишних выводов. Если вы защищаете только DNS, а не весь маршрут соединения, то большая часть остальных сетевых метаданных и конечных обращений всё ещё живёт по своим правилам.
Почему VPN всё равно нужен
Для личного использования VPN для телефона особенно важно проверять не только IP, но и то, не утекают ли DNS-запросы или браузерные данные через WebRTC.
VPN защищает не только DNS-слой. Он создаёт туннель для всего трафика или его значительной части, меняет картину маршрута и внешний IP, а также скрывает от локальной сети и провайдера саму структуру обращений в гораздо большей степени, чем только шифрование DNS.
Поэтому вопрос «нужен ли VPN при включённом Private DNS» обычно надо задавать иначе: что именно вы хотите защитить. Если задача — только улучшить приватность DNS, Private DNS может уже дать пользу. Если задача — скрыть маршрут, внешний IP, снизить наблюдаемость активности в публичной сети и повысить общую приватность соединения, Private DNS недостаточно.
Практика без лишней теории
Проверить DNS-логику полезно до и после включения Private DNS. Обычно смотрят:
- какой DNS используется;
- не ушли ли DNS-запросы обратно к провайдеру;
- совпадает ли это с ожидаемой конфигурацией.
Простейший техблок:
```bash
nslookup example.com
curl ifconfig.me
```
Что смотреть:
- не даёт ли система неожиданный DNS-путь;
- меняется ли только DNS или меняется ещё и внешний IP.
Таблица: что защищает каждая технология
| Технология | Что защищает | Чего не делает |
|---|---|---|
| Private DNS / DoH / DoT | DNS-запросы и их приватность | Не скрывает весь трафик и обычно не меняет внешний IP |
| HTTPS | Содержимое веб-соединения | Не скрывает весь маршрут и сетевые метаданные полностью |
| VPN | Маршрут и трафик до VPN-узла, внешний IP | Не отменяет необходимость HTTPS и правильной конфигурации сайта |
Проверка приватности неполна, пока не ясно, не уходят ли DNS-запросы или WebRTC-данные мимо VPN, особенно в браузере и мобильной сети.
Как это выглядит в реальном проекте
Пользователь включил Private DNS на устройстве и решил, что теперь VPN можно не использовать. Он действительно улучшил приватность DNS-запросов, но его внешний IP для сайтов не изменился, а логика сетевого маршрута осталась обычной. После этого стало проще объяснить разницу: Private DNS защищает один важный слой, а VPN работает шире.
Контрольный чек
Попробуйте ответить на три вопроса:
1. если включён DoH, меняется ли внешний IP;
2. если включён VPN, видит ли локальная сеть отдельные домены так же просто, как раньше;
3. если сайт открыт по HTTPS без VPN, становится ли DNS автоматически защищённым от сетевого наблюдения.
Если ответы на эти вопросы уже понятны, путаница между DNS-защитой и VPN обычно исчезает.
Private DNS закрывает не весь сетевой сценарий
Private DNS, DoH и DoT защищают DNS-уровень, но не превращают всё соединение в VPN-туннель. Пользователь может настроить защищённый резолвер и всё равно передавать трафик напрямую через обычную сеть. Поэтому проверка должна отвечать на два разных вопроса: куда уходят DNS-запросы и каким маршрутом идёт остальной трафик. Если эти уровни смешать, легко получить ложное чувство безопасности: DNS стал аккуратнее, но IP и сетевой маршрут не изменились.
Как выбрать настройку под нужный уровень защиты
Шифрованный DNS и туннель приложений
DNS вместо VPN может изменить способ поиска адресов, но не переносит весь трафик приложения в защищённый туннель. DNS сервер для VPN выбирают отдельно от оператора авторитетной зоны. DNS для VPN клиента может быть задан в профиле или системе. Настройка DNS для VPN должна учитывать, какие имена публичные, а какие доступны только внутри рабочей сети.
Кто управляет маршрутом
Раздельное туннелирование VPN может оставлять часть запросов вне общего пути. Браузерный VPN не обязательно влияет на системный резолвер остальных программ. Корпоративный VPN иногда передаёт внутренние DNS и правила поиска. VPN на роутере добавляет ещё один уровень: устройство может использовать собственный защищённый резолвер независимо от настроек домашнего шлюза.
Как проверить конкретное устройство
VPN для Android и VPN для iPhone проверяют по актуальной схеме клиента и системных настроек. Профиль VPN сохраните до изменения резолвера. Проверка утечки ВПН требует понимания ожидаемого результата: неизвестный вам ответ не всегда означает прямую утечку. Сначала установите, какой резолвер предусмотрен и должен ли он быть виден диагностическому сервису.
Если после правки пропали сайты
VPN не подключается — отдельный симптом от сбоя поиска имён внутри установленного туннеля. Сетевые настройки VPN сравнивайте по одному изменению за раз. Проверить VPN соединение нужно и до, и после возврата прежнего DNS, используя одну сеть и сервер. Замена резолвера не является универсальным решением ошибок сертификатов, авторизации или доступности порта.
FAQ
Private DNS — это уже VPN?
Нет. Это защита DNS, а не всего трафика.
DoH и DoT делают одно и то же?
По смыслу задачи — близко, но реализуются по-разному.
Можно ли использовать и Private DNS, и VPN одновременно?
Да. Эти технологии не конфликтуют по самой идее и часто дополняют друг друга.
Можно ли отправлять DNS через VPN и одновременно использовать DoH?
Да, если правила клиента направляют соединение с DoH-резолвером в туннель. Сам факт включения защищённого DNS в браузере этого не гарантирует: браузер может иметь собственный маршрут и резолвер. Проверьте настройки приложения и браузера вместе, особенно при раздельной маршрутизации.
Что выбрать: DNS или VPN, если нужно сменить внешний IP?
Обычная смена DNS не меняет адрес, который видит открываемый сайт. Для смены маршрута нужен подходящий туннель или прокси, а результат зависит от правил конкретного приложения. После настройки проверьте внешний IP именно в том браузере, которым будете пользоваться.
Можно ли одновременно использовать DNS через VPN и Private DNS?
Сочетание зависит от клиента, системы и браузера: собственный резолвер приложения может давать другой результат. Сначала разберите DNS и VPN как отдельные механизмы, затем сравните фактический путь запросов. Чтобы понять, что видит провайдер при использовании VPN, учитывайте исключения и шифрование DNS, а не только значок подключения.