Что такое HTTPS и что он на самом деле защищает
HTTPS защищает транспорт, а не весь сайт целиком HTTPS — это способ передавать данные между браузером и сайтом через защищённое соединение. Он помогает скрыть содержимое запроса от посторонних на сетевом пути и...
28 мая 2026 · 6 мин
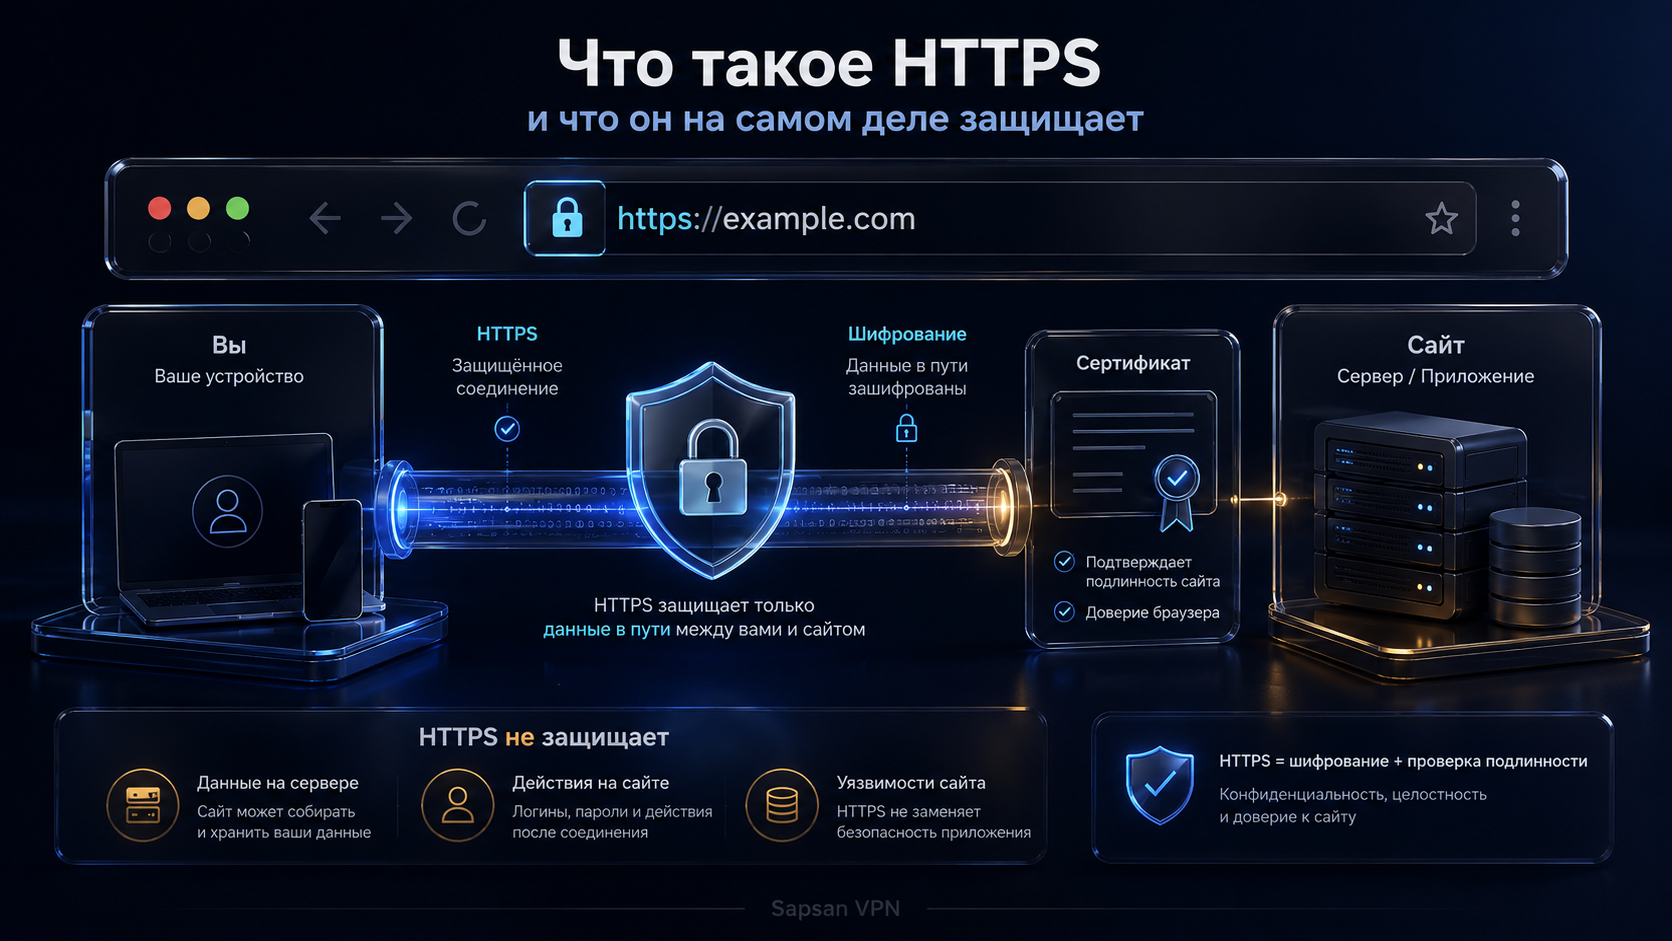
HTTPS защищает транспорт, а не весь сайт целиком
HTTPS — это способ передавать данные между браузером и сайтом через защищённое соединение. Он помогает скрыть содержимое запроса от посторонних на сетевом пути и проверить, что браузер установил соединение с доменом, для которого подходит сертификат. Но HTTPS не делает сайт честным, не исправляет слабый пароль, не защищает от фишинга на похожем домене и не отменяет ошибки приложения.
Главная польза HTTPS — защита транспортного слоя. Когда пользователь вводит логин, пароль, номер заказа или открывает личный кабинет, данные не должны идти открытым текстом по сети. Браузер также проверяет сертификат: подходит ли он доменному имени, не истёк ли срок, доверяет ли системе центр сертификации и корректно ли построена цепочка.
Важно не смешивать HTTPS и VPN. VPN меняет маршрут до VPN-сервера, а HTTPS защищает соединение между браузером и конкретным сайтом. Разбор что HTTPS скрывает, что видит провайдер и что меняет VPN помогает отделить эти две задачи.
Что видит пользователь и что проверяет браузер
Пользователь обычно видит замок в адресной строке. Но этот значок означает не «сайт безопасен во всём», а то, что соединение соответствует требованиям браузера: сертификат подходит имени, цепочка доверия построена, протокол и параметры приемлемы. Если сайт после этого просит перевести деньги на чужую карту или имитирует известный бренд, HTTPS не делает его хорошим.
Браузер проверяет срок сертификата, имя в SAN, центр сертификации, цепочку промежуточных сертификатов и параметры TLS. Ошибка может появиться из-за истёкшего сертификата, отсутствующего intermediate, неправильного SNI, старого протокола, несоответствия имени или блокировки части ресурсов. Поэтому HTTPS — это не один файл сертификата, а набор условий, которые должны совпасть.
Если DNS уже настроен, а сайт всё равно не открывается по HTTPS, стоит сначала пройти путь из материала DNS настроен, но сайт не работает. Нередко проблема не в сертификате, а в том, что запрос приходит не в тот виртуальный хост.
Чего HTTPS не скрывает
HTTPS не скрывает сам факт соединения с IP-адресом сервера. В зависимости от технологий и настроек часть метаданных тоже может оставаться видимой: адрес назначения, объём трафика, время соединения, иногда доменное имя на уровне SNI в старой модели. Он также не скрывает действия пользователя от самого сайта: если человек вошёл в аккаунт, сайт знает его сессию и поведение внутри сервиса.
HTTPS не защищает от вредоносного сайта, которому пользователь сам доверился. Если домен похож на настоящий, сертификат выпущен корректно, но страница фишинговая, браузер может показать защищённое соединение. Поэтому проверка адреса, бренда, формы входа и источника ссылки остаётся задачей пользователя и владельца сайта.
Отдельный слой — взаимодействие TLS, HTTPS и VPN в реальных сценариях. Материал как работают TLS, HTTPS и VPN вместе полезен, когда нужно объяснить, почему несколько защитных механизмов не заменяют друг друга.
Что ломается после выпуска сертификата
Сертификат может быть выпущен, но сайт всё равно показывает ошибку. Например, сертификат лежит на сервере, но веб-сервер отдаёт старый файл. Или сертификат подходит `example.com`, но пользователь открывает `www.example.com`, которого нет в SAN. Или цепочка неполная, и часть устройств не может построить доверие. Ещё один частый случай — несколько сайтов на одном IP и неправильная работа SNI.
Практическая проверка HTTPS должна включать имя, срок, SAN, цепочку, протокол, редирект и фактический ответ сервера. Нельзя ограничиваться фразой «сертификат выпущен в панели». Панель выпуска подтверждает получение файла, но не гарантирует, что конкретный пользователь получает именно его.
Для выбора и проверки сертификата под домен пригодится материал выбор SSL-сертификата для домена. Он закрывает практическую сторону: какие имена покрыты и как не забыть `www`, поддомены и цепочку.
Кейс: замок был, но часть страницы грузилась небезопасно
Владелец сайта увидел замок в браузере и решил, что HTTPS настроен полностью. Через несколько дней пользователи сообщили, что некоторые браузеры показывают предупреждение о небезопасных элементах. Сертификат был корректным, срок не истёк, имя совпадало. Проверка страницы показала, что часть изображений и скриптов загружалась по старым HTTP-ссылкам.
Исправление не требовало перевыпуска сертификата. Нужно было заменить абсолютные HTTP-ссылки, проверить редиректы и убедиться, что внешние ресурсы тоже доступны по HTTPS. Вывод: HTTPS — это не только сертификат на домене, но и поведение всей страницы. Защищённый транспорт теряет смысл, если сайт продолжает подтягивать критичные ресурсы по незащищённому адресу.
Как разделить защиту браузера и VPN-туннеля
Две разные проверки
VPN и HTTPS защищают разные участки пути. SSL VPN относится к конкретной технологии подключения. Сертификат VPN сервера проверяется клиентом. Сайт VPN сервиса использует собственный HTTPS и может отвечать, когда транспортный узел недоступен.
Что видно участникам
Что видит провайдер при использовании VPN зависит от маршрута и исключений. VPN меняет IP выхода для трафика внутри туннеля. DNS через VPN проверяют отдельно. Раздельное туннелирование VPN может оставлять часть запросов напрямую.
Устройства
VPN для браузера может ограничиваться одним окном. VPN для телефона и VPN для компьютера проверяют на фактических приложениях. Корпоративный VPN имеет собственные правила маршрутов. Не переносите результат одной вкладки на весь трафик устройства.
Проверка
Проверить VPN соединение следует на безопасном запросе. Проверка утечки ВПН проверяет ожидаемый маршрут, но не раскрывает политику хранения оператора. Профиль VPN сохраняют до изменения. Безопасный VPN требует корректного клиента, сертификата и защиты аккаунта вместе.
В этой схеме серверная часть — vpn сервер; рядом разобраны профиль vpn и клиентские шаги для сертификат vpn и vpn для android.
FAQ об HTTPS
HTTPS скрывает адрес сайта?
Нет. HTTPS защищает соединение и содержимое запроса, но сам факт обращения к домену, IP сервера и часть метаданных могут оставаться видимыми на других слоях.
Что именно шифруется при HTTPS?
Шифруется содержимое HTTP-обмена между браузером и сайтом: формы, cookies в запросах, ответы сервера и данные страницы после установления защищённого соединения.
Может ли сайт с HTTPS быть опасным?
Да. HTTPS подтверждает защищённый транспорт и имя сайта, но не гарантирует честность формы, отсутствие фишинга, корректную обработку данных или безопасность приложения.
Чем HTTPS отличается от VPN?
HTTPS защищает соединение с конкретным сайтом, а VPN меняет маршрут устройства до VPN-сервера. Эти слои дополняют друг друга, но не заменяют.
Нужны ли одновременно VPN и HTTPS для входа в кабинет?
HTTPS должен защищать сам вход независимо от выбранного маршрута. VPN добавляет защиту участка до своего узла и меняет видимость трафика для сети доступа, но не отменяет проверку адреса и сертификата. Входить по HTTP через туннель не становится хорошей практикой.
Почему безопасный ВПН не защищает от фишинговой страницы с HTTPS?
Злоумышленник тоже может получить сертификат на принадлежащее ему похожее имя. Браузер подтверждает соединение с этим именем, а не добросовестность владельца. Перед вводом пароля сверяйте домен с сохранённой официальной ссылкой и используйте доступную многофакторную защиту.
VPN и HTTPS нужны одновременно при входе в кабинет?
Да, если выбранная схема использует VPN, HTTPS остаётся защитой веб-соединения с кабинетом. SSL VPN и сайт выполняют разные задачи. Уточняя, что видит провайдер при использовании VPN, не забывайте об аккаунте: смена маршрута не отменяет авторизацию и сведения, которые вы сами отправляете сайту.
Первоисточники
---