Что провайдер видит при HTTPS и где помогает VPN
HTTPS скрывает содержимое, но не весь контекст Когда сайт открыт по HTTPS, провайдер не должен видеть содержимое страницы, пароль, текст формы, cookie сессии и ответ сервера. Это защищает важную часть соединения между...
31 мая 2026 · 7 мин
HTTPS скрывает содержимое, но не весь контекст
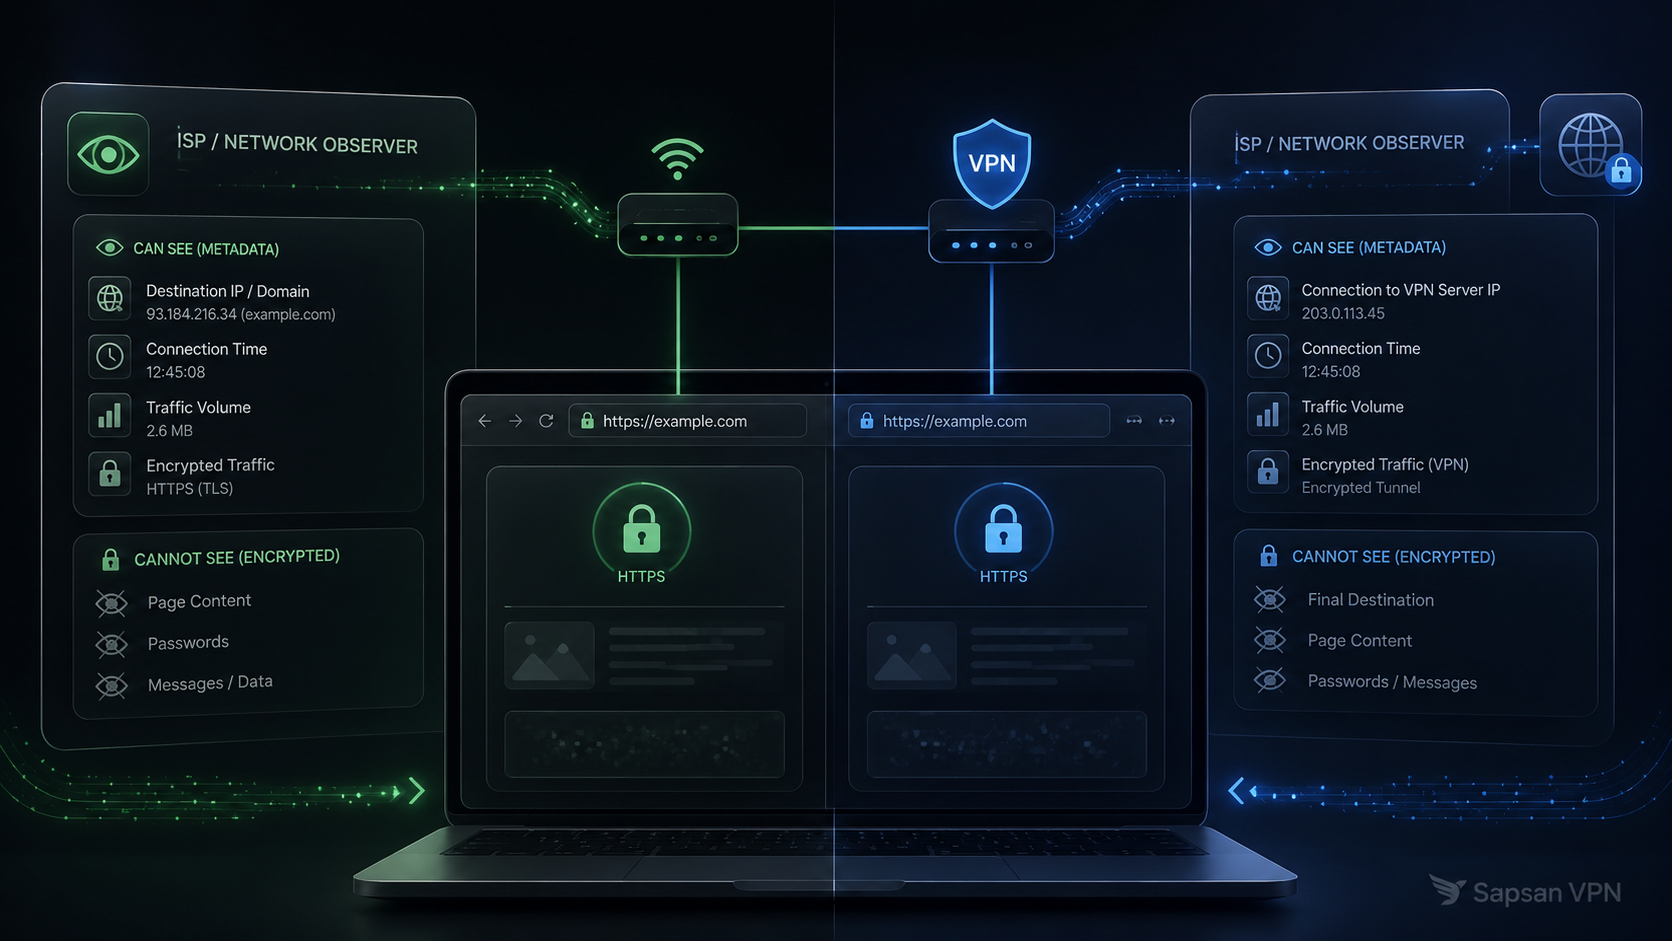
Когда сайт открыт по HTTPS, провайдер не должен видеть содержимое страницы, пароль, текст формы, cookie сессии и ответ сервера. Это защищает важную часть соединения между браузером и сайтом. Но у сетевого наблюдателя остаются метаданные: IP-адрес назначения, время соединения, объём переданных данных, иногда DNS-запрос и в старых сценариях имя из SNI.
Из-за этого возникает путаница. Пользователь слышит «HTTPS защищает» и делает вывод, что провайдер не видит ничего полезного. На практике HTTPS защищает содержимое, но не отменяет сам факт сетевого маршрута. Провайдер может видеть, что устройство подключается к определённому IP, сколько данных передаётся и когда это происходит. Если DNS идёт через обычный резолвер провайдера, он также может видеть доменные имена на этом уровне.
Базовую границу между HTTPS и VPN уже удобно разобрать через материал что HTTPS скрывает, что видит провайдер и что меняет VPN. Здесь задача более прикладная: разложить видимость по слоям и понять, где именно VPN добавляет пользу.
Что может остаться видимым без VPN
Первый слой — IP-адрес. Даже если содержимое страницы зашифровано, сетевой путь должен доставить пакет на сервер. Поэтому IP назначения виден в маршруте. Если сайт использует выделенный адрес, это может прямо указывать на сервис. Если используется крупный CDN, IP менее точен, но всё равно показывает инфраструктуру.
Второй слой — DNS. Когда устройство спрашивает, какому IP соответствует домен, обычный DNS может раскрыть имя сайта. Если используется DoH, DoT или другой защищённый механизм, картина меняется. Но это уже не свойство HTTPS само по себе. Поэтому разговор о приватности всегда должен отделять HTTPS от DNS, а не складывать их в один общий термин.
Третий слой — TLS-приветствие. Исторически SNI мог показывать имя сайта до шифрования остальной сессии. Современный ECH уменьшает эту утечку, но работает не везде и зависит от поддержки инфраструктуры. Если нужно понять этот новый слой, полезен материал Encrypted Client Hello: что меняет ECH в приватности HTTPS.
Где VPN меняет картину
VPN меняет видимость для локального провайдера. Вместо множества соединений к разным сайтам провайдер обычно видит соединение пользователя с VPN-сервером. Содержимое остаётся защищённым HTTPS, а маршрут до конечных сайтов уходит через VPN-туннель. Для провайдера домашней сети это уменьшает количество прямых признаков о конечных доменах и IP.
Но VPN не делает пользователя невидимым для всех. VPN-сервис видит технический факт подключения к своей инфраструктуре. Конечный сайт видит запрос с IP VPN-сервера, но всё равно может узнать пользователя по аккаунту, cookies, браузерным признакам и действиям. Если пользователь вошёл в личный кабинет, смена маршрута не стирает сам факт входа.
DNS при VPN тоже требует внимания. Хороший VPN-сценарий должен направлять DNS предсказуемо, но системные настройки, браузерный DoH или отдельные профили могут дать другой результат. Поэтому в спорных случаях нужно отдельно развести DNS и VPN, иначе пользователь будет ждать от туннеля того, что решается резолвером.
Три типичных заблуждения
Первое заблуждение: «HTTPS скрывает домен всегда». Он скрывает содержимое, но домен может проявляться через DNS, SNI в старых сценариях, IP или поведенческие признаки. ECH улучшает ситуацию, но не одинаково во всех сетях и приложениях.
Второе заблуждение: «VPN заменяет HTTPS». Нет. Если сайт небезопасен или пользователь вводит пароль на фишинговой странице, VPN не делает сайт честным. VPN меняет маршрут и внешний IP, а HTTPS защищает соединение с конкретным сайтом. Эти механизмы работают на разных уровнях.
Третье заблуждение: «провайдер видит или всё, или ничего». Реальность промежуточная. Он может не видеть содержимое страницы, но видеть сетевые метаданные. После включения VPN он видит меньше информации о конечных сайтах, но видит факт соединения с VPN-сервером. Уровень приватности зависит от всей цепочки: DNS, HTTPS, ECH, VPN, браузер и поведение пользователя.
Практическая проверка видимости
Для обычного пользователя проверка начинается с четырёх вопросов. Открывается ли сайт по HTTPS? Какой DNS используется? Меняется ли внешний IP при включении VPN? Совпадает ли результат в браузере и в нужном приложении? Если ответ есть только на первый вопрос, вывод неполный. Если проверены все четыре, картина становится честнее.
Владельцу сайта или сервиса стоит дополнительно смотреть сертификат, SNI/ECH, настройки CDN, DNS-записи и поддомены. Главная страница может быть настроена аккуратно, а API или кабинет — иначе. Для технического понимания связки пригодится материал как работают TLS, HTTPS и VPN вместе.
Кейс: пользователь включил VPN и увидел, что сайт проверки IP показывает новую локацию. Но браузер продолжал использовать встроенный DoH с прежним резолвером, и DNS-тест выглядел неожиданно. После отключения браузерного DoH и повторной проверки DNS стал соответствовать VPN-сценарию. Вывод: провайдерская видимость меняется не только кнопкой VPN, но и DNS-слоем.
Как оценить видимость трафика при HTTPS и VPN
Провайдер и конечный сайт
Что видит провайдер при использовании VPN зависит от того, какой трафик идёт через туннель. VPN меняет IP выхода, но сайт продолжает видеть свой сеанс и введённые данные. VPN и HTTPS защищают разные участки. Сайт VPN сервиса не становится невидимым для пользователя только из-за смены маршрута.
DNS и исключения
DNS через VPN проверяют по ожидаемой схеме. Раздельное туннелирование VPN может оставлять часть запросов напрямую. Браузерный VPN обслуживает не обязательно весь компьютер. DNS и VPN поэтому рассматривают вместе с правилами приложения и платформы, а не по одному значку подключения.
Устройства и сервер
VPN для телефона, VPN для компьютера и VPN на роутере могут давать разные пути. Адрес VPN сервера — точка подключения, а не обязательно публичный адрес выхода. Профиль VPN сохраняют до проверки. VPN подписка должна быть действующей, иначе сравнение маршрутов будет бессмысленным.
Практическая проверка
Проверить VPN соединение нужно на одном безопасном запросе до и после подключения. Проверка утечки ВПН учитывает DNS и исключения. VPN без логов нельзя подтвердить одной сетевой страницей. Безопасный VPN требует также правильной авторизации, обновлений клиента и защиты аккаунта.
В этой схеме серверная часть — профиль vpn; рядом разобраны vpn подписка и клиентские шаги для vpn для android и vpn для windows.
FAQ о HTTPS, провайдере и VPN
Видит ли провайдер пароль на сайте с HTTPS?
Нет, при нормальном HTTPS содержимое формы и пароль защищены TLS-соединением. Но провайдер может видеть сетевые метаданные, например IP и время соединения.
Скрывает ли VPN домен от домашнего провайдера?
Обычно он уменьшает прямую видимость конечных доменов, потому что трафик идёт к VPN-серверу. Но DNS-настройки и приложения нужно проверять отдельно.
Почему сайт всё равно узнаёт меня через VPN?
Потому что сайт может видеть ваш аккаунт, cookies, fingerprint браузера и действия в сессии. VPN меняет сетевой адрес, но не стирает идентификаторы внутри сайта.
ECH делает VPN ненужным?
Нет. ECH закрывает часть TLS-приветствия, а VPN меняет маршрут и внешний IP. Это разные инструменты, которые могут дополнять друг друга.
Как проверить VPN соединение, если хочется понять, что видит провайдер?
Проверьте внешний IP и маршрут нужного приложения, затем настройки DNS и правила исключений. Один тест IP в браузере не показывает, как идут запросы всех программ. Провайдер доступа всё ещё может видеть факт, время и объём связи с VPN-узлом; обещать полную незаметность такого соединения нельзя.
Помогает ли DNS через VPN, если браузер использует собственный DoH?
Помогает только фактический маршрут: соединение браузера с DoH-сервером тоже должно идти туда, куда вы ожидаете. Настройка DNS в системе может на него не влиять. Поэтому проверяйте параметры браузера вместе с правилами клиента, особенно если туннель включён лишь для части приложений.
Что видит провайдер при использовании VPN с исключениями?
Трафик, выведенный из туннеля, наблюдается по другой схеме, чем соединения через сервер. Поэтому сначала разделите DNS и VPN, затем проверьте приложения и исключения. То, что видит провайдер при использовании VPN, зависит также от протоколов конечного соединения; включённый значок не доказывает один маршрут для всех программ.