CAA-записи и выпуск SSL-сертификатов
В двух словах CAA-записи связаны с выпуском сертификатов напрямую: сначала нужно понимать выбор SSL-сертификата и базовое управление DNS-записями. CAA-записи помогают указать, какие центры сертификации имеют право...
4 мая 2026 · 6 мин
В двух словах
CAA-записи связаны с выпуском сертификатов напрямую: сначала нужно понимать выбор SSL-сертификата и базовое управление DNS-записями.
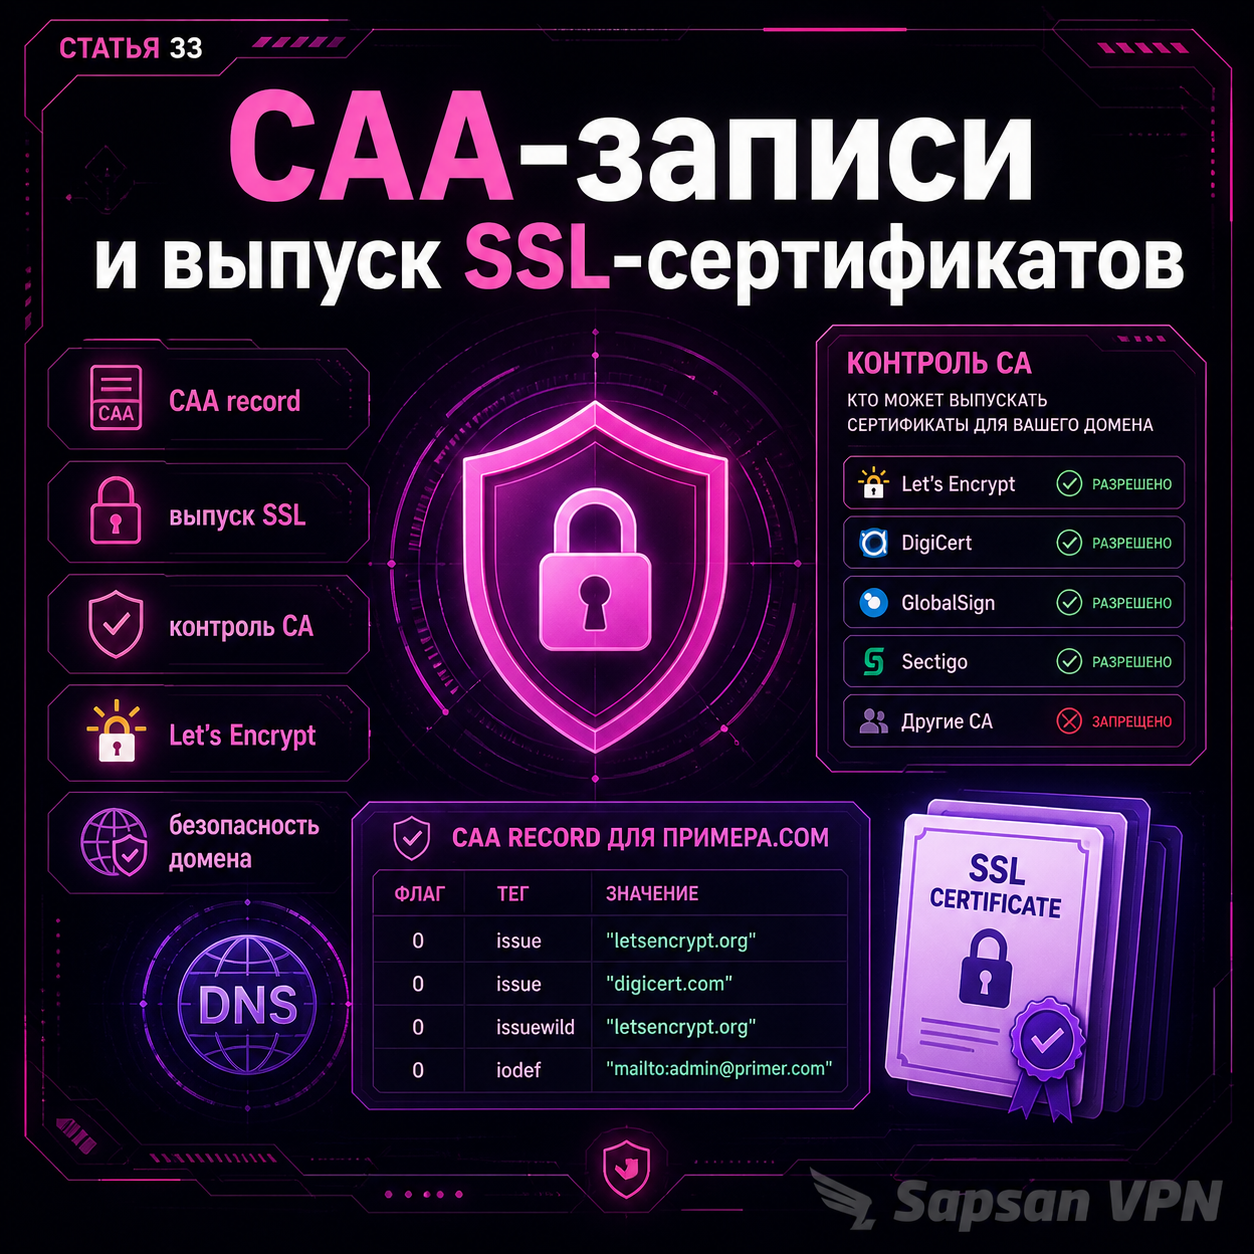
CAA-записи помогают указать, какие центры сертификации имеют право выпускать сертификаты для вашего домена. Это не обязательная настройка для каждого маленького проекта, но для боевого сайта и VPN-сервиса она даёт дополнительный уровень контроля. Смысл не в том, чтобы «усложнить жизнь», а в том, чтобы ограничить выпуск сертификатов более предсказуемым кругом доверенных CA.
Когда это действительно важно
- если у домена есть важный публичный контур и вы хотите аккуратнее контролировать выпуск сертификатов;
- если инфраструктура уже достаточно зрелая, чтобы добавить этот уровень дисциплины;
- если у вас несколько поддоменов и вы хотите избежать хаоса в SSL-логике.
Что делает CAA
CAA не заменяет DNSSEC: если задача — защитить не выпуск сертификатов, а сами DNS-ответы, нужен уже DNSSEC для домена.
CAA-записи работают рядом с SSL-контуром: они не выбирают сертификат за вас, но помогают ограничить, кто может выпускать SSL-сертификат для домена.
Когда центр сертификации пытается выпустить сертификат для домена, он может проверить CAA-записи и увидеть, разрешён ли выпуск. Если домен заранее говорит: «сертификаты для меня выпускает только определённый CA», это сокращает пространство для лишней самодеятельности и делает контур управления чуть более контролируемым.
CAA не заменяет нормальную защиту аккаунтов, DNS или сертификатной инфраструктуры. Это именно дополнительный уровень политики. Он не делает сайт автоматически безопасным и не спасает от кривой конфигурации сервера. Но помогает выстроить более чистую модель управления выпуском сертификатов.
Для VPN-проекта это особенно уместно, если домен участвует в кабинете, support-контуре и нескольких чувствительных поддоменах. Там полезно заранее понимать, кто именно имеет право выпускать SSL для вашей зоны.
Где CAA создаёт ложное спокойствие
Автоматический выпуск сертификатов требует сверки CAA с проверкой автопродления SSL, иначе политика выпуска и реальная эксплуатация могут разойтись.
Самая частая ошибка — добавляют CAA без понимания, какой CA реально используется в проекте. Вторая — забывают о поддоменах или делегированных сценариях. Третья — меняют SSL-стек, а CAA не обновляют. В результате выпуск сертификатов неожиданно перестаёт работать там, где всё вроде бы «настроено правильно».
То есть сама идея CAA хорошая, но она требует инвентаризации. Если вы не знаете, кто и где выпускает сертификаты, сначала разберите это, а потом уже добавляйте DNS-политику.
Большой список имён заставляет сверять CAA с тем, какой сертификат подходит вашей схеме — wildcard или multi-domain.
Что проверить руками
Проверка CAA-записей:
```bash
dig CAA example.com +short
```
Что смотреть:
- есть ли вообще CAA;
- указан ли ожидаемый центр сертификации;
- нет ли противоречий между доменом, поддоменами и реальным SSL-процессом.
Таблица: когда использовать, а когда нет
| Сценарий | Когда использовать | Когда лучше не делать |
|---|---|---|
| Боевой домен с понятным CA | Когда знаете, кто реально выпускает сертификаты | Когда SSL-инфраструктура ещё не описана |
| Несколько поддоменов и зрелый процесс | Когда нужен дополнительный контроль | Когда изменения в SSL идут хаотично |
| «Поставим для галочки» | Никогда | Когда команда не готова поддерживать политику |
Кейс из практики
Проект использовал Let’s Encrypt для основного сайта и кабинета, а затем решил добавить CAA. Пока структура была простой, это помогло зафиксировать понятную политику выпуска. Позже при подключении нового поддомена команда вовремя заметила, что старые ожидания и новая схема начинают расходиться. Без CAA это могло всплыть позже и менее очевидно.
Быстрая самопроверка
Перед добавлением CAA ответьте:
1. какой CA используется сейчас;
2. есть ли другие допустимые сценарии выпуска;
3. все ли нужные поддомены учтены;
4. кто будет сопровождать эту политику при изменениях.
Если ответы туманные, CAA пока преждевременно.
CAA должна отражать реальный выпуск
CAA-запись не выпускает сертификат и не чинит HTTPS. Она только задаёт политику: какие центры сертификации могут выпускать сертификаты для домена. Ошибка возникает, когда CAA добавляют как «слой безопасности», а потом забывают проверить, совместима ли запись с реальным CA, автоматическим выпуском и резервным сценарием. В результате сертификат может не продлиться именно из-за слишком строгой или неправильно записанной политики.
После изменения CAA проверяют не только DNS
После изменения CAA нужно проверить два результата: как запись видна в DNS и может ли выбранный центр сертификации выпустить или продлить сертификат. Нормальная настройка не только выглядит правильно в `dig CAA`, но и проходит тестовый выпуск или dry-run там, где это возможно. Если выпуск неожиданно падает, сначала смотрят CAA, затем DNS propagation и только потом конфигурацию клиента.
Как связать CAA с выпуском сертификатов разных компонентов
Сначала перечислите имена
Домен для VPN, поддомены VPN и домен для VPN сервера могут обслуживаться разными процессами выпуска. Сайт VPN сервиса также должен входить в этот список. Сертификат VPN сервера и сертификат кабинета не обязаны выпускаться одним центром; ограничения CAA планируют по реальной инфраструктуре, а не по одному удачному ручному выпуску.
Выпуск и проверка доверия — разные этапы
Сертификат для VPN подключения должен соответствовать схеме клиента. Сертификат пользователя VPN может выпускаться внутренним центром для иной роли. Корневой сертификат VPN не появляется доверенным у клиентов из-за изменения CAA. SSL VPN требует согласованных параметров обеих сторон; CAA ограничивает выдачу публичных сертификатов, но не заменяет настройку транспортного соединения.
Автоматическое продление
DNS для ВПН проверяйте вместе с действующим оператором зоны. Хостинг для VPN может запускать собственное продление, а VPN на VPS — отдельную процедуру. Адрес VPN сервера должен предъявлять актуальный сертификат после обновления. Сохраните прежние записи и проверьте предусмотренный путь автоматического выпуска, а не только наличие нового файла.
Если подключение не работает
Ошибка сертификата VPN требует проверки фактически предъявляемой цепочки и имени. Профиль VPN сравнивайте с ожидаемой конфигурацией. VPN соединение проверяют после успешного выпуска и загрузки сертификата нужным процессом. Проверить VPN соединение следует штатным клиентом: ответ сайта по HTTPS не описывает другой порт и другой узел, указанные в профиле.
FAQ
CAA обязателен?
Нет, но он полезен как дополнительный уровень контроля.
CAA защищает сайт от всех SSL-проблем?
Нет. Он влияет на политику выпуска, а не на весь HTTPS-контур.
Можно ли сломать выпуск сертификата неверной CAA-записью?
Да. Именно поэтому нужно сначала понимать свою SSL-схему.
Чем ошибка CAA отличается от ошибки challenge?
Если сертификат не выпускается, причина может быть не в сервере. При ошибке CAA центр сертификации прямо сообщает, что домен запрещает выпуск или не разрешает нужный CA. При ошибке HTTP-01 или DNS-01 проблема обычно в проверке владения. Эти ситуации важно различать: CAA чинят в DNS-политике, challenge — в доступности файла, TXT или маршрута проверки.
Почему не выпускается сертификат для VPN после ограничения CAA?
Если выбранный протокол использует публичный TLS-сертификат, его выпуск подчиняется правилам центра сертификации. Проверьте, разрешён ли этот центр в применимой CAA-записи, и не отличается ли разрешение для wildcard. Затем проверьте подтверждение владения именем: успешная CAA-проверка не заменяет его.
Почему не выпускается сертификат VPN при правильном IP?
Правильный IP не исключает ограничения CAA или ошибку проверки владения именем. Сверьте DNS для VPN у действующего оператора зоны и требования выбранного центра сертификации. Сам сертификат для VPN должен соответствовать протоколу и имени: сертификат сайта не всегда используется узлом подключения.