SNI, ECH и приватность домена в HTTPS
В двух словах SNI и ECH продолжают тему видимости соединения: сначала полезно понять, что показывает HTTPS провайдеру и что меняет VPN, и как это связано с TLS и HTTPS. HTTPS защищает содержимое веб-соединения, но...
4 мая 2026 · 6 мин
В двух словах
SNI и ECH продолжают тему видимости соединения: сначала полезно понять, что показывает HTTPS провайдеру и что меняет VPN, и как это связано с TLS и HTTPS.
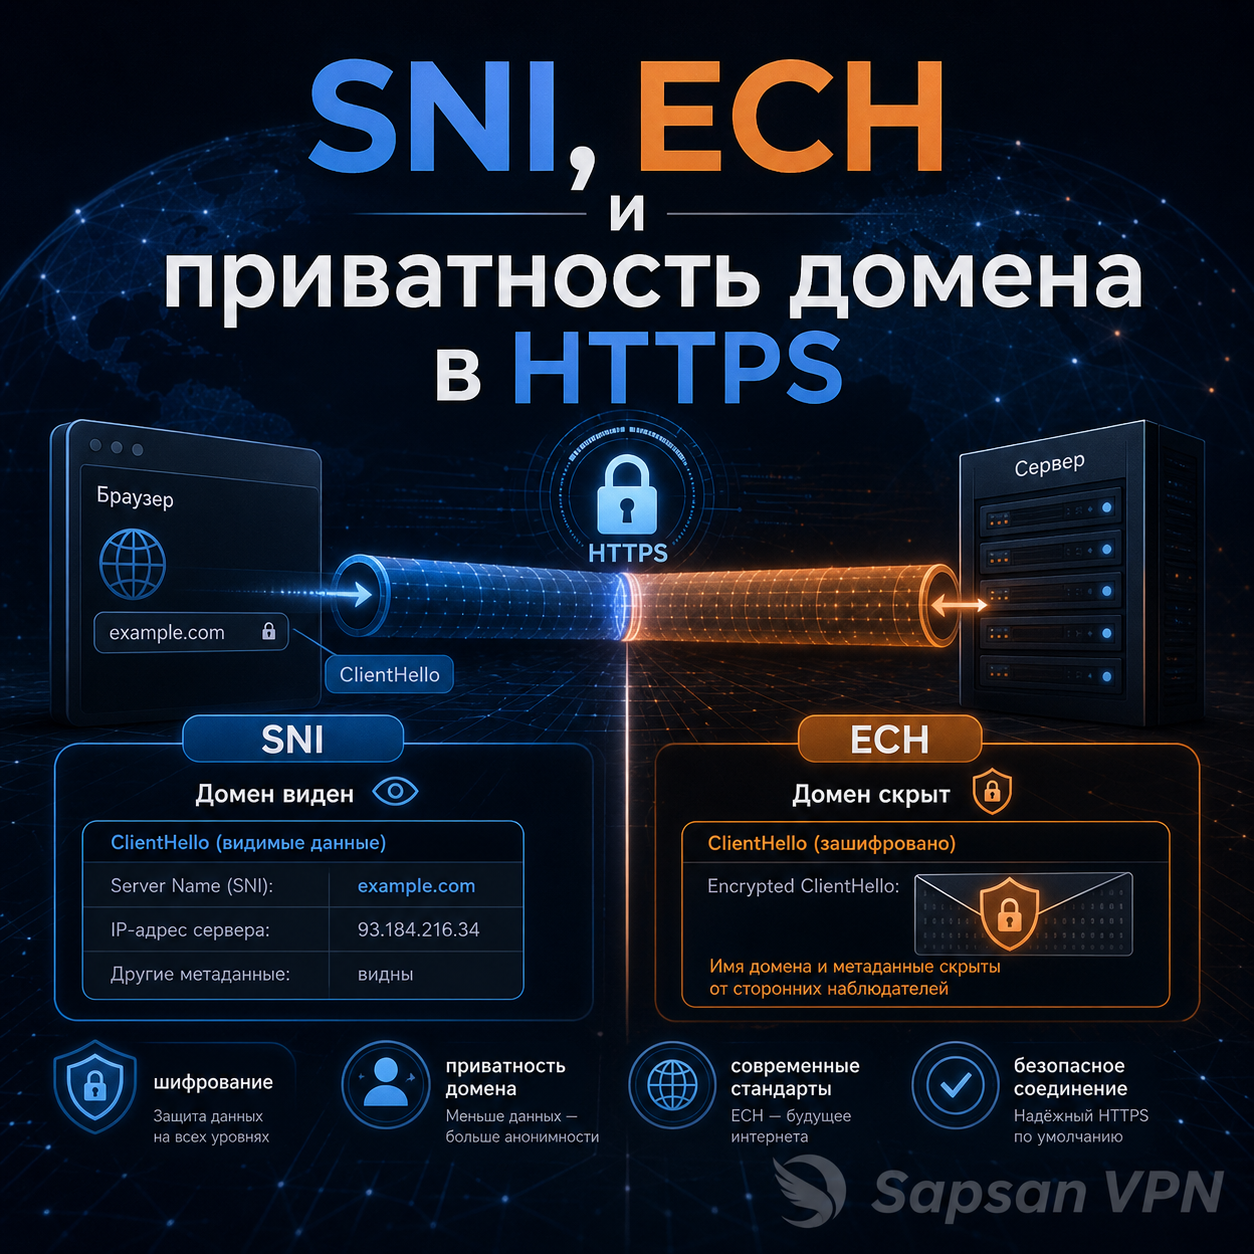
HTTPS защищает содержимое веб-соединения, но исторически не скрывал все метаданные одинаково хорошо. Именно здесь и появляется тема что видно в TLS-рукопожатии и что можно скрыть. SNI долгое время был частью TLS-логики, которая помогала серверу понять, какой именно хост запрашивает клиент. ECH — попытка спрятать эту чувствительную часть глубже и сделать доменную приватность в HTTPS аккуратнее. Но важно понимать границы: это не «магическая анонимность», а развитие конкретного слоя протокола.
Когда это действительно важно
- если вы объясняете пользователям, что HTTPS скрывает не всё одинаково;
- если на сайте VPN-сервиса есть образовательный блок про приватность и сетевые метаданные;
- если хочется показать разницу между «зашифрованной страницей» и «полностью невидимым доступом».
Зачем вообще нужен SNI
SNI показывает имя, с которым клиент приходит к серверу, поэтому его нельзя путать с полным содержимым HTTPS. Для общей картины полезно держать рядом вопрос, что видит провайдер при HTTPS.
Когда на одном сервере или IP живут несколько доменов, серверу нужно понять, какой именно сертификат и какой хост обслуживать. Для этого и использовался SNI — Server Name Indication. Он помогал клиенту сообщить имя хоста в процессе установления TLS-сессии.
Для веба это было очень практично: один адрес мог обслуживать много сайтов, а браузер и сервер договаривались, какой контур нужен именно сейчас. Но с точки зрения приватности это означало, что часть информации о целевом хосте оказывалась более заметной, чем многим хотелось бы.
Что меняет ECH
Для пользователя приватный VPN и ECH решают разные задачи: ECH работает в HTTPS-слое, а VPN меняет сетевой маршрут и поведение подключения в целом.
ECH — Encrypted ClientHello — пытается спрятать более чувствительную часть TLS-рукопожатия. Если говорить без лишней теории, его идея в том, чтобы сделать ранний этап соединения менее информативным для наблюдателя по дороге. Это шаг в сторону лучшей доменной приватности в HTTPS.
Но ECH не делает сеть «невидимой» целиком. Он не отменяет других сетевых признаков, не подменяет VPN и не решает все вопросы наблюдаемости. Он улучшает приватность конкретного слоя — и именно так на него полезно смотреть.
Для VPN-проекта такая честная подача особенно важна. Люди ценят не громкие обещания, а спокойное объяснение: вот что эта технология реально улучшает, а вот что остаётся задачей других уровней защиты.
Где что видно в TLS-рукопожатии и что можно скрыть понимают слишком широко
Первая ошибка — думать, что HTTPS уже давно скрывает всё, что связано с именем сайта. Вторая — воспринимать ECH как полную замену VPN. Третья — объяснять SNI/ECH слишком академично и терять практический смысл. Для пользователя важнее понимать не аббревиатуру саму по себе, а то, что приватность в вебе состоит из нескольких слоёв, и каждый из них развивается отдельно.
Что проверить руками
Здесь полезнее не «одна волшебная команда», а структурное понимание:
- HTTPS защищает содержимое обмена;
- SNI исторически раскрывал часть информации о целевом хосте в раннем этапе TLS;
- ECH пытается уменьшить эту видимость;
- VPN по-прежнему решает другую задачу — защищает маршрут до VPN-узла.
Для минимальной TLS-проверки можно использовать:
```bash
openssl s_client -connect example.com:443 -servername example.com </dev/null
```
Эта команда не «проверяет ECH целиком как пользовательский флаг», но помогает увидеть сам TLS-контур и привыкнуть к тому, что веб-защита — это несколько слоёв, а не один замок в браузере.
Таблица: что делает каждый слой
| Технология | Что улучшает | Чего не делает сама по себе |
|---|---|---|
| HTTPS | Защищает содержимое веб-обмена | Не равен полной сетевой приватности |
| SNI | Помогает серверу выбрать нужный хост и сертификат | Не создавался как механизм приватности |
| ECH | Скрывает более чувствительную часть раннего TLS-обмена | Не заменяет VPN и не убирает все сетевые метаданные |
| VPN | Защищает маршрут и меняет видимость трафика для локальной сети | Не заменяет корректный HTTPS-контур сайта |
Кейс из практики
Пользователь прочитал, что сайт работает по HTTPS, и решил, что вопрос приватности веб-доступа закрыт полностью. Потом в обсуждении всплыли что видно в TLS-рукопожатии и что можно скрыть, и тема показалась ему «новой сложной магией». На деле разница оказалась простой: HTTPS давно защищал содержимое, а ECH — это развитие приватности одного из метаданных-слоёв, а не новая замена всех остальных технологий.
Быстрая самопроверка
Попробуйте спокойно закончить три фразы:
1. HTTPS защищает…
2. SNI исторически нужен, чтобы…
3. ECH улучшает именно…
Если ответы короткие и ясные, тема уже перестала быть запутанной.
Этот слой нельзя смешивать с безопасностью самого соединения: строгая HTTPS-политика и TLS 1.3 решают другую задачу и проверяются отдельно.
ECH не делает домен полностью невидимым
ECH уменьшает видимость части данных TLS-рукопожатия, но не превращает посещение сайта в полную невидимость. Остаются DNS, IP-адреса, размеры и время соединений, особенности CDN и поддержка технологии на стороне клиента и сервера. Поэтому SNI и ECH нужно объяснять аккуратно: ECH закрывает конкретный фрагмент рукопожатия в поддерживаемом сценарии, но не заменяет VPN, DNS-защиту и общую сетевую приватность.
Как оценивать приватность имени без обещаний полной невидимости
Разделите имя, адрес и содержимое
Домен для VPN сервера и адрес VPN сервера — разные элементы соединения. DNS через VPN относится к пути запросов имён. VPN и HTTPS защищают разные участки, но не скрывают автоматически все наблюдаемые параметры: объём обмена, время и конечный IP могут оставаться видимыми соответствующим участникам.
Поддержка должна быть у всей нужной цепочки
Сайт VPN сервиса может использовать настройки, которых нет у транспортного клиента. Сертификат VPN сервера проверяется по правилам этого клиента. Ошибка сертификата VPN не является доказательством работы или отсутствия ECH. Профиль VPN должен соответствовать поддерживаемой схеме; простое добавление похожего имени в настройку не создаёт нужную функцию.
Исключения меняют картину
Раздельное туннелирование VPN оставляет часть направлений вне туннеля. Браузерный VPN может обслуживать только браузер. Корпоративный VPN может направлять через сервер лишь внутренние ресурсы. Проверка утечки ВПН требует заранее описанного ожидаемого маршрута, иначе нельзя отличить намеренное исключение от ошибки.
Границы проверки
VPN без логов описывает политику оператора, которую один сетевой тест не подтверждает. Анонимный VPN не скрывает от сайта ваш авторизованный аккаунт. Проверить VPN соединение полезно по конкретным свойствам: маршрут, DNS, доверие сертификату и поведение при разрыве. Эти результаты дают больше информации, чем общее обещание «скрытого домена» без указания реализации.
FAQ
ECH заменяет VPN?
Нет. Это другой уровень приватности.
SNI — это ошибка старого интернета?
Нет. Это рабочий элемент TLS-логики, просто с ограничениями по приватности.
Нужен ли обычному пользователю глубокий разбор ECH?
Не обязательно. Но полезно понимать, что веб-приватность развивается слоями, а не одним переключателем.
Скрывает ли VPN соединение SNI от домашнего провайдера?
Когда весь соответствующий трафик действительно проходит внутри зашифрованного туннеля, провайдер доступа видит соединение с VPN-узлом, а не вложенный TLS-обмен с сайтом. Однако отдельные DNS-запросы или приложения могут идти напрямую. ECH и маршрутизацию клиента нужно оценивать отдельно, без обещаний полной невидимости.
ECH и VPN скрывают одни и те же данные?
ECH относится к части TLS-рукопожатия, а VPN меняет наблюдаемую картину маршрута. Разбираясь, что видит провайдер при использовании VPN, учитывайте DNS, IP назначения и исключения клиента. SSL VPN не становится незаметным только из-за использования TLS; ECH также не отменяет метаданные соединения.