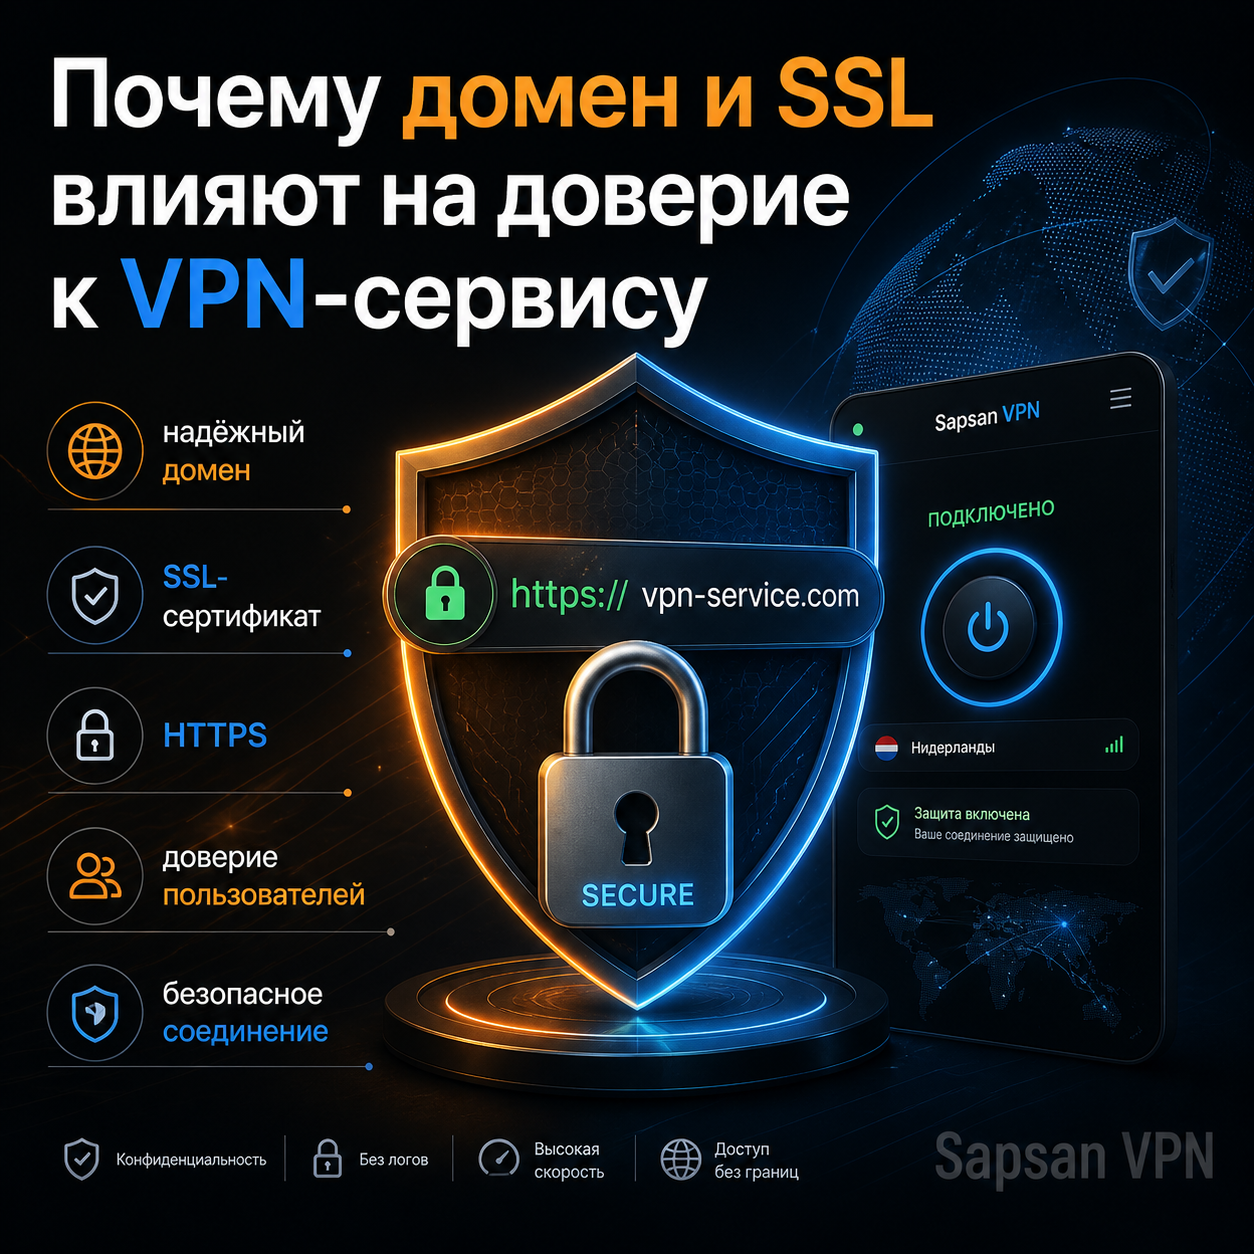
Почему домен и SSL влияют на доверие к VPN-сервису
В двух словах Доверие к VPN-сервису складывается из базовых сигналов: аккуратного домена для VPN-проекта, корректного SSL-сертификата и понятной публичной проверки через WHOIS/RDAP. Для VPN-сервиса домен и SSL — это не...
4 мая 2026 · 6 мин
В двух словах
Доверие к VPN-сервису складывается из базовых сигналов: аккуратного домена для VPN-проекта, корректного SSL-сертификата и понятной публичной проверки через WHOIS/RDAP.
Для VPN-сервиса домен и SSL — это не фон, а часть продукта. Пользователь оценивает не только тарифы и дизайн, но и то, как выглядит адрес сайта, есть ли ошибки сертификата, насколько уверенно открываются кабинет, оплата и поддержка. Если домен смотрится сомнительно, а HTTPS ведёт себя нестабильно, это бьёт по доверию быстрее, чем любой маркетинговый текст успевает его собрать.
Когда тема становится критичной
- если вы запускаете новый VPN-сайт или обновляете бренд;
- если рядом с лендингом есть кабинет, оплата, поддержка и help-раздел;
- если хотите понять, почему «технические мелочи» так сильно влияют на конверсию и восприятие сервиса.
Почему это чувствительнее именно в VPN-нише
Доверие к VPN-сервису складывается из мелочей: домен, HTTPS, support mail и то, насколько аккуратно выбран домен для VPN-проекта, работают вместе.
Пользователь VPN-сервиса обычно изначально внимательнее к вопросам безопасности и доверия. Он видит адрес сайта, открывает страницу оплаты, проверяет кабинет, читает help-раздел и часто интуитивно оценивает, насколько сервис выглядит аккуратно и серьёзно.
У обычного контентного сайта слабый сертификат или неловкий домен тоже вредят. Но у VPN-проекта эффект сильнее: если сервис обещает защиту, а собственный сайт выглядит хрупко, это создаёт внутреннее противоречие. Человек не обязан формулировать его технически. Ему достаточно ощущения: «здесь что-то не так».
Поэтому доверие складывается из нескольких деталей сразу:
- домен читается спокойно и не выглядит подозрительно;
- сайт везде открывается по HTTPS;
- сертификат не вызывает предупреждений;
- кабинет и служебные поддомены не живут отдельной странной жизнью;
- почта поддержки выглядит как часть одного цельного сервиса.
Что чаще всего портит доверие
При выборе Sapsan VPN пользователь смотрит не только на цену: предупреждение SSL, странный домен или слабая policy-страница могут разрушить доверие до оплаты.
Первая проблема — неудачный домен. Слишком длинный, переоптимизированный или небрежно собранный адрес делает сервис визуально слабее. Вторая — ошибки HTTPS: предупреждения браузера, редиректы на странные адреса, нестабильное поведение поддоменов, неполная цепочка сертификатов.
Третья проблема — несогласованность. Главная страница может быть аккуратной, а кабинет открывается на отдельном странном поддомене, help-раздел живёт на другом домене, а письма поддержки приходят с третьего адреса. Технически всё может работать, но пользователь воспринимает это как разрыв доверия.
Быстрый набор команд
Минимальная проверка доверительного контура:
```bash
curl -I https://example.com
curl -I https://app.example.com
openssl s_client -connect example.com:443 -servername example.com </dev/null
```
Что смотреть:
- все ключевые хосты открываются по HTTPS;
- нет лишних редиректов;
- сертификат соответствует имени хоста;
- кабинет и сайт живут в одной понятной логике.
Таблица: что усиливает доверие, а что разрушает
| Сигнал | Усиливает доверие | Разрушает доверие |
|---|---|---|
| Домен | Короткий, читаемый, спокойный | Длинный, перегруженный, подозрительный |
| HTTPS | Везде стабильно, без предупреждений | Ошибки сертификата, странные редиректы |
| Структура сервиса | Сайт, кабинет, support в единой логике | Разрозненные домены и поддомены |
| Почта | Адреса поддержки выглядят как часть бренда | Случайные внешние адреса и несвязные отправители |
Самый заметный разрыв появляется там, где обещания сервиса не совпадают с реальной технической политикой доверия.
Сценарий из практики
У VPN-сервиса была аккуратная главная страница, но кабинет открывался на поддомене с другой логикой SSL, а часть писем приходила с небрендового адреса. Формально всё работало, но пользователи в поддержке всё чаще задавали вопросы о надёжности сервиса. После выравнивания доменной структуры, сертификатов и почтового контура подозрительных вопросов стало заметно меньше — не потому что текст на сайте изменился, а потому что исчезла техническая неровность.
Проверьте себя
Откройте проект как новый пользователь и проверьте:
1. как выглядит домен;
2. нет ли странностей в редиректах;
3. одинаково ли уверенно открываются сайт, кабинет и help;
4. как выглядит адрес поддержки;
5. не возникает ли ощущения, что сервис собран из разрозненных кусков.
Если хотя бы по двум пунктам есть дискомфорт, доверительный контур ещё слабый.
Замок в браузере не заменяет доверительный контур
Значок замка показывает только часть картины. Пользователь оценивает доверие шире: домен, сертификат, понятность страницы, письма поддержки, отсутствие странных редиректов и совпадение бренда во всех точках контакта. Если сайт открыт по HTTPS, но кабинет живёт на подозрительном поддомене или письмо приходит с случайного адреса, техническое доверие всё равно проседает. Поэтому SSL нужно рассматривать вместе с доменной архитектурой, почтой и политиками безопасности.
Проверка доверительного контура
После изменения сертификата стоит пройти путь пользователя: главная, кабинет, help-раздел, форма поддержки, письмо и возврат по ссылке из письма. Нормальный результат — везде один понятный бренд, корректный HTTPS и ожидаемые адреса. Если где-то появляется старый домен, предупреждение браузера или неясный редирект, проблема уже не только техническая. Она влияет на доверие к сервису.
Какие признаки доверия можно проверить самостоятельно
Узнаваемый адрес и настоящее владение
Сайт VPN сервиса должен иметь понятный адрес и рабочую связь с поддержкой. Домен для ВПН проверяйте вместе с условиями продления и контактами владельца проекта. Поддомены VPN могут обслуживать разные функции; необычное имя само по себе не доказывает нарушение. Домен для VPN сервера сверяйте с официальной конфигурацией, а не с адресом, присланным неизвестным собеседником.
TLS подтверждает определённую часть цепочки
Сертификат VPN сервера проверяют в самом клиентском соединении. VPN и HTTPS не гарантируют добросовестность всех участников только наличием шифрования. Ошибка сертификата VPN требует выяснения причины, а не отключения проверки. DNS для VPN должен вести к ожидаемому узлу: доверие к имени и доверие к издателю приложения остаются отдельными вопросами.
Обещания сервиса и проверяемые условия
VPN без логов и VPN без ведения логов нужно сопоставлять с описанием собираемых данных и сроков хранения. Безопасный VPN оценивают также по источнику клиента и обновлениям. Анонимный VPN не скрывает от сайта авторизованную учётную запись. Избегайте вывода о полном доверии по одному замку, логотипу или скрытой записи WHOIS.
Практическая проверка перед оплатой
Платный VPN проверьте на реальном устройстве и обычной задаче. Профиль VPN должен получаться штатным способом без передачи секретов посторонним. Проверить VPN соединение полезно до длительной оплаты. Политика безопасности VPN должна объяснять порядок обращения и ограничения обещаний сервиса: это помогает оценить поддержку до возникновения сложного сбоя.
FAQ
Пользователи правда обращают внимание на SSL?
Не всегда технически осознанно, но ошибки сертификата и странное поведение сайта замечают очень быстро.
Насколько важен домен, если сам продукт хороший?
Очень важен. Домен — это первое впечатление и каркас всего веб-контура.
Можно ли компенсировать слабый домен хорошим дизайном?
Частично, но только до первого контакта с письмами, кабинетом и безопасностью.
Как понять, какой VPN надежный, если у всех сайтов есть HTTPS?
Сертификат подтверждает защищённое соединение с указанным именем, но не качество сервиса. Посмотрите, согласованы ли адреса кабинета и поддержки, понятны ли правила оплаты и обработки данных. Практический тест подключения и содержательный ответ поддержки говорят больше, чем один значок защищённого соединения.
Какой VPN надежный, если у всех сайтов есть замок?
Замок подтверждает конкретное HTTPS-соединение, а не качество поддержки или правила хранения данных. Домен для VPN помогает узнать официальный адрес. Сертификат для VPN проверяют по назначению, имени и сроку; наличие сертификата сайта само по себе не подтверждает безопасность клиентского приложения. Если проверяется домен VPN, закрытые сведения WHOIS тоже не заменяют проверку условий сервиса.