WHOIS, RDAP и privacy/proxy: что видно по домену
Короткий ответ Проверка домена через WHOIS или RDAP нужна не из любопытства, а для контроля. Владельцу сайта важно понимать, какие данные реально видны внешнему миру, что скрывается через privacy/proxy, и какие сведения...
3 мая 2026 · 6 мин
Короткий ответ
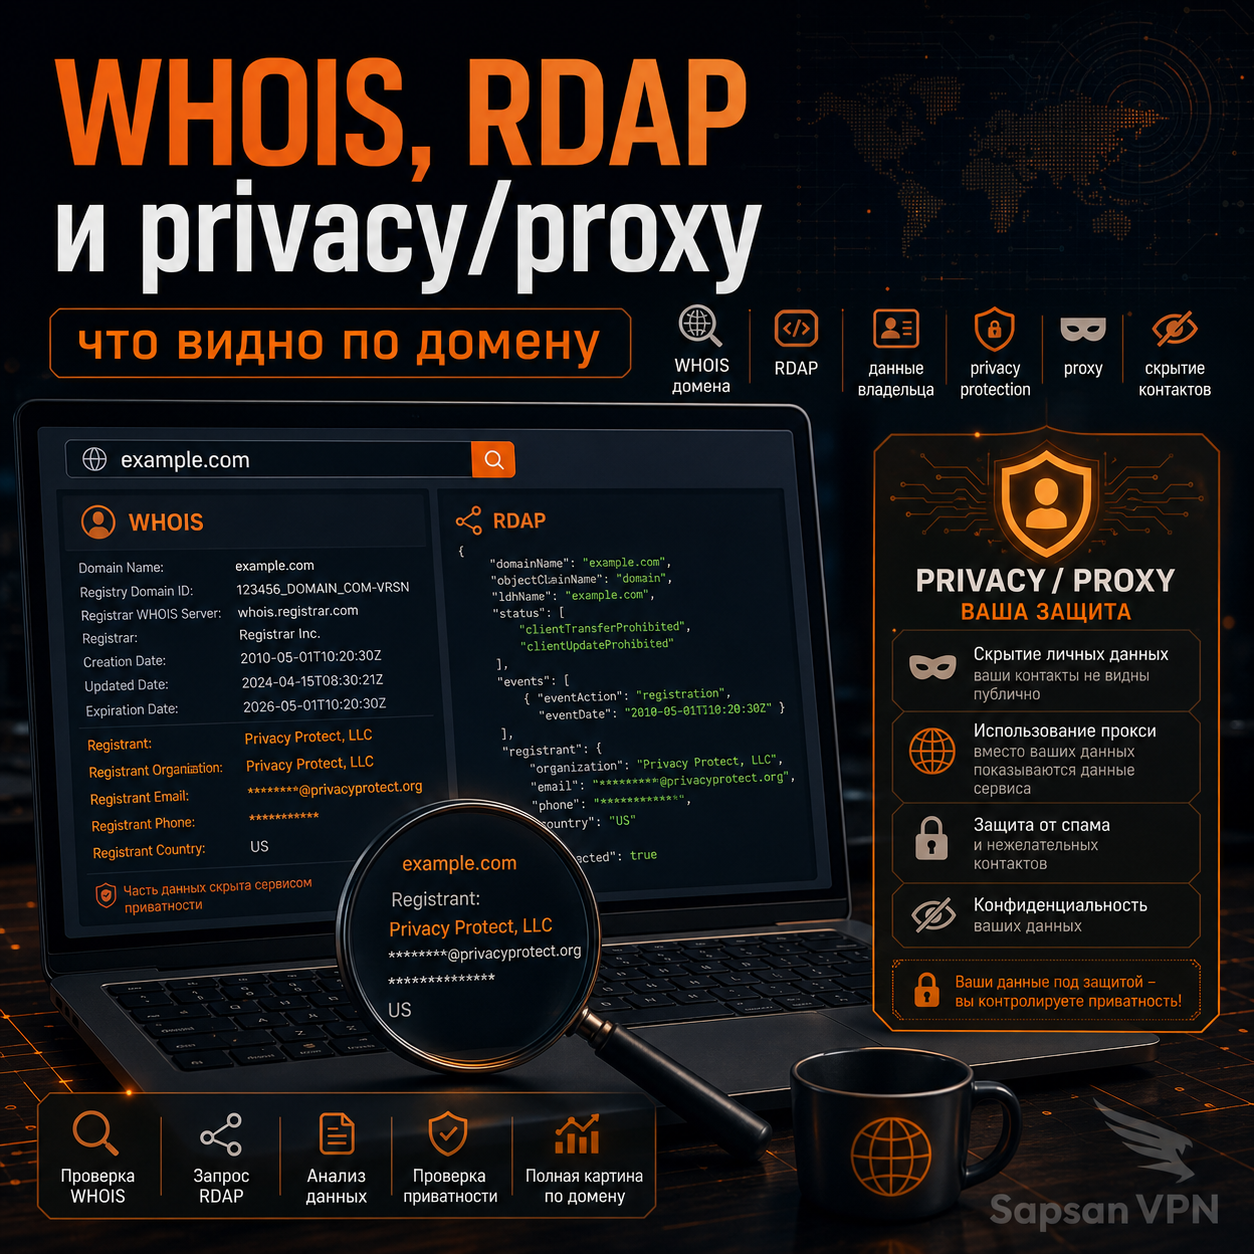
Проверка домена через WHOIS или RDAP нужна не из любопытства, а для контроля. Владельцу сайта важно понимать, какие данные реально видны внешнему миру, что скрывается через privacy/proxy, и какие сведения всё равно остаются доступными через реестр, регистратора или другие служебные механизмы.
Перед проверкой публичных данных стоит вернуться к базовому вопросу — как домен был выбран и зарегистрирован, потому что ошибки владельца и регистратора потом видны не только внутри панели.
Когда это актуально
- если вы запускаете публичный VPN-проект и не хотите путаницы с владением доменом;
- если нужно проверить регистратора, дату продления и статусы домена;
- если вы хотите скрыть лишние персональные данные, но не строить иллюзий насчёт полной анонимности.
Что важно понять в самом начале
Публичная проверка полезна, но она не заменяет внутреннюю инвентаризацию: отдельно нужно знать, кто должен владеть доменом сайта и у кого есть доступ к аккаунту регистратора.
WHOIS исторически был стандартным способом проверки доменных данных, а RDAP постепенно даёт более структурированный и современный формат ответа. Для пользователя это выглядит как «два разных окна в одни и те же данные», но различие всё-таки есть: RDAP обычно лучше структурирован, понятнее для автоматизации и ближе к современной инфраструктурной логике.
При этом privacy/proxy не делает домен невидимым. Он лишь меняет то, какие именно контактные сведения показываются публично. Поэтому рассчитывать на него как на полноценный слой безопасности нельзя. Основная защита домена — это корректное владение, 2FA, контроль регистратора и понятная схема доступов.
Где чаще всего ошибаются
Первая ошибка — люди считают, что раз в публичном WHOIS нет их почты, значит проблема приватности решена полностью. Вторая — не проверяют, на кого реально оформлен домен. Третья — не смотрят на статусы блокировки, делегацию и срок регистрации до момента, когда что-то уже сломалось.
Для VPN-проекта это особенно важно, потому что домен — не только адрес сайта. Он влияет на выпуск сертификатов, доверие к support mail, структуру кабинета и возможность спокойно переносить инфраструктуру.
Практический блок
Странные статусы или неожиданные контакты в WHOIS/RDAP часто говорят не о приватности, а об организационном риске: тогда уже приходится разбирать, можно ли безопасно перенести домен к другому регистратору, и кто контролирует подтверждения.
```bash
whois example.com
curl https://rdap.org/domain/example.com
dig NS example.com +short
```
Что смотреть:
- регистратор;
- статус домена;
- дату продления;
- кто отображается как владелец;
- есть ли нормальная делегация на NS.
Таблица: когда использовать, а когда нет
| Сценарий | Когда использовать | Когда лучше не делать |
|---|---|---|
| Проверка WHOIS/RDAP | Когда нужно понять текущее состояние домена | Когда надеются решить этой проверкой все проблемы безопасности |
| Privacy/proxy | Когда проект публичный и нужно ограничить видимость личных контактов | Когда privacy воспринимают как замену 2FA и контроля доступов |
| Проверка владельца | Когда домен важен для бизнеса или сервиса | Когда оформление на подрядчика считается «временной мелочью» |
WHOIS показывает внешний слой домена, но устойчивость держится на аккаунтах, ролях, transfer lock и защитных настройках домена, а не на одной скрытой строке контакта.
Мини-кейс
Проект считал, что домен надёжно контролируется, потому что сайт открывался и доступ к DNS был. Позже выяснилось, что юридически домен оформлен не на владельца сервиса, а на старого подрядчика. Пока отношения были нормальными, это не замечалось. Но уже при первой попытке реорганизации доступов вопрос доменного контроля стал критическим.
Авторский тест
Попробуйте ответить на пять вопросов без долгих поисков:
1. кто текущий регистратор;
2. когда истекает домен;
3. включена ли блокировка переноса;
4. кто указан владельцем;
5. на какие NS делегирован домен.
Если часть ответа приходится собирать по кускам, у проекта уже есть организационный риск.
Privacy/proxy не показывает реальный контроль
Privacy/proxy убирает часть публичных контактов, но не отвечает на главный вопрос: кто реально контролирует домен. В WHOIS может не быть личной почты владельца, а доступ к аккаунту регистратора всё равно остаётся у подрядчика или старого сотрудника. RDAP показывает структурированный внешний слой, но не раскрывает внутренние роли, 2FA и почту восстановления. Поэтому privacy стоит воспринимать как ограничение публичной видимости, а не как доказательство операционной безопасности.
Где публичная карточка расходится с реальностью
Для этой темы полезна не общая карточка домена, а отдельная сверка публичного и внутреннего слоя. В регламенте стоит хранить: какой регистратор виден публично, какие статусы показывает RDAP, какая дата истечения отображается снаружи, включён ли privacy/proxy и кто внутри проекта подтверждает реального владельца. Если публичный ответ и внутренняя картина расходятся, это не всегда ошибка, но такое расхождение должно быть объяснено до спора, переноса или смены контактов.
Какие выводы о сервисе можно сделать по домену
Публичная запись и внутреннее владение
Домен VPN может быть скрыт в публичных данных регистратора, но проект всё равно должен знать владельца аккаунта и порядок восстановления. Домен для ВПН не стоит оформлять на подрядчика без договорённости о передаче. Сайт VPN сервиса и поддомены VPN зависят от одного набора регистрационных прав, даже если размещены у разных операторов.
Приватность регистрации не равна отсутствию журналов
VPN без логов оценивают по политике обработки данных и проверяемым условиям сервиса. VPN без ведения логов не означает, что регистратор перестаёт хранить сведения о владельце домена. Приватный VPN тоже может использовать обычную публичную регистрацию. Что видит провайдер при использовании VPN, определяется маршрутом и протоколами, а не открытостью карточки WHOIS.
Проверяемые технические признаки
Сертификат для VPN сверяйте с тем именем, к которому подключается клиент. DNS для VPN должен направлять запрос к ожидаемой инфраструктуре. Адрес VPN сервера может отличаться от адреса сайта, поэтому их не стоит сравнивать как один объект. Надежный VPN требует более широкой оценки: обновлений клиента, поддержки и понятных условий, а не одного признака в реестре.
Что допустимо отправить в поддержку
Ссылка VPN и профиль VPN могут содержать секреты, которых нет в публичной карточке домена. Не прикладывайте их целиком к вопросу о владельце сайта. Корпоративный VPN дополнительно требует соблюдения правил организации. Политика безопасности VPN должна объяснять порядок обращения и раскрытия сведений. Безопасный VPN не доказывается одним скрытым или открытым полем регистрации.
FAQ
RDAP уже заменил WHOIS полностью?
Не в бытовом восприятии, но как современный формат он всё важнее.
Privacy/proxy скрывает всё?
Нет. Он только меняет публично видимый слой.
Нужно ли это обычному владельцу сайта?
Да, если домен участвует в продаже, поддержке и доступе к кабинету.
Где заканчивается польза WHOIS и RDAP?
Слабая схема заметна по тому, что команда умеет показать ссылку на WHOIS, но не может объяснить, кто подтвердит смену контактов или перенос. Рабочая схема выглядит иначе: публичные данные понятны, приватность настроена осознанно, статусы домена объяснимы, а внутренние доступы не зависят от одного человека. WHOIS и RDAP здесь не финальный ответ, а контрольная лампа: они показывают, где начать проверку, но не заменяют аудит регистратора.
Скроет ли безопасный ВПН сведения владельца в RDAP?
Нет. Эти сведения хранятся у регистратора и публикуются по его правилам. VPN может изменить сетевой адрес, с которого вы открываете панель регистратора, но не содержание регистрационной записи. Для ограничения публичных контактов проверьте доступные настройки privacy и корректность контактных данных.
Скрытые данные регистратора означают, что это анонимный VPN?
Нет. Анонимный VPN нельзя определить по закрытым полям WHOIS: они относятся к регистрации адреса, а не к журналам соединений. Проверяя домен для VPN, сопоставьте его с официальной инструкцией и условиями сервиса. Отсутствие открытого имени владельца не доказывает ни добросовестность, ни мошенничество.