План миграции домена и SSL без простоя + disaster recovery
В двух словах План миграции должен опираться на уже разобранные элементы: перенос домена, перенос сайта на новый хостинг и контроль DNS, SSL и uptime. Хорошая миграция домена и SSL выглядит скучно: всё заранее...
4 мая 2026 · 7 мин
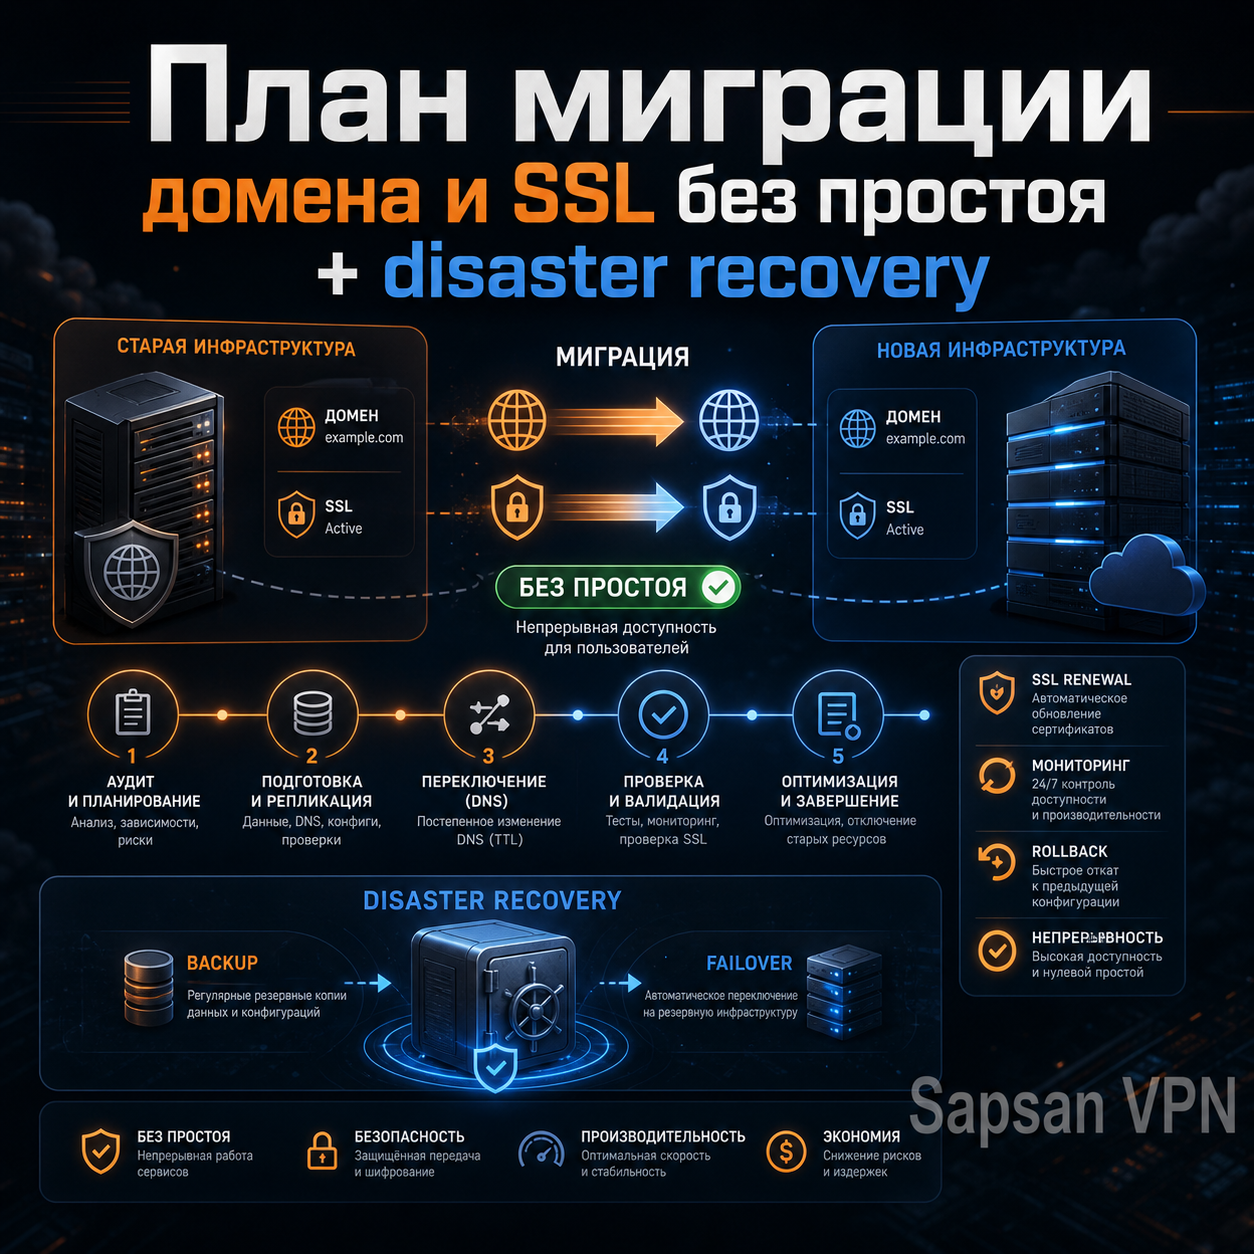
В двух словах
План миграции должен опираться на уже разобранные элементы: перенос домена, перенос сайта на новый хостинг и контроль DNS, SSL и uptime.
Хорошая миграция домена и SSL выглядит скучно: всё заранее подготовлено, проверено, переключение проходит спокойно, а откат понятен до старта. Disaster recovery здесь не отдельная «большая теория», а практический запасной сценарий на случай, если что-то пошло не так. Для VPN-сайта это особенно важно: домен, HTTPS, кабинет и support-контур не должны держаться на одной удачной попытке.
Когда это актуально
- если вы меняете DNS-провайдера, хостинг, reverse proxy или сертификатную схему;
- если готовится крупный переезд сайта, кабинета или help-раздела;
- если не хотите во время релиза впервые думать об откате.
Как выглядит нормальный план миграции
Переезд домена и переезд сайта лучше не смешивать в одну догадку: для файлов, окружения, редиректов и проверки после переключения нужен отдельный сценарий переноса на новый хостинг.
План миграции домена и SSL без простоя начинается с карты зависимостей: DNS, сертификаты, почта, мониторинг и цепочка сертификатов SSL должны быть проверены до переключения.
1. Подготовка новой среды
На новой стороне уже должны быть:
- рабочий сайт или приложение;
- корректный HTTPS;
- готовые сертификаты;
- проверенные ключевые хосты;
- базовая диагностика и мониторинг.
2. Контроль TTL
Если предстоит DNS-переключение, TTL нужно оценить заранее. Снижать его в момент аварии бессмысленно. Смысл в том, чтобы подготовить почву до миграционного окна.
3. Проверка критических маршрутов
Нужно заранее знать:
- какие домены и поддомены критичны;
- где сайт, где кабинет, где API, где support;
- что именно должно открываться сразу после переключения.
4. Ясный откат
План без отката — не план. Если новая схема даст сбой, команда должна понимать:
- какие значения вернуть;
- где лежит старая рабочая конфигурация;
- кто принимает решение об откате;
- сколько времени это займёт.
5. Disaster recovery
Это уже не только откат, а базовая стратегия на случай более серьёзной проблемы:
- потеря DNS-контроля;
- поломка сертификатной схемы;
- отказ ключевого провайдера;
- потеря доступа к панели или аккаунту.
Где миграция превращается в аварию
Большая часть аварий начинается с мелочей: неверный TTL, забытый поддомен или старый сертификат — те самые ошибки в домене, DNS и HTTPS, которые на миграции становятся заметны сразу.
Первая ошибка — считают миграцию «одним изменением», а не набором зависимостей. Вторая — не отделяют боевой план от аварийного. Третья — проверяют только главный домен. Четвёртая — не фиксируют старую конфигурацию, надеясь «если что, вспомним». Пятая — смешивают в одном окне слишком много переменных: DNS, SSL, хостинг и внутреннюю логику сервиса.
Для VPN-сайта лучше почти всегда двигаться маленькими контролируемыми шагами, а не одной большой героической миграцией.
Эксплуатационный хвост после миграции так же важен, как само переключение: нужно проверять, что SSL продлевается и реально отдаётся на сайте, иначе спокойный переезд может закончиться аварией через месяц.
Практический блок
Rollback после переключения должен опираться на факты, а не на ощущения: для этого заранее готовят проверки DNS, сертификатов и доступности из разных сетей.
Базовые проверки до и после переключения:
```bash
dig example.com +short
dig NS example.com +short
curl -I https://example.com
curl -I https://app.example.com
openssl s_client -connect example.com:443 -servername example.com </dev/null
```
Что смотреть:
- DNS идёт туда, куда ожидалось;
- HTTPS стабилен;
- ключевые хосты живы;
- сертификаты соответствуют хостам;
- старая и новая схема не конфликтуют.
Таблица: миграция и recovery
| Этап | Что делать | Что нельзя пропускать |
|---|---|---|
| Подготовка | Поднять новую среду и проверить её отдельно | Не переключать домен на неподготовленный контур |
| Перед переключением | Оценить TTL, зафиксировать старые записи и конфиги | Не надеяться на память |
| После переключения | Проверить ключевые хосты и HTTPS | Не ограничиваться главной страницей |
| Recovery | Держать готовый откат и карту доступов | Не придумывать аварийный план уже после ошибки |
Мини-кейс
Команда готовила перенос домена и HTTPS на новую инфраструктуру. Изначально хотели поменять всё за один шаг, но потом разделили процесс: сначала проверили новый контур, затем подготовили старые записи для отката, отдельно описали ключевые хосты и только после этого переключились. В результате даже один неожиданно проблемный поддомен не превратил процесс в хаос: была понятна логика восстановления и точка возврата.
Авторский тест
Перед миграцией ответьте:
1. где лежит старая рабочая конфигурация;
2. кто принимает решение об откате;
3. сколько ключевых хостов надо проверить после переключения;
4. знаете ли вы TTL и делегацию;
5. можете ли восстановить работу без импровизации.
Если нет, disaster recovery у вас пока существует только в разговоре.
SSL в миграции — отдельный риск, а не приложение
Самая тяжёлая миграция получается, когда одновременно меняются регистратор, DNS, сервер, SSL и proxy. При сбое уже непонятно, где причина: в делегации, старом кэше, сертификате, редиректе или приложении. Поэтому план должен разделять этапы: сначала инвентаризация, затем снижение TTL, затем подготовка нового контура, потом DNS-переключение и только после проверки — отключение старого. SSL в этом плане не приложение к миграции, а отдельный риск.
Каждый этап должен иметь свой критерий успеха
После каждого этапа нужен отдельный критерий успеха. Подготовили новый сервер — проверили hosts-файлом. Выпустили сертификат — проверили цепочку и SAN. Переключили DNS — сравнили авторитетные NS и публичные резолверы. Включили proxy — проверили реальные IP, кэш и заголовки. Такой пошаговый контроль делает disaster recovery реальным: если что-то ломается, понятно, к какому этапу возвращаться.
Как разделить перенос на обратимые шаги
Составьте карту сервисов и данных
Сайт VPN сервиса, VPN подписка и VPN сервер могут находиться на разных узлах. Поддомены VPN свяжите с их назначением и владельцем записи. Домен для VPN сервера должен оставаться понятным клиенту на каждом этапе. Отдельно определите, какие данные меняются во время переноса и какие операции нельзя потерять при откате.
Подготовьте адреса и сертификаты
DNS для VPN сохраняют до переключения. Адрес VPN сервера проверяют на готовность нового процесса. Сертификат для VPN и сертификат VPN сервера сверяют по имени, сроку и способу загрузки. Копирование файлов не доказывает, что новый узел предъявляет нужную цепочку и принимает существующие профили.
Проверьте клиентский путь
Профиль VPN должен использовать согласованные параметры. Ссылка VPN остаётся секретной даже внутри отчёта о переносе. DNS через VPN может возвращать кешированный ответ, поэтому проверку повторяют после обновления кеша. VPN соединение проверяйте новой сессией, а не только продолжающей работать старой.
Откат с сохранением новых операций
Хостинг для VPN должен позволять вернуть конкретный компонент без восстановления всей базы поверх новых оплат и регистраций. Надежный VPN требует журнала изменений и ограничения отката выбранными записями или файлами. Перед переключением проверьте процедуру на копии и определите, какие признаки означают необходимость возврата.
Перед переключением полезно заранее определить, как проверить vpn соединение после изменения DNS и маршрута.
FAQ
Можно ли мигрировать домен и SSL без простоя?
Часто да, если всё подготовлено и DNS-переключение сделано аккуратно.
Откат нужен, если новая схема уже протестирована?
Да. Тестирование снижает риск, но не отменяет его.
Disaster recovery — это слишком серьёзно для небольшого сайта?
Нет. Даже минимальный recovery-план полезен, если сайт реально участвует в работе сервиса.
Как сохранить корпоративный VPN при откате миграции сайта?
Заранее отделите изменения сайта, DNS и узлов подключения. Возвращайте только те настройки, которые относятся к неудачному переключению. Восстановление всей старой базы может потерять новые учётные записи и операции; для живого сервиса нужен точечный откат с проверкой актуального состояния пользователей.
Как сохранить корпоративный VPN при переносе домена и сайта?
Составьте отдельные проверки кабинета, подписок, почты и туннеля. Домен для VPN переносится по правилам регистратора; VPN на VPS требует собственного плана переключения и сохранения конфигурации. Смена веб-хостинга не должна автоматически заменять адреса уже выданных профилей.
Какие проверки включить в точечный откат?
До переключения проверьте сертификат VPN и сохраните соответствие имён узлам. Затем уточните, как проверить VPN соединение на разрешённом тестовом доступе. Откат должен возвращать только изменённые настройки: новые оплаты, аккаунты и действия пользователей нельзя восстанавливать из старого общего снимка.