Автопродление и проверка SSL-сертификатов
В двух словах Автопродление SSL нужно выстраивать рядом с дисциплиной продления домена и правилами выбора сертификата для домена. Автопродление SSL — отличная привычка, но плохая иллюзия безопасности, если на этом...
4 мая 2026 · 6 мин
В двух словах
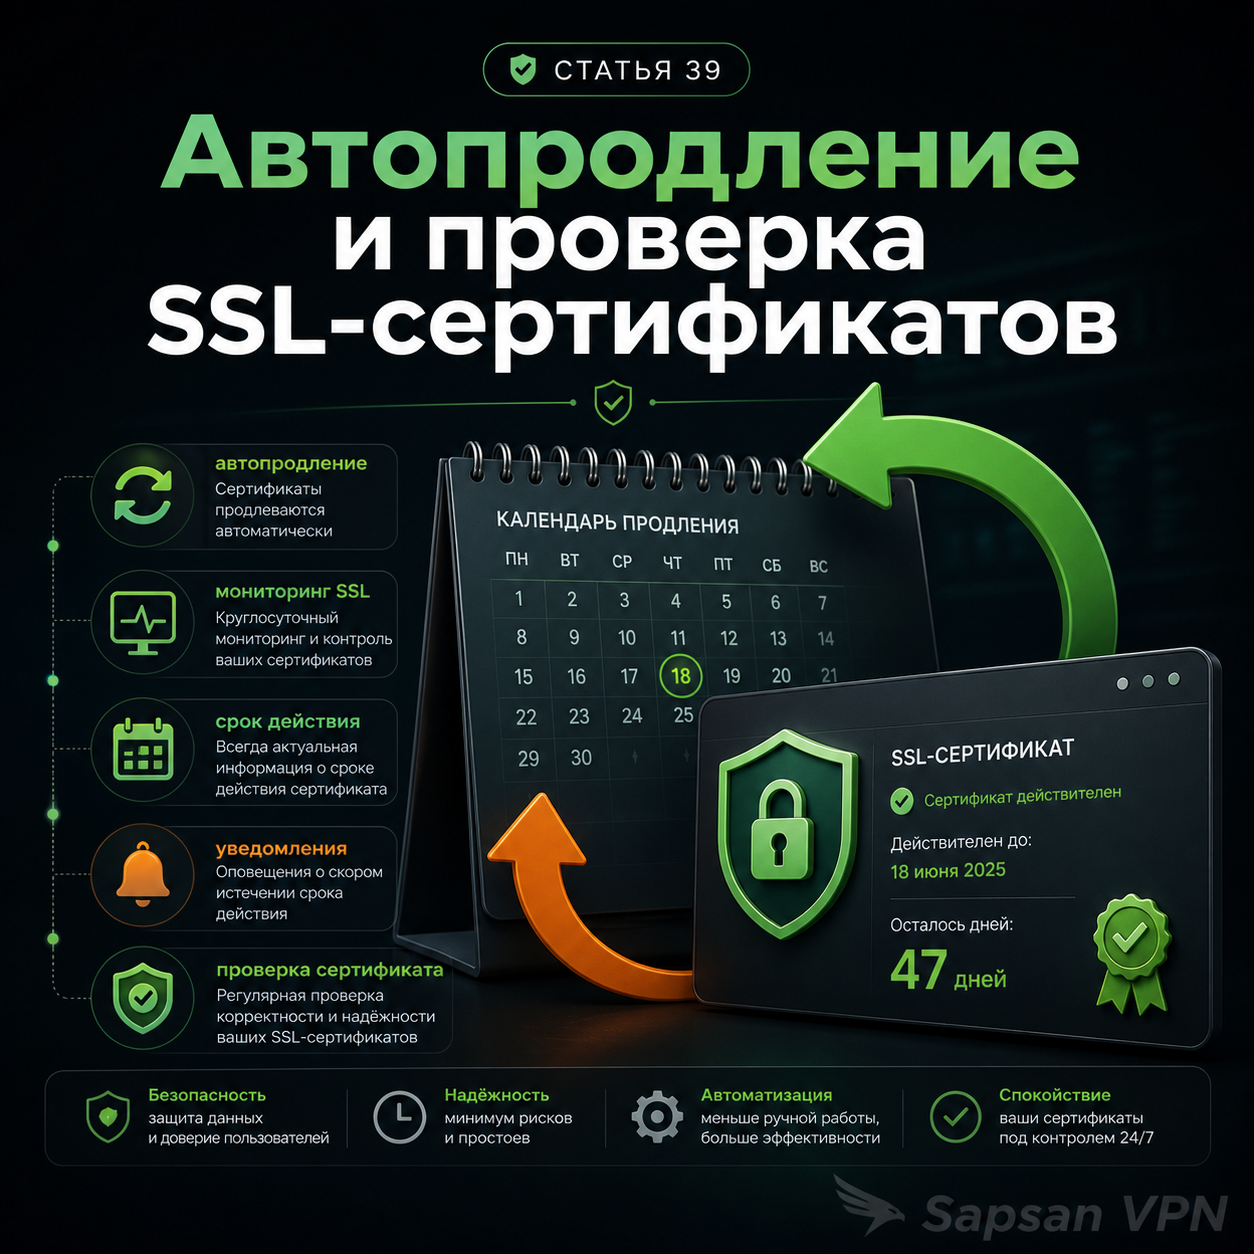
Автопродление SSL нужно выстраивать рядом с дисциплиной продления домена и правилами выбора сертификата для домена.
Автопродление SSL — отличная привычка, но плохая иллюзия безопасности, если на этом остановиться. Сертификат может формально обновиться, а сайт всё равно вести себя неровно: остаться со старой цепочкой, сломанным редиректом или проблемой на одном из поддоменов. Поэтому зрелый HTTPS-контур — это всегда пара: автоматизация плюс регулярная проверка результата.
Когда тема становится критичной
- если у проекта уже есть рабочий HTTPS на нескольких хостах;
- если вы не хотите, чтобы сертификат «просто однажды истёк» в бою;
- если сайт, кабинет, support и API уже слишком важны, чтобы доверять всё одной галочке.
Почему автопродления мало
Автопродление SSL-сертификата нужно проверять на реальном сайте: команда должна видеть не только успешный cron, но и корректный SSL-сертификат в браузере и через openssl.
Автопродление решает только один класс риска: забыли вовремя выпустить новый сертификат. Но оно не отвечает на другие вопросы:
- тот ли сертификат реально стоит на сервере;
- все ли нужные хосты покрыты;
- не осталась ли старая цепочка;
- не сломан ли редирект;
- не живёт ли один поддомен по другой, более старой схеме.
Особенно это заметно в проектах, где доменная структура шире одной главной страницы. У VPN-сервиса могут быть отдельные хосты для кабинета, help, API, поддержки. Если проверяется только корневой домен, у команды возникает ложное чувство контроля.
Что нужно проверять помимо продления
Такие проверки удобнее связывать с контролем цепочки сертификатов и OCSP, чтобы истекающий или неверно отданный SSL не становился новостью от пользователя.
Минимальный зрелый набор:
- срок действия сертификата;
- имя хоста и SAN;
- корректность цепочки;
- работу HTTPS на ключевых поддоменах;
- отсутствие неожиданных редиректов;
- наличие алертов до истечения срока.
Надёжнее, когда это проверяет не память администратора, а небольшой наблюдение за DNS, сертификатами и доступностью сайта.
Быстрый набор команд
Проверка срока и цепочки:
```bash
openssl s_client -connect example.com:443 -servername example.com </dev/null
curl -Iv https://example.com
```
Если нужно быстро увидеть срок действия локально:
```bash
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates
```
Что смотреть:
- notBefore / notAfter;
- корректность имени;
- предсказуемость HTTPS-поведения.
Таблица: что автоматизировать, а что проверять вручную
| Элемент | Автоматизация | Ручная или мониторинговая проверка |
|---|---|---|
| Выпуск/обновление сертификата | Да | Проверять, что обновление реально применилось |
| Срок действия | Да, через алерты | Периодически перепроверять критические хосты |
| Цепочка и SAN | Частично | Обязательно проверять после изменений |
| Поведение редиректов и поддоменов | Не всегда | Да, особенно после релизов и миграций |
Сценарий из практики
У проекта работало автоматическое обновление сертификата, и команда считала вопрос закрытым. Позже оказалось, что основной домен обновился корректно, а один поддомен кабинета продолжал жить на старой схеме. Формально «SSL продлился», но пользовательский контур был неровным. После этого автоматическое продление оставили, но добавили явный мониторинг ключевых хостов.
Проверьте себя
Ответьте на четыре вопроса:
1. вы знаете срок действия сертификата на ключевых хостах;
2. проверяется ли не только главный домен, но и поддомены;
3. есть ли алерт до истечения срока;
4. умеете ли вы быстро убедиться, что сертификат действительно обновился в боевой среде.
Если нет, у вас есть автоматизация, но пока нет полноценного контроля.
Успешное продление ещё не значит рабочий HTTPS
Автопродление может успешно пройти в клиенте, но сайт всё равно отдаёт старый сертификат. Такое бывает, когда сертификат обновился на диске, но веб-сервер не перечитал конфигурацию, reverse proxy использует другой путь или один из поддоменов обслуживается отдельным узлом. Поэтому статус `renewed` — только половина проверки. Важен внешний ответ каждого публичного имени.
Проверка должна видеть тот же сертификат, что и пользователь
После автопродления нужно проверить сертификат глазами внешнего клиента: срок действия, цепочку, SAN и соответствие конкретному хосту. Для Nginx или другого proxy дополнительно смотрят, был ли reload и не остался ли старый файл в активной конфигурации. Нормальный результат — новый сертификат виден снаружи на всех нужных доменах, а мониторинг подтвердил дату истечения.
Проверку автопродления не откладывают до последней недели
Автопродление стоит проверять не в день истечения, а заранее: мониторинг должен предупредить о сроке, сервер должен отдавать новый сертификат, а ответственный должен видеть, где лежит активная конфигурация. Раз в несколько месяцев полезно вручную сверять один полный цикл: dry-run или тест продления, reload сервера, внешний TLS-ответ и запись в мониторинге. Тогда продление не зависит от надежды, что cron когда-нибудь всё сделал правильно.
Как убедиться, что продлённый сертификат действительно используется
Проверяйте каждый процесс отдельно
Сертификат VPN сервера может храниться не там, где сертификат веб-сайта. Сайт VPN сервиса и домен для VPN сервера могут обслуживаться разными службами. Поддомены VPN внесите в список проверки. Успешный выпуск файла означает только завершение одного этапа; следующий этап — загрузка его нужным процессом и проверка фактического соединения.
Зависимости автоматического выпуска
DNS для VPN может участвовать в подтверждении владения именем. Хостинг для VPN способен выполнять продление своей процедурой. VPN на VPS может иметь отдельный планировщик и права на файлы. Адрес VPN сервера после обновления должен предъявлять ожидаемую цепочку. Контролируйте и ошибку выпуска, и приближение срока сертификата, который видит клиент.
Проверка доверия
Сертификат для VPN подключения сверяют с именем и используемым центром. Сертификат пользователя VPN имеет собственный жизненный цикл при клиентской аутентификации. Корневой сертификат VPN нельзя менять как обычный конечный файл без учёта доверия устройств. Ошибка сертификата VPN после продления может означать проблему цепочки или загрузки, а не необходимость отключить проверку.
Профили и повторное подключение
Профиль VPN сохраните до смены схемы доверия. VPN для Android и VPN для iPhone проверьте по поддерживаемым версиям клиента. VPN соединение должно устанавливаться заново после обновления. Проверить VPN соединение полезно штатным запросом через конкретный узел, а не только по дате сертификата на диске или в панели выпуска.
FAQ
Если сертификат обновляется автоматически, проблема закрыта?
Нет. Нужно проверять, что обновление реально дошло до продакшна.
Нужно ли мониторить только главный домен?
Нет. Для VPN-проекта важны и кабинет, и API, и другие критические хосты.
Почему сайт может ругаться на SSL даже после продления?
Из-за цепочки, неправильной конфигурации хоста или расхождения между поддоменами.
Чем продление сертификата отличается от его установки?
Продление отвечает на вопрос, получен ли новый сертификат. Установка отвечает на другой вопрос: отдаёт ли его сервер пользователю. Если файлы обновились, но `openssl s_client` показывает старый срок, проблема уже в применении конфигурации. Если сервер отдаёт новый сертификат на основном домене, но старый на поддомене, нужно искать отдельный виртуальный хост или proxy-слой.
Нужно ли проверять сертификат VPN отдельно от сертификата кабинета?
Да, если узел подключения использует TLS и собственное имя. У кабинета, подписки и узла могут быть разные сертификаты, сроки и способы установки. Проверяйте сертификат, который реально отдаёт каждая точка: успешный выпуск нового файла ещё не означает, что все процессы начали его использовать.
Как проверить сертификат VPN после автоматического продления?
Проверьте, какой сертификат реально предъявляет нужный процесс, а не только файл на диске. Сертификат для VPN может обслуживаться отдельно от сайта. Убедитесь также, что домен для VPN продлён и остаётся доступен для подтверждения владения: исправный таймер не компенсирует потерю имени.