Домен для почты: как выбрать и настроить
Короткий ответ Почта на своём домене нужна не только ради красивого адреса. Для сайта и VPN-проекта она формирует доверие, делает поддержку более серьёзной и помогает выстроить нормальную служебную коммуникацию. Но...
4 мая 2026 · 7 мин
Короткий ответ
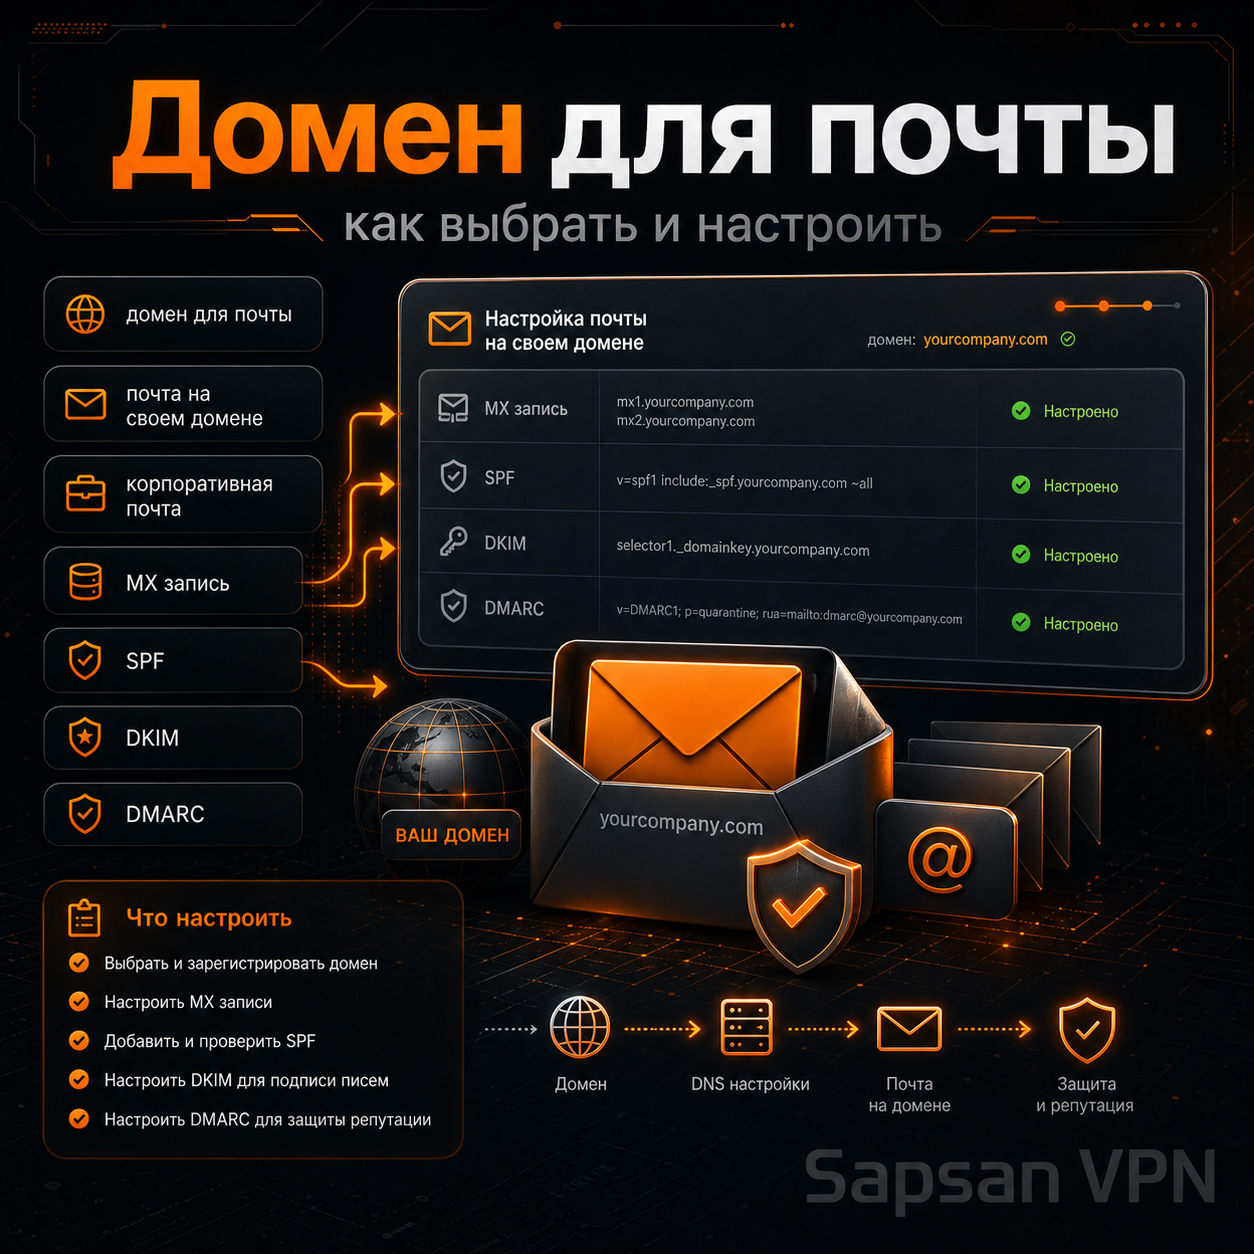
Почта на своём домене нужна не только ради красивого адреса. Для сайта и VPN-проекта она формирует доверие, делает поддержку более серьёзной и помогает выстроить нормальную служебную коммуникацию. Но доменная почта работает хорошо только тогда, когда заранее продуманы MX, отправка, базовая аутентификация и организационная схема.
Почтовый домен зависит от той же основы, что и сайт: без аккуратной DNS-настройки и понятного контроля домена письма поддержки быстро становятся слабым местом проекта.
Когда это действительно важно
- если вы запускаете support mail или публичный контакт для пользователей;
- если хотите уйти от случайных бесплатных адресов в духе «project123@...»;
- если понимаете, что почта — это часть репутации, а не второстепенная деталь.
С чего начать
Почта на своём домене начинается с DNS: без понимания, как работают DNS-записи, легко настроить MX, но забыть SPF или оставить старые TXT после тестов.
Первый вопрос — где будет жить сама почта. Это может быть внешний почтовый сервис, корпоративная платформа или отдельный провайдер почтовой инфраструктуры. Дальше важен домен: пользователю должно быть понятно, что письмо действительно связано с вашим сайтом и брендом, а не отправлено с чего-то случайного.
На техническом уровне минимум включает:
- корректные MX-записи;
- базовую SPF-политику;
- ясное понимание, кто именно отправляет письма от имени домена;
- аккуратную схему адресов вроде `support@`, `hello@`, `billing@`.
Для VPN-проекта лучше не смешивать публичную поддержку, внутренние служебные письма и временные тестовые почты в один бесконтрольный набор. Чем раньше вы зададите структуру, тем меньше потом будет спама, хаоса и неактуальных записей.
Где чаще всего ошибаются
Одной MX-записи мало, если домен уже отправляет письма: SPF, DKIM и DMARC показывают почтовым системам, кто имеет право писать от имени домена.
Первая ошибка — заводят красивый адрес, но не настраивают доменную инфраструктуру для отправки. Вторая — используют почту на домене, но не следят, чтобы MX, SPF и будущие DKIM/DMARC были согласованы. Третья — создают адреса без внутреннего порядка: поддержка, оплата, возвраты и техвопросы валятся в один ящик.
Также опасна привычка сначала запускать сайт «хоть как-нибудь», а почтой заниматься позже. Для пользователя контактная почта — один из первых сигналов доверия. Если сайт обещает серьёзный сервис, а письма приходят с временного или случайного адреса, это сильно бьёт по восприятию.
Что проверить руками
Базовые проверки:
```bash
dig MX example.com +short
dig TXT example.com +short
```
Что смотреть:
- есть ли рабочие MX-записи;
- присутствует ли SPF;
- не остались ли старые или конфликтующие TXT-записи.
Таблица: когда использовать, а когда нет
| Подход | Когда использовать | Когда лучше не делать |
|---|---|---|
| Почта на основном домене | Когда нужен единый брендовый контур | Когда домен временный или структура ещё не определена |
| Отдельные адреса по ролям | Когда проект уже общается с пользователями и партнёрами | Когда всё сваливают в один общий ящик |
| Внешний почтовый провайдер | Когда нужен надёжный и предсказуемый старт | Когда от провайдера ждут «магического» решения без DNS-настроек |
Базовая настройка неполна без проверки доставляемости: корпоративная почта на своём домене должна проходить почтовые проверки, а не уходить в спам из-за слабой доменной дисциплины.
Кейс из практики
Команда долго использовала нейтральный внешний адрес для поддержки, потому что «так быстрее». Когда проект вырос, оказалось, что пользователи хуже доверяют таким письмам, а сами обращения сложнее сортировать. После перехода на доменную почту и наведения порядка в MX и адресах коммуникация стала выглядеть профессиональнее, а сам support-контур — понятнее.
Быстрая самопроверка
Проверьте три вещи:
1. письмо с вашего домена уходит с понятного и аккуратного адреса;
2. MX и SPF на месте;
3. пользователь, увидев адрес поддержки, воспринимает его как часть нормального сервиса.
Если хотя бы один пункт хромает, почтовый слой ещё не готов.
MX — только начало доменной почты
MX отвечает за приём, но не делает отправку доверенной. Доменная почта начинает выглядеть нормально только тогда, когда понятно, кто отправляет письма, какие сервисы имеют на это право и как получатели проверяют подлинность. Поэтому красивый адрес `support@` без SPF, DKIM и DMARC может принимать входящие, но плохо проходить фильтры при исходящей коммуникации. Для поддержки VPN-сервиса это критично: пользователь должен доверять не только сайту, но и письму, которое получает после обращения.
Проверка отправки с домена
После настройки почты нужно отправить тестовые письма на несколько крупных почтовых систем и посмотреть заголовки. Нормальный результат — отправитель совпадает с доменом, SPF проходит, DKIM подписывает письмо, а политика DMARC не конфликтует с реальными отправителями. Если письмо пришло во входящие только у одного провайдера, это ещё не доказательство качества. Почтовый контур проверяют шире, чем одну успешную доставку.
Симптом: письма уходят, но не доходят
Когда письма «отправлены», но пользователь их не видит, причина может быть в маршруте, фильтрах, SPF, DKIM, DMARC или репутации домена. Начинать нужно с заголовков доставленного тестового письма и логов почтового провайдера. Если SPF не проходит, проверяют TXT. Если нет DKIM-подписи, смотрят отправляющий сервис. Если DMARC слишком строгий, письма могут отбрасываться даже при рабочем MX.
Как отделить служебную почту от подключения пользователей
Почта, кабинет и восстановление доступа
Сайт VPN сервиса может отправлять письма входа и восстановления, поэтому домен отправителя входит в рабочую инфраструктуру. Домен VPN и поддомены VPN зафиксируйте вместе с почтовыми назначениями. Домен для ВПН не стоит восстанавливать через единственный ящик, который перестанет работать при потере этого же домена: нужен независимый резервный канал.
Записи почты и транспортный узел
DNS для ВПН должен сохранять MX и необходимые TXT при переносе сайта. Адрес VPN сервера может находиться на другом узле и не иметь отношения к почтовому серверу. Хостинг для VPN не обязан предоставлять почтовую службу. VPN на VPS также не означает, что с этого же адреса нужно отправлять все письма клиентам: роли выбирают по требованиям сервиса.
Не отправляйте секреты в обычных отчётах
VPN подписка должна выдаваться предусмотренным механизмом с контролем доступа. Ссылка VPN и профиль VPN могут содержать данные подключения. Политика безопасности VPN должна объяснять, что можно присылать в поддержку, а что следует скрывать. Для диагностики доставки письма обычно нужны время, адрес отправителя и ошибка, а не секретная конфигурация пользователя.
Проверяйте цепочку целиком
Сертификат для VPN относится к выбранной схеме подключения, а HTTPS кабинета — к веб-входу. VPN соединение может работать, когда письмо подтверждения не приходит. Проверить VPN соединение поэтому недостаточно для проверки почты. Надежный VPN требует также исправного восстановления аккаунта: проверьте доставку тестового служебного письма штатным способом, не рассылая его реальным пользователям.
FAQ
Достаточно ли только MX, чтобы почта работала нормально?
Для приёма — это база. Для хорошей отправки и доверия нужны ещё SPF, а затем обычно DKIM и DMARC.
Можно ли держать поддержку на бесплатной почте?
Можно, но для серьёзного публичного проекта это выглядит слабее.
Нужно ли заводить много адресов сразу?
Нет. Лучше начать с понятной минимальной схемы и расширять её по роли.
Как надежный VPN сервис должен присылать письма со своего домена?
Пользователь должен узнавать отправителя и понимать, зачем пришло письмо. Проверьте подпись DKIM, согласование доменов по DMARC и адрес ответа поддержки. Ссылку подписки считайте секретом: не помещайте её в тему письма и не пересылайте посторонним при разборе доставки.
Может ли корпоративный VPN мешать письмам подтверждения?
Корпоративный VPN способен менять сетевой доступ к почтовому интерфейсу, но не исправляет MX, SPF или DKIM домена отправителя. Разделите доставку письма и открытие ящика пользователем. Для сервисной почты проверьте DNS для VPN, а домен для VPN держите в аккаунте, доступ к которому можно восстановить без этой же почты.