Что такое TLS: где заканчивается сайт и начинается транспорт
TLS — это транспортная договорённость TLS отвечает за защищённое соединение между клиентом и сервером. Пользователь видит результат как HTTPS в браузере, но технически под ним происходит рукопожатие: стороны...
28 мая 2026 · 6 мин
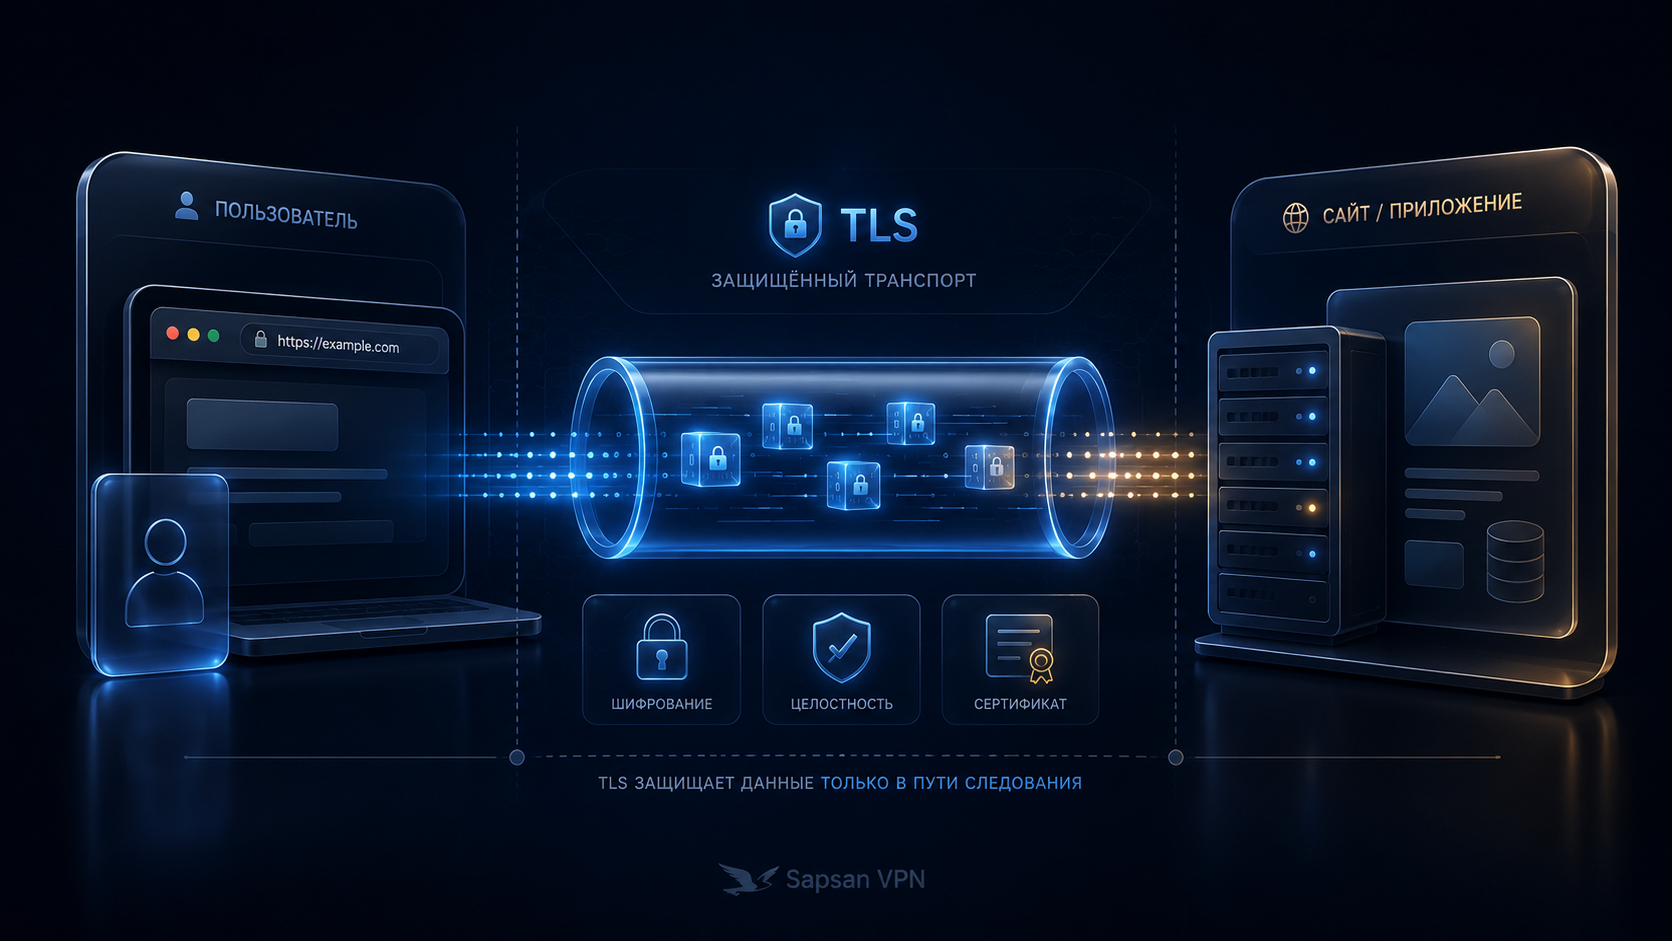
TLS — это транспортная договорённость
TLS отвечает за защищённое соединение между клиентом и сервером. Пользователь видит результат как HTTPS в браузере, но технически под ним происходит рукопожатие: стороны договариваются о параметрах, сервер предъявляет сертификат, клиент проверяет доверие, после чего данные передаются в защищённом канале. Сайт как приложение начинает работать уже поверх этого транспорта.
Эта граница важна для диагностики. Если TLS-рукопожатие не прошло, приложение может быть полностью исправным, база доступна, CMS настроена, но пользователь всё равно не увидит страницу. И наоборот: TLS может быть идеальным, а сайт отдавать ошибку 500 из-за backend. Поэтому фразу «сайт сломан» нужно раскладывать на транспорт и приложение.
Для базового пользовательского уровня рядом стоит материал что такое HTTPS и что он защищает. TLS — это нижний технический слой, который делает HTTPS возможным.
SNI помогает выбрать правильный сертификат
На одном IP может находиться несколько сайтов. Чтобы сервер понял, какой сертификат и какой виртуальный хост отдать, клиент передаёт имя через SNI. Если SNI не отправлен или сервер настроен неправильно, пользователь может получить сертификат другого домена. В браузере это выглядит как ошибка HTTPS, хотя сертификат для нужного сайта может существовать на этом же сервере.
SNI особенно важен при ручной проверке через `openssl`. Если выполнить запрос без указания имени, сервер может отдать default-сертификат, и диагностика уйдёт в ложную сторону. Поэтому командная проверка должна учитывать имя: не просто подключиться к IP, а попросить сертификат для конкретного домена.
Эта тема хорошо связана с практикой как работают TLS, HTTPS и VPN вместе, потому что в реальном соединении участвуют сразу маршрут, имя, сертификат и транспортные параметры.
Сертификат — это не весь TLS
Сертификат подтверждает, что сервер предъявляет документ для нужного имени, выданный доверенным центром. Но TLS включает больше: версии протокола, наборы шифров, обмен ключами, расширения, цепочку доверия, поведение при ошибках и иногда OCSP stapling. Поэтому «сертификат выпущен» не равен «TLS настроен хорошо».
Старые версии протоколов и слабые параметры могут быть отключены современными браузерами. Часть пользователей даже не дойдёт до страницы, если сервер поддерживает только устаревшие варианты. Владелец при этом может видеть сайт в старом окружении и не понимать, почему жалобы идут только от части аудитории.
HSTS и TLS 1.3 относятся к усилению HTTPS, но их нельзя включать без понимания последствий. Материал HSTS, TLS 1.3 и усиление HTTPS без потери скорости полезен после того, как базовый сертификат, цепочка и SNI уже работают.
Где заканчивается транспорт и начинается сайт
Если TLS завершается успешно, браузер может отправить HTTP-запрос внутри защищённого канала. Дальше начинается логика сайта: редиректы, cookies, сессии, backend, база данных, CMS, API, личный кабинет. Ошибка 404, 500 или неправильный контент обычно не относится к TLS, если защищённое соединение уже установлено.
Практически это означает разный набор инструментов. TLS проверяют через браузерные сведения о сертификате, `openssl s_client`, SSL-конфигурацию и логи веб-сервера. Приложение проверяют через HTTP-коды, access/error logs, backend-процессы, переменные окружения и базу. Если смешивать эти слои, можно перевыпускать сертификат там, где проблема в Django, Node или PHP.
Короткая проверка слоя: сначала TLS handshake и сертификат, затем HTTP-код, затем содержимое страницы. Такой порядок экономит время и не превращает ошибку в угадывание.
Кейс: сайт работал, но TLS отдавал чужое имя
На сервере было несколько доменов. Для нового поддомена сертификат выпустили, файл положили правильно, DNS указывал на нужный IP. В браузере всё равно появлялась ошибка имени. Проверка показала, что Nginx отдаёт default-сертификат, потому что server block для нового поддомена не был подключён к 443 с правильным `server_name`.
После исправления конфигурации и перезагрузки Nginx сертификат стал совпадать с именем. Приложение не меняли: оно работало всё это время. Ошибка находилась в выборе сертификата на TLS-слое. Вывод: когда браузер говорит о несоответствии имени, не нужно сразу трогать код сайта. Сначала проверяют SNI, virtual host и фактический сертификат.
Где заканчивается сайт и начинается транспорт
Имена и процессы
Сайт VPN сервиса может обслуживаться веб-сервером. Домен для VPN сервера ведёт к транспортному узлу. Адрес VPN сервера сверяют с профилем клиента. Сертификат VPN сервера должен загружаться именно процессом подключения, а не только веб-сервером.
TLS и доверие
Сертификат для VPN проверяют по имени и цепочке. Сертификат пользователя VPN имеет отдельную роль в схемах с клиентской аутентификацией. Корневой сертификат VPN устанавливают только из подтверждённого источника. Ошибка сертификата VPN не оправдывает отключение проверки.
Маршруты
VPN и HTTPS не превращают веб-сертификат в транспортный. DNS через VPN проверяют после подключения. Раздельное туннелирование VPN может менять путь отдельных приложений. Корпоративный VPN имеет собственные требования к именам и сертификатам.
Контроль
Профиль VPN сохраняют до обновления. VPN соединение проверяют новой сессией. Проверить VPN соединение нужно на фактическом клиенте, а не только в браузере. Безопасный VPN требует согласованных параметров обеих сторон и актуальной цепочки доверия.
В этой схеме серверная часть — профиль vpn; рядом разобраны vpn подписка и клиентские шаги для vpn для android.
FAQ о TLS
TLS и HTTPS — это одно и то же?
Нет. TLS — криптографический транспортный протокол, а HTTPS — HTTP поверх TLS. Пользователь видит HTTPS, но защищённое соединение строит именно TLS.
Что происходит во время TLS handshake?
Клиент и сервер договариваются о версии протокола, параметрах шифрования, проверяют сертификат и создают ключи для защищённой сессии.
Почему старый клиент может не подключиться?
Он может не поддерживать нужную версию TLS, современные cipher suites, SNI или актуальные корневые сертификаты. В браузере всё работает, а старое приложение падает.
Как понять, какая версия TLS используется?
Проверить через браузерные инструменты, `openssl s_client` или внешнюю диагностику. Важно смотреть не только версию, но и сертификат, SNI и цепочку.
Почему SSL VPN продолжает так называться, если используется TLS?
Это историческое название класса решений, а не инструкция включать устаревший SSL. Реальные версии протокола и алгоритмы нужно смотреть в документации и настройках конкретного сервера и клиента. По одному названию продукта нельзя сделать вывод о защищённости соединения.
Сертификат TLS VPN можно заменить сертификатом любого сайта?
Нет: клиент проверяет предусмотренное имя и доверие к конкретной конфигурации. SSL VPN требует согласованных параметров сервера и клиента. Разберите также VPN и HTTPS, чтобы не принять сертификат страницы кабинета за сертификат транспортного узла. Копирование чужого сертификата не даёт соответствующий приватный ключ.