Что можно и нельзя логировать на сайте VPN-сервиса
В двух словах Логирование на VPN-сайте нельзя отделять от доверия: пользователь сначала оценивает домен и SSL, а затем — прозрачность политики и технических процессов. Сайт VPN-сервиса должен логировать ровно столько,...
4 мая 2026 · 6 мин
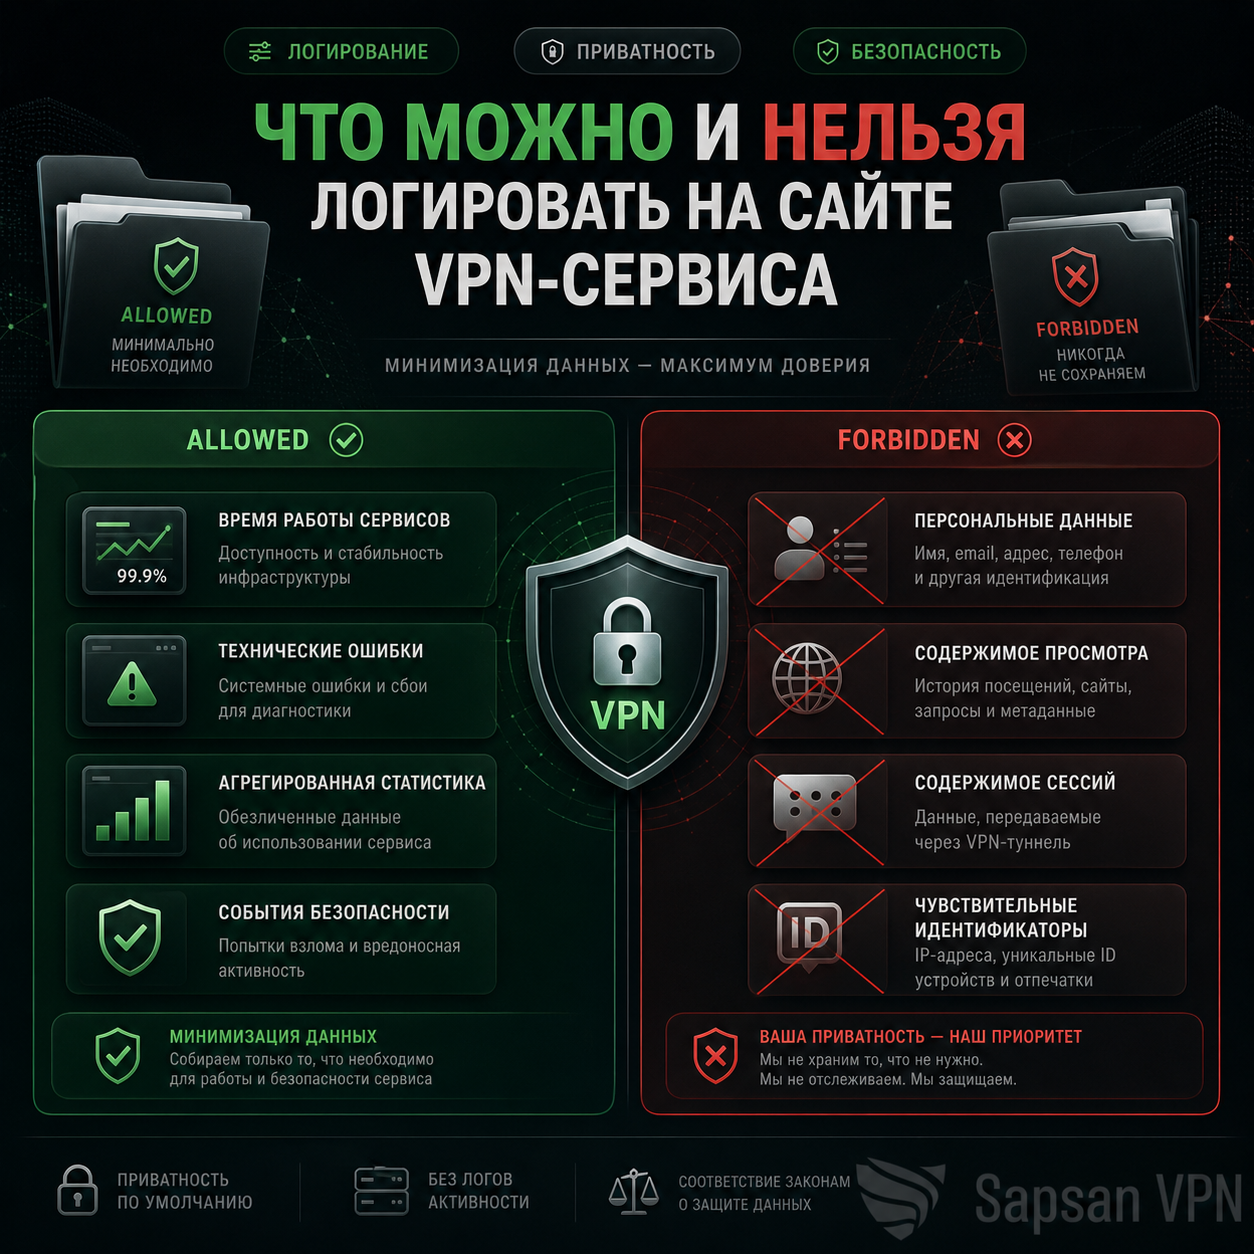
В двух словах
Логирование на VPN-сайте нельзя отделять от доверия: пользователь сначала оценивает домен и SSL, а затем — прозрачность политики и технических процессов.
Сайт VPN-сервиса должен логировать ровно столько, сколько нужно для работы, диагностики и защиты, но не больше. Главная ошибка здесь — собирать всё подряд «на всякий случай», а потом обещать пользователям приватность. Чем чувствительнее проект говорит о безопасности, тем аккуратнее должен быть его собственный веб-контур логирования.
Когда это действительно важно
- если у сайта есть формы, кабинет, help-раздел, support и базовая аналитика;
- если команда хочет понимать ошибки и атаки, не превращая веб-контур в избыточное хранилище данных;
- если вы строите доверие и не хотите, чтобы техническая практика противоречила публичным обещаниям.
Что логировать обычно разумно
Логи VPN-сайта должны помогать поддержке и безопасности, но не собирать лишнее. Граница особенно важна там, где пользователь выбирает приватный VPN и ждёт понятной privacy policy.
На уровне сайта обычно нужны:
- технические события ошибок;
- статусы ответов;
- факты сбоев;
- маршруты проблемных запросов;
- минимум данных для защиты от злоупотреблений;
- сервисная телеметрия, которая помогает понять, почему что-то сломалось.
Полезная мысль простая: логирование должно отвечать на вопрос «что нужно, чтобы поддерживать и защищать сервис», а не на вопрос «что ещё можно собрать».
Для VPN-сайта отдельно важно разделять:
- веб-логи сайта;
- support-логи;
- аналитику;
- служебные события кабинета;
- чувствительные пользовательские действия.
Чем сильнее всё это смешано в один бессистемный поток, тем выше риск и для приватности, и для самой диагностики.
Что лучше не собирать без острой причины
Плохая практика — держать больше данных, чем реально нужно. Это касается:
- лишней детализации пользовательского поведения;
- необязательных идентификаторов;
- сырых данных из форм;
- информации, которую не планируют использовать для поддержки или безопасности, но почему-то сохраняют «вдруг пригодится».
Для сайта VPN-сервиса это особенно чувствительно. Пользователь ожидает не абсолютной пустоты логов, а разумной сдержанности и непротиворечивой модели: сервис собирает ровно то, что нужно для его работы, а не больше.
Где логирование становится лишним
Решения о логах нельзя отделять от того, что HTTPS скрывает и что меняет VPN: сайт, приложение и сетевой слой дают разные типы данных.
Первая ошибка — путать боевое логирование с бесконтрольным накоплением данных. Вторая — не отделять технические логи от продуктовой аналитики. Третья — хранить слишком подробную информацию дольше, чем она реально нужна. Четвёртая — обещать одно на уровне маркетинга и делать другое на уровне веб-контура.
Логи важны. Без них невозможно поддерживать зрелый проект. Но ценность логирования не в объёме, а в качестве и необходимости.
Что проверить руками
Полезный подход к аудиту логов:
- выписать, какие поля пишет веб-сервер;
- отдельно выписать, что собирает аналитика;
- проверить, что действительно нужно для диагностики;
- убрать избыточное;
- определить сроки хранения и обезличивания.
Технически полезно начать хотя бы с просмотра формата access/error logs и ответить: все ли поля здесь действительно нужны.
Таблица: можно, осторожно, не стоит
| Категория | Обычно можно | Осторожно | Лучше не собирать без причины |
|---|---|---|---|
| Технические ошибки | Да | — | — |
| Статусы ответов и health-сигналы | Да | — | — |
| Базовые security-события | Да | — | — |
| Детальные пользовательские данные | — | Да, только если реально нужны | Часто нет |
| Избыточное поведенческое отслеживание | — | Иногда | Часто лучше не делать |
Логи должны совпадать с публичными обещаниями проекта и его технической политикой доверия, иначе доверие ломается уже на уровне практики.
Кейс из практики
Проект собирал слишком подробные веб-логи «на всякий случай», хотя реальная поддержка использовала только малую их часть. Когда команда честно провела аудит, оказалось, что значительная доля данных не помогает ни диагностике, ни безопасности, а только создаёт лишний риск. После сокращения и обезличивания логов система стала и чище, и честнее по отношению к обещаниям сервиса.
Быстрая самопроверка
Задайте по каждому полю логирования три вопроса:
1. зачем это собирается;
2. кто это реально использует;
3. что случится, если это убрать.
Если ответа нет, поле, скорее всего, лишнее.
Лишние логи вредят доверию к сервису
Веб-логи легко разрастаются по инерции: IP, user-agent, referrer, параметры, события кабинета, ошибки, платёжные статусы. Для VPN-сервиса такой подход опасен, потому что обещания приватности должны совпадать с реальной практикой сайта. Логирование нужно строить от задачи: диагностика, безопасность, поддержка, антифрод. Всё, что не используется для понятной цели, должно иметь короткий срок хранения или не собираться вообще.
Проверка логов после релиза
После релиза стоит открыть реальные логи и проверить не только наличие ошибок, но и лишние поля. Нормальный результат — команда видит технические сбои, но не хранит избыточные пользовательские данные без причины. Если в логах оказались токены, полные параметры ссылок, лишние IP-связки или чувствительные события, это нужно исправлять в коде и настройках proxy, а не только в privacy policy.
Как собирать полезную диагностику без лишних пользовательских данных
Разделите журналы сайта и транспорта
Сайт VPN сервиса может хранить события входа и оплаты независимо от сетевого узла. VPN без ведения логов нужно читать в контексте конкретных видов данных и сроков хранения. VPN соединение может порождать технические ошибки, не требующие записи содержимого пользовательского трафика. Политика безопасности VPN должна объяснять эти различия понятным языком.
Секреты не должны попадать в отчёт
Ссылка VPN, профиль VPN и VPN подписка могут содержать идентификаторы доступа и конфигурацию. Сертификат пользователя VPN и соответствующий приватный ключ требуют отдельной защиты. Для разбора ошибки обычно достаточно времени, версии клиента, выбранного узла и сообщения без секретных частей; полную конфигурацию не следует копировать в открытый журнал автоматически.
Минимальная воспроизводимая проверка
Если VPN не подключается, фиксируйте этап отказа, а не весь поток данных. Ошибка сертификата VPN требует сведений об имени и цепочке. DNS через VPN можно проверять на специально выбранном безопасном имени. Проверить VPN соединение полезно одним контрольным запросом, чтобы связать результат с конкретной попыткой и не собирать лишнюю историю пользователя.
Доступ и удаление
Корпоративный VPN может иметь правила организации по диагностике и срокам хранения. Анонимный VPN не означает отсутствие учётной записи, платежей или обращений поддержки. Надежный VPN должен ограничивать доступ сотрудников к журналам. VPN для нескольких устройств требует аккуратного различения устройств без публикации их секретных идентификаторов в общих отчётах.
FAQ
Можно ли вообще не вести логи на сайте VPN-сервиса?
Нет. Без логов сложно поддерживать стабильность и безопасность.
Значит ли логирование автоматически нарушение приватности?
Нет. Вопрос в объёме, необходимости и дисциплине хранения.
Нужно ли отделять аналитику от технических логов?
Да. Это резко упрощает и прозрачность, и контроль.
Доказывает ли пустой журнал сайта, что перед нами безопасный VPN?
Нет. Веб-сайт, платёжный обработчик и узлы подключения могут хранить разные сведения. Важно понимать состав данных, сроки удаления и круг доступа к каждому хранилищу. При этом отсутствие технических журналов само по себе не помогает расследовать сбой и не подтверждает приватность туннеля.
Можно ли записывать URL подписки, чтобы проверить ВПН соединение пользователя?
Полный адрес подписки нередко содержит токен доступа. Для диагностики используйте внутренний идентификатор запроса, время и код ошибки, а секретную часть URL скрывайте. Если ссылка уже попала в доступный посторонним журнал, ограничьтесь не удалением строки: оцените необходимость замены самого токена.
VPN без логов означает отсутствие любых журналов сайта?
Нет. VPN без логов нужно оценивать по конкретным категориям данных, срокам и целям хранения. Страница оплаты, поддержка и транспорт могут иметь разные журналы. Сравните обещания сервиса с тем, что видит провайдер при использовании VPN, и не считайте маркетинговое название подтверждением состава серверных данных.