Чем опасен публичный Wi-Fi и как защитить соединение
Короткий ответ Публичный Wi‑Fi опасен не тем, что в нём «всё обязательно взломают», а тем, что вы заранее не контролируете сеть, через которую идёте. Это значит, что вокруг может быть неаккуратная конфигурация, чужое...
4 мая 2026 · 7 мин
Короткий ответ
Публичный Wi‑Fi опасен не тем, что в нём «всё обязательно взломают», а тем, что вы заранее не контролируете сеть, через которую идёте. Это значит, что вокруг может быть неаккуратная конфигурация, чужое оборудование, перехватывающая страница входа, агрессивный мониторинг или просто плохая защита. HTTPS и VPN заметно снижают риски, но лучше всего работает не одна магическая настройка, а общая дисциплина подключения.
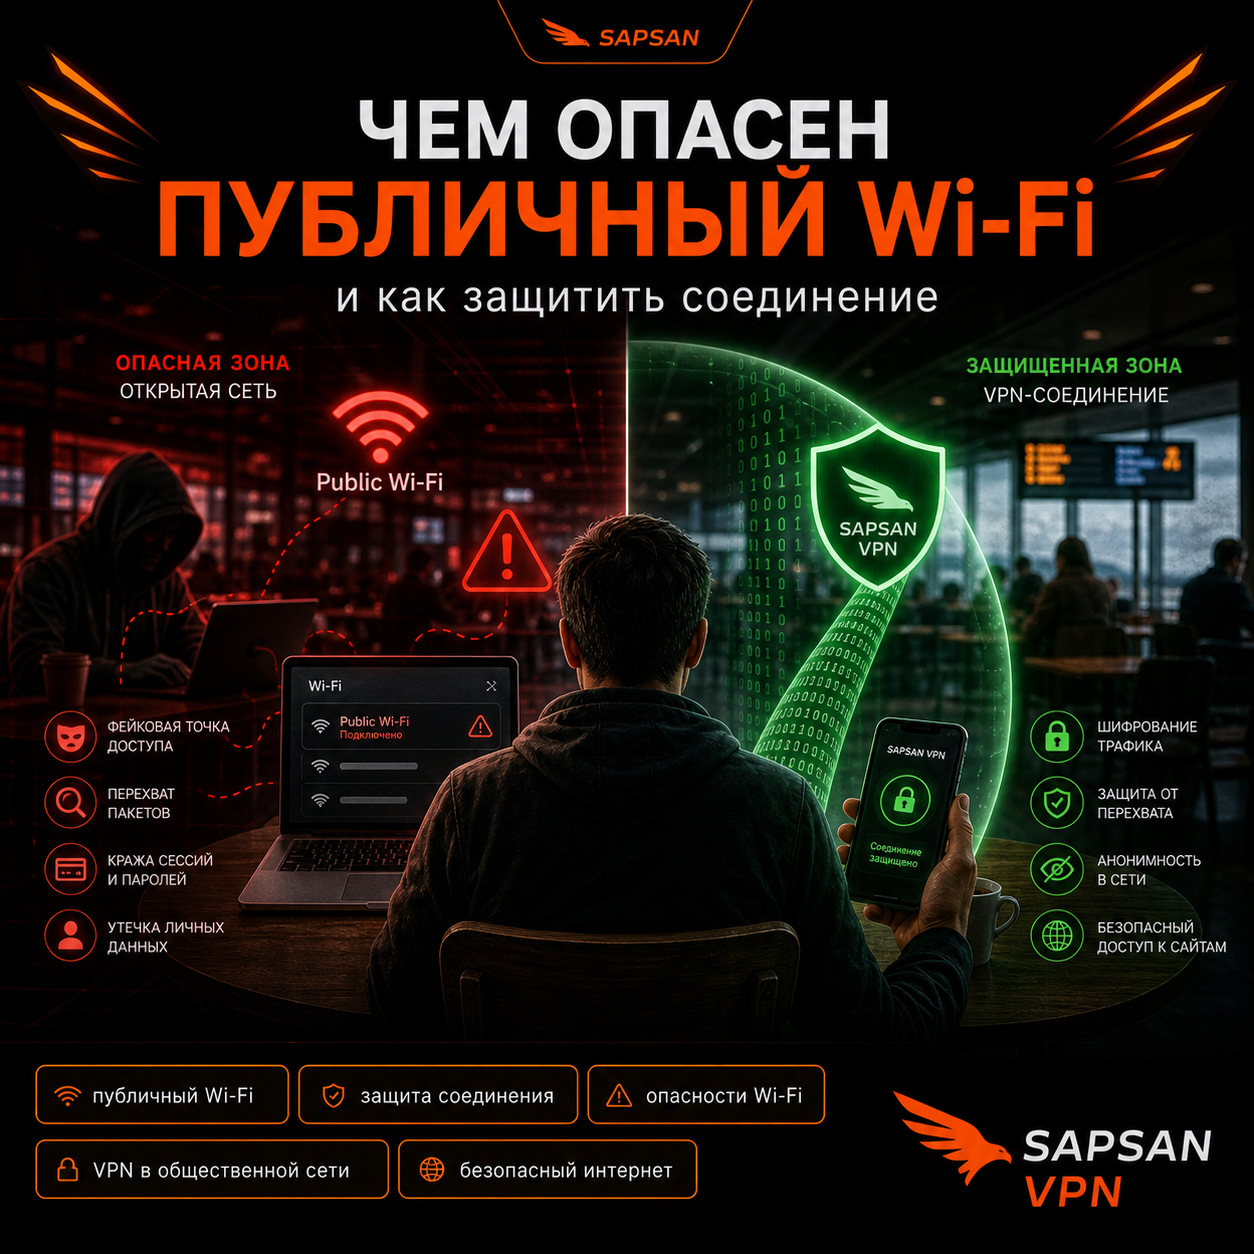
Риски публичного Wi‑Fi становятся понятнее, если заранее разобрать, что скрывает HTTPS и что меняет VPN, а также где заканчиваются возможности DNS и где начинается защита VPN.
Когда это действительно важно
- если вы часто подключаетесь к Wi‑Fi в аэропортах, кафе, отелях и коворкингах;
- если проект или VPN-сайт объясняет пользователям практическую сетевую безопасность;
- если вы хотите показать, где заканчиваются мифы и начинается реальная осторожность.
Почему публичная сеть — это особый риск
Безопасно ли пользоваться Wi‑Fi в кафе, зависит не только от замка HTTPS: в открытой сети важно понимать, что скрывает HTTPS и что меняет VPN в реальном соединении.
Домашняя сеть обычно более предсказуема: вы знаете, кто её настраивал, какой роутер используется и что за устройства в ней живут. Публичный Wi‑Fi устроен иначе. Вы видите только название сети и иногда страницу подключения, но почти ничего не знаете о том, что происходит внутри.
Проблема не обязательно в злонамеренной атаке. Иногда риск создаёт сама архитектура:
- открытая или слабо защищённая сеть;
- навязанные captive portal-страницы;
- устройства в одной среде;
- плохая сегментация;
- наблюдение со стороны самой инфраструктуры сети.
Для пользователя это означает, что доверять такой среде «по умолчанию» не стоит. Даже если вы просто открываете сайт, лучше исходить из мысли, что сеть небезопасна и требует дополнительных слоёв защиты.
Что реально помогает
Proxy в такой ситуации закрывает только часть задач; если выбирать между proxy и VPN для публичной сети, лучше сначала понять, чем VPN отличается от прокси на уровне маршрута и приложений.
В публичной сети VPN-сервис оценивают по стабильности, поведению DNS и отсутствию утечек, а не только по красивому переключателю в приложении.
Первый обязательный слой — HTTPS. Он защищает содержимое веб-обмена и не даёт сети по пути легко читать формы, логины и содержимое страниц.
Второй слой — VPN. Он особенно полезен в публичной сети, потому что скрывает трафик от локальной инфраструктуры Wi‑Fi и выводит соединение в защищённый туннель.
Третий слой — аккуратность пользователя:
- не вводить чувствительные данные на странных страницах;
- не доверять неожиданным всплывающим окнам «войдите ещё раз»;
- не путать captive portal для доступа в сеть с авторизацией на самом сервисе;
- по возможности избегать лишней активности в сомнительной сети.
Где чаще всего теряют осторожность
Первая ошибка — подключаются к сети только по названию, не проверяя, это ли действительно нужная точка. Вторая — считают, что если «ничего важного не делаю», защита не нужна. Третья — вводят логины и пароли на страницах, которые на самом деле относятся не к сайту, а к самой сетевой инфраструктуре. Четвёртая — не замечают, что сайт, который они открыли, работает без нормального HTTPS.
Если у пользователя подключён VPN, это уже очень сильное снижение риска. Но и в этом случае не стоит отключать здравый смысл: странные запросы, неожиданные редиректы и подозрительные страницы всё равно требуют внимания.
Что проверить руками
Простейший набор самопроверки в публичной сети:
```bash
curl -I https://example.com
curl ifconfig.me
```
Что смотреть:
- сайт действительно открывается по HTTPS;
- внешний IP соответствует ожидаемой схеме;
- если включён VPN, внешний адрес и маршрут меняются предсказуемо.
Таблица: что делать, а что нет
| Действие | Когда использовать | Когда лучше не делать |
|---|---|---|
| Открывать сайты только по HTTPS | Всегда | Не вводить чувствительные данные на незашифрованных страницах |
| Включать VPN в публичной сети | Когда нужна приватность и безопасный маршрут | Не рассчитывать, что одна сеть «и так нормальная» |
| Проходить captive portal осторожно | Когда это нужно для доступа в сеть | Не путать её с формой входа на сам сайт |
| Выполнять чувствительные операции без проверки | Никогда | Особенно в незнакомой сети |
Подключение нельзя считать проверенным, пока не ясно, не утекают ли DNS-запросы и WebRTC-данные мимо VPN. Публичный Wi‑Fi часто показывает такие слабые места быстрее домашней сети.
Типичная ситуация
Пользователь подключился к Wi‑Fi в аэропорту и решил быстро войти в кабинет сервиса. Сайт открылся, но перед этим сеть показала промежуточную страницу авторизации. Если не понимать, что captive portal — это часть сети, а не часть самого сервиса, легко запутаться и отдать данные не туда, куда собирался. После короткой проверки HTTPS и включения VPN риск для такого сценария заметно падает.
Быстрая самопроверка
Перед использованием публичной сети задайте себе четыре вопроса:
1. я уверен, что это правильная сеть;
2. сайт, на который я захожу, действительно работает по HTTPS;
3. у меня включён VPN или другой ожидаемый защитный слой;
4. я понимаю, что именно является страницей сети, а что — страницей сервиса.
Если хотя бы один пункт вызывает сомнение, лучше сделать паузу и проверить всё ещё раз.
Название Wi‑Fi-сети не делает её безопасной
В публичном Wi‑Fi опасность часто маскируется бытовым доверием: сеть называется как кафе, отель или аэропорт, значит кажется нормальной. Но имя сети ничего не говорит о её настройках, соседних клиентах, перехвате DNS или навязанных страницах авторизации. В такой среде важно не только включить VPN, но и отключить автоматическое подключение к знакомым сетям, проверить HTTPS на важных сайтах и не вводить чувствительные данные на странных captive portal.
Как пользоваться незнакомой сетью с понятными ограничениями
Сначала проверьте саму сеть
VPN для путешествий полезно настроить заранее, пока доступен обычный интернет. VPN для телефона и VPN для ноутбука проверяйте отдельно. VPN через WiFi может не подключиться до прохождения страницы входа точки доступа. Не устанавливайте неизвестные сертификаты и приложения по предложению случайной страницы, выдающей себя за условие доступа.
Что остаётся обязанностью пользователя
VPN и HTTPS не заменяют проверку адреса сайта. VPN для банковских операций не защищает от добровольной передачи кода подтверждения мошеннику. Безопасный VPN не делает безопасной поддельную страницу. VPN без логов не означает, что сайт, в который вы вошли, перестал видеть аккаунт и действия внутри него.
Какие приложения используют туннель
Браузерный VPN может оставить мессенджер вне своего маршрута. Раздельное туннелирование VPN требует осознанных исключений. DNS через VPN проверяют отдельно от обычного веб-трафика. Kill switch VPN может предотвратить нежелательный прямой выход при обрыве, если это поддержано и правильно настроено; его поведение следует проверить до важной работы.
Переход на другую сеть
VPN постоянно переподключается при слабом сигнале — повод сохранить время обрывов и сравнить устойчивую сеть. Раздача VPN с телефона не гарантирует туннель на принимающем устройстве. Проверить VPN соединение следует после смены сети. Проверка утечки ВПН полезна при известной ожидаемой схеме, но не даёт основания считать любую публичную точку полностью доверенной.
FAQ
Публичный Wi‑Fi всегда опасен?
Не обязательно одинаково опасен, но всегда менее предсказуем, чем сеть, которую вы контролируете сами.
Если сайт на HTTPS, VPN уже не нужен?
HTTPS защищает веб-содержимое, но VPN даёт дополнительную приватность и защиту маршрута.
Можно ли пользоваться публичным Wi‑Fi безопасно?
Да, если сочетать HTTPS, VPN и элементарную осторожность.
Когда включать безопасный ВПН в сети гостиницы — до страницы входа или после?
Сначала подключитесь к Wi-Fi и пройдите штатную страницу доступа, не вводя на ней пароль от VPN-сервиса или почты. Затем включите туннель и проверьте обычный HTTPS-сайт. Если приложение блокирует сеть до подключения, используйте предусмотренный им режим для страницы входа, а не отключайте защиту на постоянной основе.
Защитит ли VPN соединение от поддельной точки Wi-Fi?
Оно ограничит видимость трафика для промежуточной сети, если действительно установлено и нужные приложения идут через туннель. Но VPN не подтверждает название точки и не защищает от добровольной отправки пароля мошеннику. Не устанавливайте предложенные сетью корневые сертификаты ради доступа в интернет.
Достаточно ли включить безопасный ВПН перед оплатой в гостинице?
Безопасный ВПН не исправляет поддельную страницу входа в сеть или магазин. Уточните, что видит провайдер при использовании VPN и не игнорируйте предупреждение браузера о сертификате. Если сеть требует авторизации, сначала разделите DNS и VPN в диагностике: отсутствие обычного доступа может мешать созданию туннеля.