CDN, WAF и reverse proxy: как защитить VPN-сайт
В двух словах CDN, WAF и reverse proxy не заменяют доменную основу: перед ними проверяют доверие к домену и SSL и базовую готовность сайта к запуску. CDN, WAF и reverse proxy — это не три одинаковых слова про...
4 мая 2026 · 7 мин
В двух словах
CDN, WAF и reverse proxy не заменяют доменную основу: перед ними проверяют доверие к домену и SSL и базовую готовность сайта к запуску.
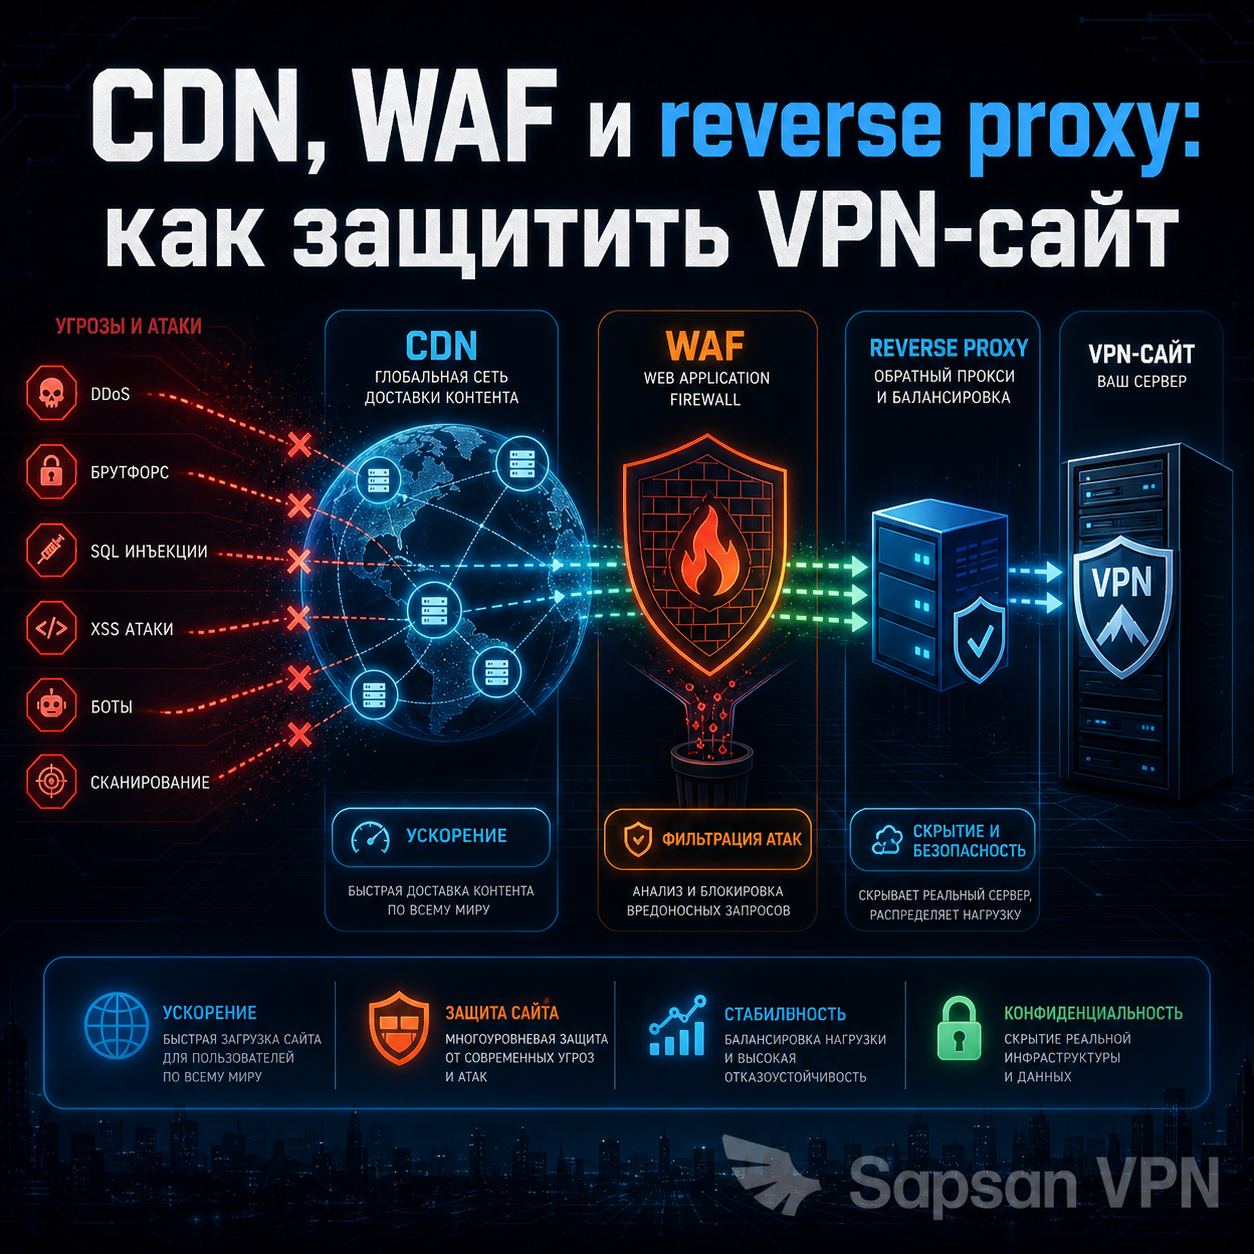
CDN, WAF и reverse proxy — это не три одинаковых слова про «безопасность и ускорение», а три разных инструмента. CDN помогает с доставкой контента и устойчивостью на краю сети. WAF фильтрует и ограничивает часть веб-угроз. Reverse proxy управляет входящим трафиком и часто становится центральной точкой маршрутизации, SSL и правил доступа. Для VPN-сайта это сильный набор, если использовать его осознанно, а не как набор случайных галочек.
Когда это актуально
- если у сайта уже есть трафик, кабинет, help-раздел или support-контур;
- если вы хотите усилить публичный периметр сайта, а не только «поднять страницу»;
- если важно сочетать доступность, контроль и базовую веб-защиту.
Что даёт CDN
CDN, WAF и reverse proxy должны вписываться в уже выбранную инфраструктуру: иначе они маскируют проблему, которую проще решить на уровне DNS-провайдера и хостинга.
CDN выносит часть доставки контента ближе к пользователю и может улучшать доступность, кэширование и общую устойчивость сайта на публичном контуре. Для VPN-проекта это полезно прежде всего для маркетинговых и контентных частей: главная, блог, help, документация, статические ресурсы.
Но CDN — не универсальный ответ на всё. Если кабинет, API или чувствительные маршруты требуют более аккуратного и индивидуального поведения, с ними нужно работать отдельно, а не просто надеяться на «ускорение на краю».
Что даёт WAF
WAF помогает фильтровать часть подозрительных HTTP-запросов и уменьшать банальный веб-шум. Он особенно полезен там, где публичный сайт регулярно сталкивается с нежелательной активностью: сканированием, грубыми атаками, всплесками мусорного трафика.
Важно не ждать от WAF чудес. Он не заменяет безопасную разработку, нормальный reverse proxy, корректный TLS и чистую логику приложения. Но как внешний фильтр он может быть очень полезен.
Что даёт reverse proxy
Reverse proxy — это уже архитектурный инструмент. Через него часто проходят:
- TLS и сертификаты;
- маршрутизация по хостам и путям;
- ограничения доступа;
- проксирование в нужные сервисы;
- правила логирования и фильтрации.
Для VPN-сайта reverse proxy часто становится сердцем публичного веб-контура: через него проходят и главная, и кабинет, и часть сервисной логики. Именно поэтому его стоит воспринимать не как «ещё одну прослойку», а как осознанную точку управления.
Где защитный стек собирают вслепую
CDN и WAF работают убедительно только внутри общей доверительной картины: как часть технического доверия к VPN-сайту, а не как отдельные инструменты ради галочки.
У Sapsan VPN сайт должен выглядеть устойчиво не только на главной: защитный стек проверяют вместе с SSL, формами поддержки, редиректами и мониторингом.
Первая ошибка — считать, что CDN, WAF и reverse proxy можно «накидать сверху», не разбираясь в структуре проекта. Вторая — включать агрессивные фильтры WAF без понимания, как это скажется на кабинете, API и формах. Третья — использовать reverse proxy, но не иметь ясной схемы хостов, сертификатов и маршрутов.
Для VPN-сервиса особенно опасна несогласованность: маркетинговый сайт защищён одним образом, кабинет живёт по другому, а API идёт по третьему контуру. Пользователь видит это как нестабильность, даже если внутри кажется, что «всё настроено».
Практический блок
Базовый контроль публичного контура:
```bash
curl -I https://example.com
curl -I https://app.example.com
```
Что смотреть:
- есть ли ожидаемые заголовки и HTTPS;
- не ломаются ли ключевые маршруты;
- одинаково ли предсказуемо ведут себя сайт и кабинет;
- не конфликтуют ли WAF/CDN-правила с реальным трафиком.
Таблица: когда применять что
| Инструмент | Когда использовать | Когда лучше не делать |
|---|---|---|
| CDN | Для статических и контентных частей публичного сайта | Когда ждут, что он заменит архитектуру приложения |
| WAF | Для снижения банального веб-шума и фильтрации части угроз | Когда правила включают без понимания влияния на кабинет и API |
| Reverse proxy | Когда нужен единый управляемый входной слой | Когда инфраструктура и доменная схема ещё совсем не описаны |
Мини-кейс
У проекта был аккуратный сайт, но публичный периметр жил неровно: главная обслуживалась одной логикой, кабинет — другой, а часть защитных правил ставилась точечно и бессистемно. После того как сайт выровняли через понятный reverse proxy, добавили умеренный WAF и отделили контентную часть под CDN-контур, система стала заметно предсказуемее и в эксплуатации, и в пользовательском восприятии.
Проверка перед включением
Ответьте на четыре вопроса:
1. где у вас главный входной слой;
2. что именно отдаёт CDN;
3. какие правила WAF реально нужны, а какие декоративны;
4. понимаете ли вы маршрут пользователя от главной до кабинета.
Если нет ясной схемы, защитный стек пока выглядит красивее, чем работает.
Сбой защитного стека не всегда лежит в правилах WAF: фактическую конфигурацию стоит сверить с публичной технической политикой доверия.
Прокси не должен раскрывать origin
CDN и reverse proxy меняют путь запроса. После включения проксирования сервер может видеть IP узла CDN вместо адреса пользователя, кэш может отдавать старую версию страницы, а WAF — блокировать легитимный сценарий. Это не повод отказываться от защитного слоя, но его нельзя включать вслепую. Нужно заранее настроить доверенные заголовки, правила кэша, исключения для кабинета и логику получения реального IP.
Как поставить веб-защиту, не изменив работу транспорта
Разделите типы трафика
VPN и HTTPS могут использовать разные протоколы и точки входа. Домен для VPN сервера нельзя автоматически направить через любую веб-прокси-службу. Адрес VPN сервера должен оставаться совместимым с клиентом. Поддомены VPN полезно разделять по назначению: кабинет, API, выдача подписки и транспортный узел требуют разных правил.
Заголовки и секретные ссылки
VPN подписка должна выдаваться с правильным контролем доступа и без непредусмотренного общего кеширования. Ссылка VPN может содержать токен, который не должен попадать в открытые журналы. Профиль VPN также может содержать чувствительные данные. Политика безопасности VPN должна учитывать посредников, которые видят запросы, их адреса и служебные заголовки.
DNS и TLS по всей цепочке
DNS для VPN сверяйте с выбранным режимом проксирования каждого имени. Сертификат для VPN и сертификат VPN сервера проверяются по своей схеме доверия. Ошибка сертификата VPN после изменения может означать обращение к неподходящему промежуточному узлу. Успешный HTTPS на краю CDN не подтверждает корректность другого транспортного порта.
Проверка правил защиты
VPN соединение тестируют отдельно от веб-форм и API. Проверить VPN соединение стоит обычным поддерживаемым клиентом. Корпоративный VPN может требовать собственные исключения и ограничения, которые нельзя переносить из правил публичного сайта. Надежный VPN предполагает наблюдение за ошибками и точечный откат новых правил, а не отключение защиты целиком при первой жалобе.
Для публичной части важно проверить vpn сайт с теми же DNS, сертификатами и правилами доступа, что указаны в схеме.
FAQ
CDN — это уже защита?
Частично может помогать, но его основная роль шире и не сводится к безопасности.
WAF нужен любому сайту?
Не обязательно одинаково, но для публичного VPN-сайта он часто полезен как внешний фильтр.
Reverse proxy обязателен?
Не как догма, но для зрелой структуры сайта и кабинета он обычно очень удобен.
Можно ли пропустить SSL VPN через тот же CDN, что и сайт?
Только если провайдер CDN явно поддерживает нужный протокол и режим проксирования. Обычный веб-прокси не является универсальным переносчиком VPN-трафика. Отдельно проверьте поддержку длительных соединений, нужных портов и ограничений доступа, прежде чем менять DNS рабочего узла.
Почему WAF блокирует обновление подписки, хотя VPN соединение работает?
Клиент получает подписку отдельным HTTP-запросом. Правило защиты или проверка с JavaScript может мешать ему, хотя узел туннеля доступен. Проверьте статус и журнал именно этого запроса, скрыв секретную часть URL. Исправляйте точечное правило для нужного маршрута, а не отключайте защиту всего сайта.
CDN перед сайтом ускорит VPN соединение в приложении?
CDN может обслуживать веб-контент, но не обязан пропускать используемый транспорт туннеля. VPN соединение и кабинет проверяйте отдельно. Вопрос, какой VPN надежный, не решается наличием CDN. Для запуска сайт VPN сервиса должен пройти свои проверки, а клиент — свои, включая выдачу и обновление профиля.