Wildcard-поддомен и звёздочка в DNS-записи: где риск
Звёздочка отвечает за имена, которых нет Wildcard DNS позволяет задать общий ответ для поддоменов, у которых нет более точной записи. Например, `*.example.com` может вести на один сервер. Это удобно для временных...
4 мая 2026 · 6 мин
Звёздочка отвечает за имена, которых нет
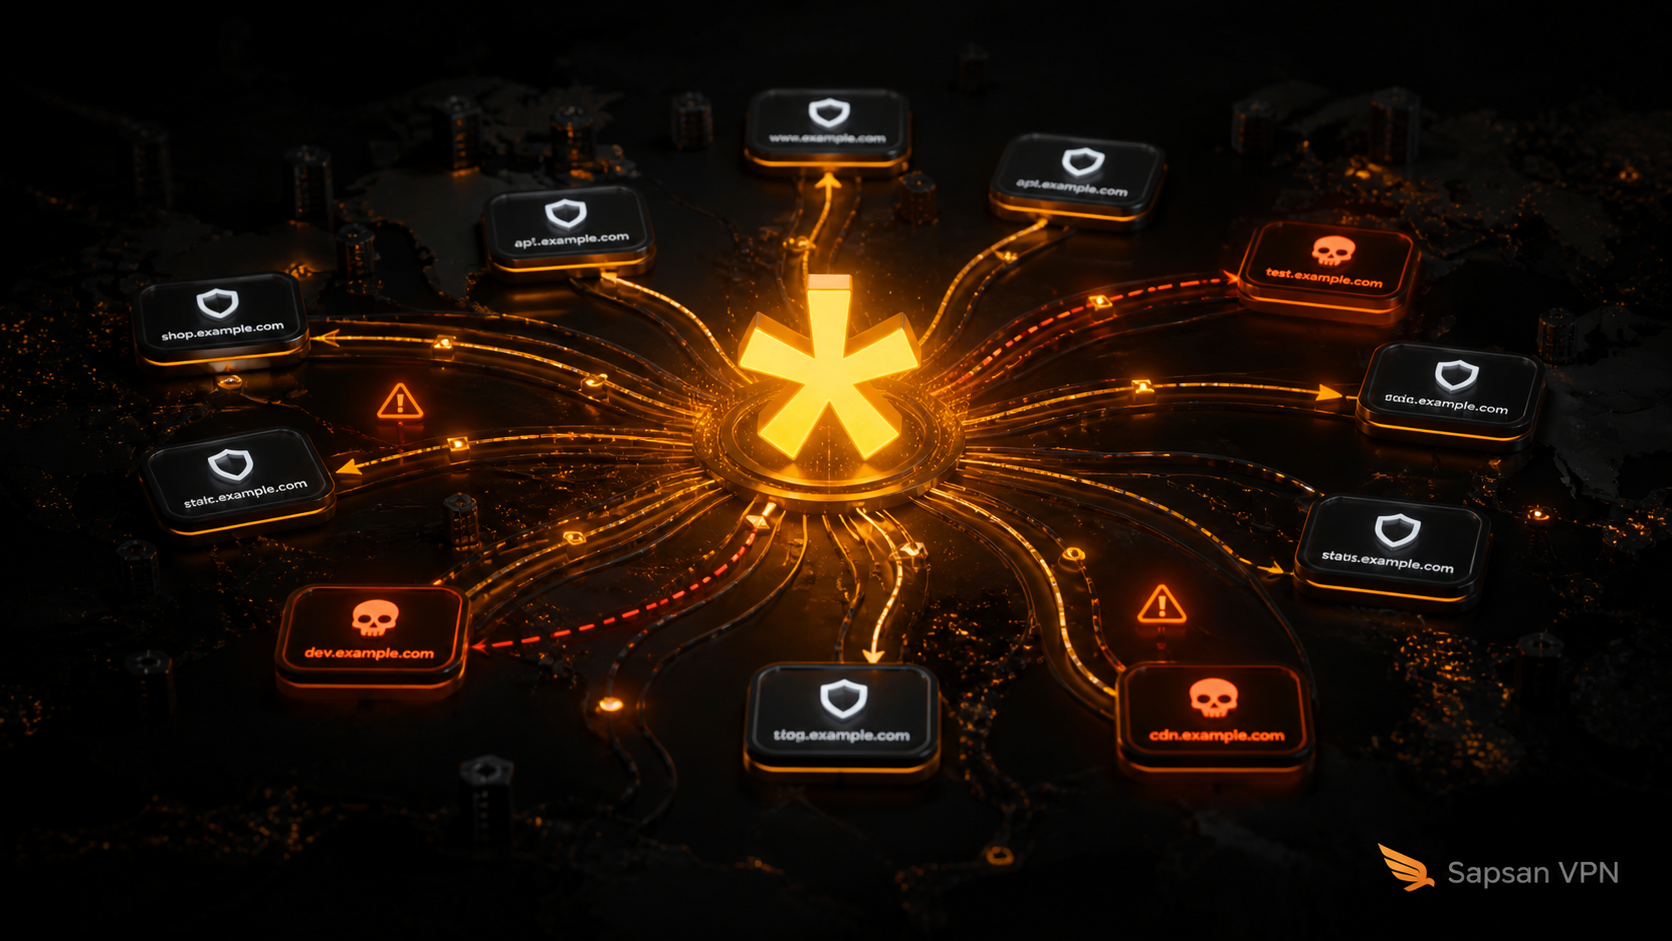
Wildcard DNS позволяет задать общий ответ для поддоменов, у которых нет более точной записи. Например, `*.example.com` может вести на один сервер. Это удобно для временных окружений, пользовательских поддоменов, preview-сборок или SaaS-платформ. Но wildcard также может замаскировать ошибку: случайное имя открывается, хотя такого сервиса не должно существовать.
Главная опасность не в самой звёздочке, а в том, что она стирает границу между разрешёнными и случайными именами. Если любое слово перед доменом ведёт на приложение, команда перестаёт видеть опечатки, забытые стенды и нежелательные маршруты. Базовые риски уже разобраны в старой статье про wildcard DNS и поддомены, а здесь фокус на конкретной звёздочке в зоне.
Когда wildcard полезен
Wildcard оправдан, когда имена действительно создаются динамически: preview-окружения, временные стенды, пользовательские пространства, тестовые домены. Но даже тогда приложение должно понимать, какие имена допустимы. DNS может отдать общий IP, но приложение не обязано принимать любой Host.
Правильная схема выглядит так: wildcard ведёт на входной сервер, а сервер проверяет имя по списку разрешённых арендаторов, проектов или окружений. Если имя неизвестно, пользователь должен получить понятную ошибку, а не рабочее приложение. Это особенно важно рядом с кабинетом, API и cookies. Если wildcard связан с API, стоит сначала продумать границы поддоменов для кабинета и API.
Где wildcard становится риском
Риск появляется в нескольких местах. Во-первых, wildcard может открыть случайные поддомены, которые попадут в индекс, логи или аналитику. Во-вторых, он усложняет SSL: сертификат должен покрывать нужные имена, но не должен создавать иллюзию, что весь набор поддоменов безопасен. В-третьих, wildcard может запутать мониторинг — любой поддомен отвечает 200, хотя реальные сервисы сломаны.
Отдельная проблема — cookies. Если приложение выставляет cookies слишком широко, случайный поддомен может оказаться ближе к пользовательской сессии, чем должен. Поэтому wildcard нельзя рассматривать отдельно от заголовков, доменных атрибутов cookies и правил маршрутизации.
Проверка wildcard перед включением
Перед включением wildcard полезно пройти такой список:
1. какие имена должны существовать;
2. какие имена должны возвращать ошибку;
3. какой сервер принимает wildcard-запросы;
4. проверяет ли приложение Host;
5. покрывает ли SSL только нужную схему;
6. как мониторинг отличает реальный сервис от случайного имени;
7. что происходит с cookies на неизвестном поддомене.
Если нужен HTTPS для большого набора поддоменов, отдельно сравнивают DNS и сертификат. Wildcard DNS не означает, что HTTPS автоматически корректен для всех имён. Для сертификатов есть отдельная логика, разобранная в материале про wildcard SSL и multi-domain SSL.
Кейс: опечатка стала рабочим адресом
В проекте использовали wildcard для preview-окружений. Разработчик ошибся в имени поддомена, но адрес всё равно открыл приложение. Ошибка попала в документацию, и часть тестировщиков начала ходить по неправильному URL. Мониторинг не заметил проблему, потому что wildcard отдавал 200.
Решение было не в отключении wildcard, а в проверке Host на стороне приложения. Неизвестные имена начали возвращать отдельную страницу ошибки, а допустимые preview-имена стали создаваться через список. После этого wildcard остался удобным инструментом, но перестал принимать любую опечатку как норму.
Контроль неизвестных имён
- список допустимых поддоменов известен;
- неизвестные имена не открывают рабочее приложение;
- SSL покрывает нужные имена;
- cookies не распространяются лишне широко;
- мониторинг проверяет конкретные сервисы, а не случайную звёздочку;
- в логах видно обращения к неизвестным поддоменам.
Что делать с неизвестными поддоменами
У wildcard обязательно должен быть ответ на вопрос: что происходит с именем, которого нет в списке проекта. Без этого любое случайное слово становится потенциальным адресом приложения. Хорошая практика — возвращать отдельную страницу или технический ответ для неизвестного Host, логировать такие обращения и не создавать полноценную пользовательскую сессию на случайном имени. Это помогает обнаружить опечатки, сканирование и забытые ссылки.
Если wildcard нужен для preview-окружений, лучше выдавать имена из системы сборки, а не позволять открываться любому варианту. В документации стоит отделить постоянные поддомены от временных. Тогда wildcard остаётся инструментом разработки, а не способом спрятать отсутствие учёта.
Как безопасно использовать wildcard в DNS
Где wildcard создаёт риск
Домен VPN с wildcard отвечает и для имён, которые не описаны явно. Поддомены VPN поэтому перечисляют по назначению. Сайт VPN сервиса должен отклонять неизвестные виртуальные хосты. Домен для VPN сервера задают явно, а не полагаются на случайное совпадение.
TLS не наследуется автоматически
Сертификат для VPN и сертификат VPN сервера должны покрывать имя клиента. Ошибка сертификата VPN не исправляется одной DNS-записью. VPN и HTTPS используют разные точки проверки, поэтому сертификат веб-сайта не становится сертификатом транспортного узла.
Профили и подписки
Профиль VPN строят из подтверждённого адреса. VPN подписка может использовать отдельный API. Ссылка VPN не должна публиковаться при проверке wildcard. Адрес VPN сервера сверяют с рабочей конфигурацией, а не с тем, что имя просто разрешилось.
Контроль
DNS для ВПН проверяют у действующего резолвера. VPN соединение тестируют через штатный профиль. Проверить VPN соединение нужно после изменения явной записи. Безопасный VPN предполагает закрытый доступ к неизвестным именам и понятный план возврата.
В этой схеме серверная часть — vpn сервер; рядом разобраны vpn подписка и клиентские шаги для профиль vpn и vpn для android и vpn для windows.
FAQ о wildcard-поддоменах
Wildcard DNS создаёт поддомены автоматически?
Нет. Он отдаёт общий DNS-ответ для имён без точной записи. Сам сервис должен решить, принимать такое имя или нет.
Можно ли использовать wildcard для кабинета и API?
Лучше не смешивать роли. Для кабинета и API обычно безопаснее явные поддомены и отдельные правила.
Нужен ли wildcard SSL вместе с wildcard DNS?
Только если эти поддомены должны открываться по HTTPS. DNS и сертификат решают разные задачи.
Как понять, что wildcard слишком широкий?
Если случайные имена открывают приложение, мониторинг не различает реальные сервисы, а команда не может назвать допустимые поддомены — wildcard стоит ограничить.
Подходит ли wildcard-запись, если каждый домен VPN должен вести на свой сервер?
Одна запись со звёздочкой не распределяет узлы по назначению автоматически. Для известных имён задайте явные адреса и проверьте поведение неизвестного имени. Убедитесь, что случайный поддомен не открывает кабинет или служебную страницу, которую вы не собирались публиковать.
Звёздочка в DNS покроет все поддомены VPN и сертификаты?
Wildcard-запись влияет на ответы DNS, но не определяет область действия TLS-сертификата. Сначала проверьте, как DNS для VPN обрабатывает нужное имя. Затем выберите сертификат для VPN с подходящим набором имён и назначением: рабочий DNS-ответ не гарантирует успешную проверку TLS.
Источники
- RFC 4592: The Role of Wildcards in the Domain Name System
- Cloudflare DNS records
- Let’s Encrypt: Wildcard Certificates
- OWASP Session Management Cheat Sheet
---