OCSP: что это и почему проверка сертификата бывает неполной
Срок действия не отвечает на вопрос об отзыве Сертификат может быть не истёкшим и подходить домену, но это ещё не полная проверка доверия. Существует отдельный вопрос: не был ли сертификат отозван центром сертификации....
30 мая 2026 · 6 мин
Срок действия не отвечает на вопрос об отзыве
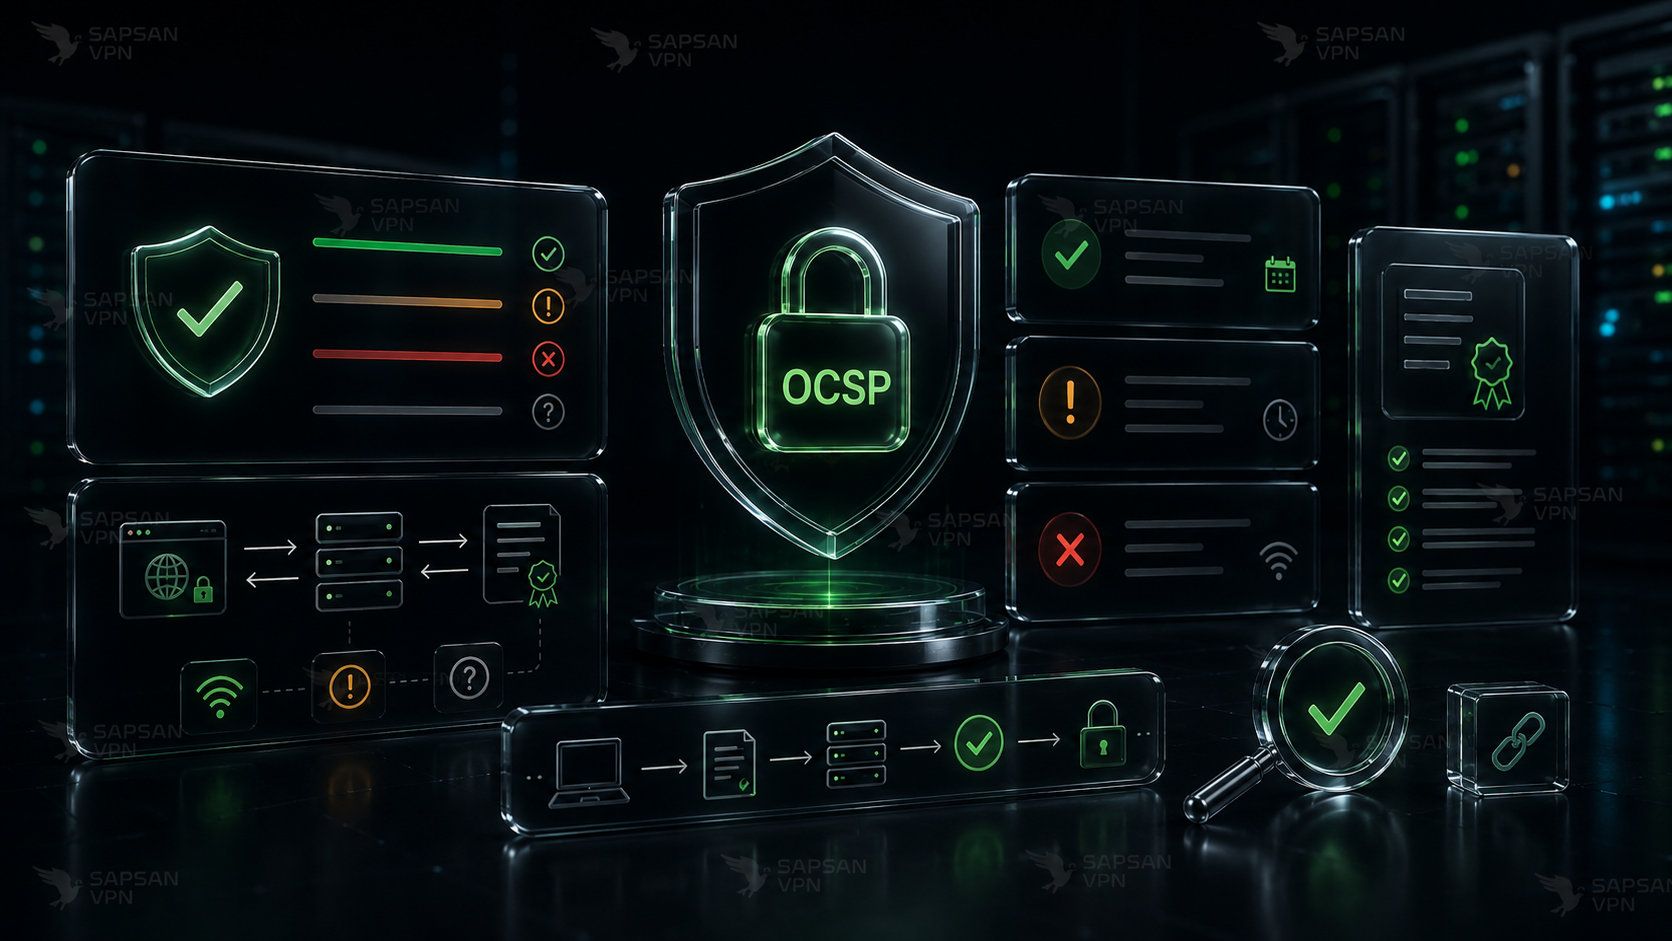
Сертификат может быть не истёкшим и подходить домену, но это ещё не полная проверка доверия. Существует отдельный вопрос: не был ли сертификат отозван центром сертификации. OCSP помогает клиенту узнать статус сертификата: good, revoked или unknown. Поэтому проверка только даты и имени не всегда достаточна.
На практике многие пользователи никогда не видят слово OCSP. Браузер решает часть вопросов сам, сервер может отдавать OCSP stapling, а часть ошибок скрывается за общими сообщениями о безопасности. Но для владельца сайта OCSP важен как слой доверия к сертификату. Если цепочка, срок и имя выглядят правильно, а часть клиентов всё равно жалуется, статус отзыва и stapling стоит проверить отдельно.
Базовую ручную проверку сертификата удобно начать со статьи как проверить SSL-сертификат сайта без лишних сервисов. OCSP — следующий уровень после SAN, срока и цепочки.
Как работает OCSP и чем отличается stapling
При обычной OCSP-проверке клиент может обращаться к OCSP responder центра сертификации и спрашивать статус конкретного сертификата. Это добавляет внешний запрос и зависит от доступности responder. OCSP stapling переносит часть работы на сервер: сервер заранее получает ответ и прикладывает его к TLS-рукопожатию. Клиенту не нужно отдельно идти к центру сертификации.
Stapling уменьшает задержку и улучшает приватность, но его тоже нужно настроить корректно. Сервер должен иметь доступ к OCSP responder, обновлять ответ и отдавать его клиенту. Если stapling отсутствует, это не всегда авария, но для строгих политик и некоторых окружений может быть важным сигналом.
Старый материал OCSP, цепочка сертификатов и ошибки SSL полезен для общей картины: OCSP редко живёт отдельно от цепочки, intermediate и поведения браузеров.
Почему проверка бывает неполной
Проверка бывает неполной, когда смотрят только «замок» и срок. Браузер может доверять сертификату в текущем окружении, но другой клиент будет строже. Сервер может отдавать корректный leaf-сертификат, но не отдавать intermediate. OCSP responder может быть временно недоступен. Stapling может быть выключен. В итоге один пользователь заходит, другой получает предупреждение, а владелец видит «у меня всё открывается».
Неполная проверка часто возникает после автоматического продления. Certbot обновил сертификат, Nginx отдал новый leaf, но stapling или chain file остались в старой логике. Или владелец сменил центр сертификации, но не проверил, как сервер отдаёт новую цепочку. Поэтому после крупных изменений нужно смотреть весь набор: имя, срок, issuer, chain, OCSP и внешний ответ сервера.
В практической эксплуатации это пересекается с темой Certbot: как проверить сертификат и не пропустить сбой. Автоматизация хороша только тогда, когда после неё есть контроль фактического результата.
Где OCSP проверять вручную, а где доверять браузеру
Сначала убедитесь, что базовый сертификат исправен: имя, срок, цепочка и SNI. Затем посмотрите, есть ли OCSP URI в сертификате. После этого проверьте, отдаёт ли сервер stapled response. В `openssl s_client` для этого используют параметры, позволяющие запросить OCSP status. В выводе важно не одно слово, а вся картина: есть ли ответ, свежий ли он, к какому сертификату относится.
Не стоит превращать OCSP в единственный критерий качества HTTPS. Если сайт отдаёт неверный сертификат, OCSP уже вторичен. Если chain неполная, сначала чинят её. Если срок истёк, вопрос отзыва не нужен. OCSP добавляет слой проверки, но не заменяет базовую конфигурацию.
При выборе сертификата и доменной политики стоит помнить о статье SSL-сертификат для домена: как выбрать и что проверить. Статус отзыва важен только для того сертификата, который действительно подходит домену и отдаётся пользователю.
Кейс: сертификат был валиден, но проверка доверия расходилась
После обновления сертификата владелец проверил срок и SAN: всё совпадало. На современных браузерах сайт открывался. Но один корпоративный клиент сообщил об ошибке проверки сертификата. Ручная диагностика показала, что сервер не отдаёт OCSP stapling, а корпоративная среда проверяет статус строже и нестабильно достаёт responder из своей сети.
Сервер настроили на корректный stapling, проверили цепочку и обновление ответа. После этого проблема у клиента исчезла. Сертификат не перевыпускали: ошибка была не в имени и не в сроке. Вывод: OCSP редко нужен для первого взгляда, но он важен, когда базовая проверка зелёная, а доверие у части клиентов всё равно расходится.
Как трактовать неполную проверку OCSP
OCSP не заменяет цепочку
Сертификат VPN сервера проверяют по сроку, имени и цепочке независимо от ответа OCSP. Сертификат для VPN может иметь другую политику статуса. SSL VPN требует согласованных настроек клиента и сервера. Ошибка сертификата VPN не исчезает от одного положительного ответа статуса.
Узлы и имена
Домен для VPN сервера сверяют с профилем. DNS для VPN должен направлять имя на ожидаемый узел. Сайт VPN сервиса может использовать другой сертификат. Адрес VPN сервера проверяют в реальном соединении, сохраняя ожидаемое имя для TLS.
Устройства
VPN для Android, VPN для iPhone и VPN для Windows могут иметь разные настройки проверки статуса. Корневой сертификат VPN и промежуточные сертификаты получают только из подтверждённого источника. Профиль VPN сохраняют до изменений. Не добавляйте неизвестный корень ради обхода предупреждения.
Результат
VPN соединение проверяют после разбора цепочки. Проверить VPN соединение нужно на проблемной платформе. DNS через VPN и проверка утечки ВПН отвечают на другие вопросы. Безопасный VPN требует сохранять проверку доверия и документировать причину неполного ответа.
В этой схеме серверную часть связывают с профиль vpn, а клиентскую проверку начинают с vpn для macos.
FAQ по OCSP
OCSP проверяет срок сертификата?
Нет. Срок действия и статус отзыва — разные проверки. Сертификат может быть не истёкшим, но уже отозванным.
Что такое OCSP stapling?
Это механизм, при котором сервер сам прикрепляет свежий OCSP-ответ к TLS-рукопожатию. Клиенту не нужно отдельно обращаться к OCSP responder.
Что происходит, если OCSP недоступен?
Поведение зависит от клиента и политики. Одни браузеры продолжают соединение, другие могут показать предупреждение или считать проверку неполной.
Нужно ли проверять OCSP вручную?
Да, если важна эксплуатационная надёжность HTTPS. Особенно после смены сертификата, CDN, балансировщика или TLS-конфигурации.
Может ли проверка OCSP объяснить, почему не устанавливается SSL VPN?
Иногда проверка статуса сертификата участвует в подключении, но её поведение зависит от клиента и сервера. Сначала посмотрите точную ошибку: истёкший срок, неподходящее имя и неполная цепочка — отдельные причины. Не отключайте все проверки доверия только из-за предположения о недоступности OCSP.
OCSP показывает отсутствие сведений — сертификат VPN точно безопасен?
Нет: отсутствие ответа не является подтверждением статуса. Проверьте сертификат VPN целиком: срок, имя и цепочку, затем выясните политику клиента при недоступном OCSP. Требования, которым должен соответствовать сертификат для VPN, зависят от схемы доверия; не отключайте проверку ради исчезновения предупреждения.