На кого регистрировать домен: физлицо, компания или подрядчик
Короткий ответ Если домен важен для бизнеса или VPN-проекта, его нужно регистрировать так, чтобы контроль был у реального владельца проекта, а не у случайного участника процесса. Самая опасная ситуация — когда доменом...
3 мая 2026 · 6 мин
Короткий ответ
Если домен важен для бизнеса или VPN-проекта, его нужно регистрировать так, чтобы контроль был у реального владельца проекта, а не у случайного участника процесса. Самая опасная ситуация — когда доменом фактически управляет не тот, кто принимает долгосрочные решения, а подрядчик, бывший сотрудник или знакомый, «на которого удобно было оформить».
Решение о владельце домена связано не только с документами: оно влияет на регистрацию домена без типичных ошибок и на то, какие сведения потом будут видны через WHOIS и RDAP.
Когда это актуально
- если проект запускается командой, а техническую часть ведёт сторонний специалист;
- если домен уже зарегистрирован, но непонятно, кто юридически и организационно его контролирует;
- если вы хотите убрать риск потери доступа в будущем.
Что лучше считать нормальной схемой
Публичная проверка домена полезна, но WHOIS и RDAP показывают не всё: они подсвечивают регистратора, срок и часть организационных рисков, но не заменяют контроль доступа.
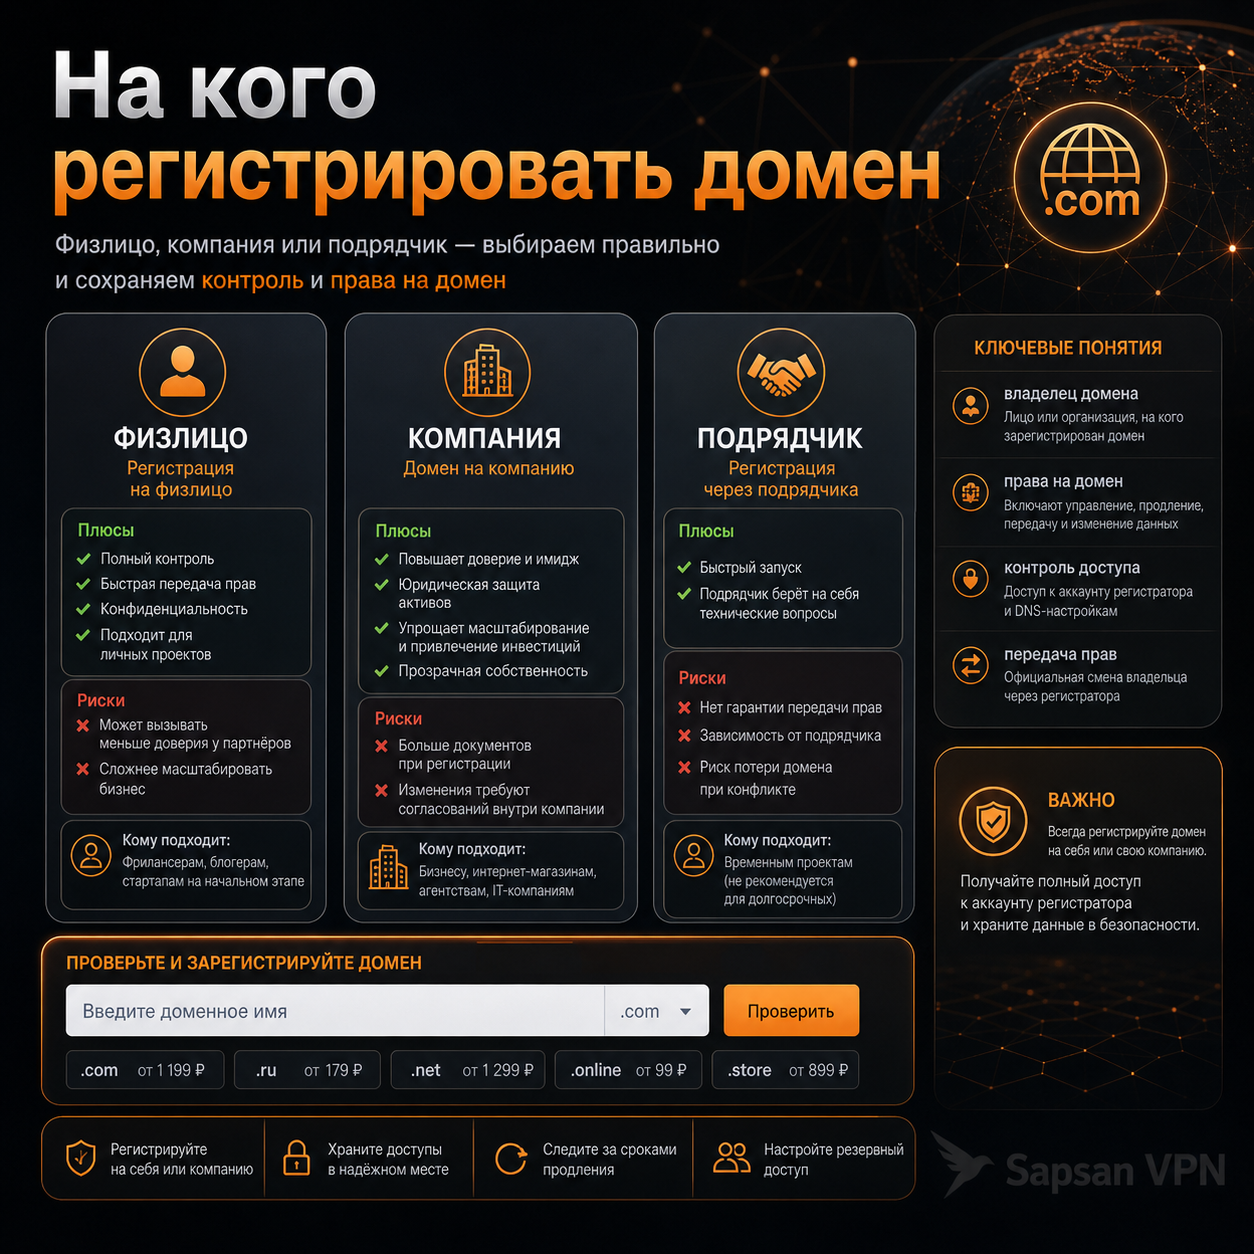
Для личного проекта допустима регистрация на физлицо, если это и есть реальный владелец. Для более оформленного бизнеса логично регистрировать домен на компанию или на структуру, где право контроля не зависит от одного человека. Главный принцип простой: тот, кто несёт стратегическую ответственность за проект, должен иметь реальный контроль над доменом и доступами.
Подрядчик может помогать с покупкой, настройкой и DNS, но он не должен быть единственной точкой владения. Если это всё-таки происходит, домен становится организационным заложником. Пока отношения нормальные, проблема не видна. Но в момент конфликта, паузы в работе или просто человеческой ошибки именно домен может оказаться самым болезненным узлом.
Где чаще всего ошибаются
Самая частая ошибка — регистрируют домен «на того, у кого под рукой аккаунт». Вторая — не фиксируют доступы и роли. Третья — считают, что если DNS работает и сайт открывается, значит всё под контролем. На деле реальный контроль определяется не тем, кто сегодня может поменять A-запись, а тем, кто управляет аккаунтом регистратора, контактной почтой, 2FA и правом на перенос.
Для VPN-проекта эта тема особенно чувствительна. Через домен проходят доверие пользователей, почта поддержки, help-раздел, ссылки в приложениях и иногда платёжные сценарии. Потеря домена здесь — это не только техническая авария, но и репутационный удар.
Практический блок
Домен, оформленный на подрядчика, требует не срочной правки DNS, а аудита: сначала доступы и роли, затем переоформление или перенос домена и только потом технические изменения.
Минимальная организационная проверка:
- кто владелец аккаунта регистратора;
- у кого контроль над почтой восстановления;
- включена ли 2FA;
- кто может инициировать перенос.
Из команд полезно хотя бы сверить публичную картину:
```bash
whois example.com
```
Это не даст полного ответа о внутренних доступах, но поможет понять базовую ситуацию по домену.
Таблица: когда использовать, а когда нет
| Вариант | Когда использовать | Когда лучше не делать |
|---|---|---|
| Физлицо | Когда проект личный и владелец один | Когда бизнес уже не завязан на одного человека |
| Компания | Когда есть оформленная структура владения | Когда внутри нет понятного доступа к аккаунту и почте |
| Подрядчик | Только как временную техническую помощь с жёстким контролем | Когда подрядчик становится фактическим владельцем домена |
Мини-кейс
Сайт несколько лет работал без проблем, пока команда не решила сменить подрядчика. В этот момент выяснилось, что домен оформлен на старого исполнителя, а доступ к ключевому аккаунту восстановить быстро нельзя. Формально всё это время «ничего не ломалось», но на самом деле проект жил на очень хрупкой схеме владения.
Авторский тест
Попросите ответить на три вопроса без подготовки:
1. кто может войти в аккаунт регистратора прямо сейчас;
2. кто контролирует восстановление доступа;
3. кто сможет безопасно перенести домен при необходимости.
Если ответы расплывчаты, доменное владение уже организовано плохо.
Расплывчатые ответы почти всегда означают, что доменная защита ещё не собрана: нет ясных ролей, 2FA, transfer lock или резервного доступа.
Удобный владелец домена — опасная точка отказа
Оформление «на того, у кого уже есть аккаунт» кажется быстрым решением, пока проект маленький. Но с ростом сервиса этот человек превращается в единственную точку риска: у него почта восстановления, 2FA, право переноса и возможность менять контакты. Даже если отношения хорошие, такая схема плохо переживает отпуск, конфликт, смену подрядчика или потерю доступа. Домен должен быть оформлен так, чтобы контроль сохранялся у владельца проекта, а технический специалист получал только нужные права.
Документы и доступы по владельцу домена
В этой статье регламент нужен не для DNS, а для владения. Стоит отдельно зафиксировать, на кого оформлен домен, кто имеет административный доступ, где хранится резервный доступ, кто может подтвердить перенос и что делать при смене сотрудника или подрядчика. Если домен оформлен на компанию, важно понимать, кто внутри компании управляет аккаунтом регистратора. Если на физлицо — кто и как восстановит доступ при потере телефона, почты или 2FA.
Как оформить владение инфраструктурой без зависимости от одного человека
Кто отвечает за публичные адреса
Домен для ВПН связывают с аккаунтом, который проект способен восстановить. Сайт VPN сервиса и поддомены VPN нужно перечислить в документации передачи доступа. Домен для VPN сервера тоже относится к этой карте, даже если обслуживается технической командой отдельно от сайта. VPN сервис передают вместе с перечнем зависимостей. Определите ответственного за оплату, изменение контактных данных и взаимодействие с регистратором.
Регистрация и технический доступ — разные права
DNS для VPN может управляться у отдельного оператора. Хостинг для VPN имеет собственные учётные записи и ограничения доступа. VPN на VPS потребует ключей сервера, а сертификат для VPN — безопасного обращения с приватным ключом. Передача домена не означает автоматическую передачу всех этих компонентов; составьте перечень отдельно.
Что проверять при уходе подрядчика
Адрес VPN сервера и активные DNS-записи сохраните до смены доступа. VPN подписка должна продолжать выдаваться штатным механизмом. Профиль VPN проверяйте на существующем тестовом подключении без смены пользовательских секретов. Ссылка VPN не должна попадать в общую таблицу передачи прав, если там ей смогут воспользоваться посторонние.
Ответственность за поддержку
Политика безопасности VPN должна описывать, куда сообщать об инциденте. Надежный VPN требует доступной поддержки и управляемого восстановления, а безопасный VPN — ещё и ограничения прав внутри команды. После передачи доступа важно проверить VPN соединение и открытие кабинета. Домен VPN при этом остаётся одним объектом учёта, а не доказательством передачи всей системы.
FAQ
Можно ли оформить домен на разработчика, а потом переоформить?
Можно, но это лишний риск. Лучше сразу оформить правильно.
Нужна ли компания для каждого домена?
Нет. Но если проект коммерческий и долгосрочный, корпоративная схема обычно надёжнее.
Что делать, если домен уже зарегистрирован не на того человека?
Как можно раньше привести документы, доступы и учётные записи в нормальную структуру.
На кого оформить домен, если корпоративный VPN обслуживает подрядчик?
Право управления адресом и восстановлением доступа должно оставаться у организации. Подрядчику можно выдать необходимые полномочия для DNS и сертификатов, не передавая ему единоличный контроль над регистрацией. Зафиксируйте контакты, порядок отзыва доступа и передачу документации при завершении договора.
На кого оформлять домен для VPN, если сервис развивает команда?
Владелец должен определяться договорённостями команды, а не тем, кто первым нажал кнопку оплаты. При регистрации домен для VPN связывают с контролируемым аккаунтом и резервным способом восстановления. Публичные сведения о том, кому принадлежит домен VPN, не заменяют внутренний учёт прав и порядок передачи доступа при уходе сотрудника.