Корпоративная почта на своём домене и как не попадать в спам
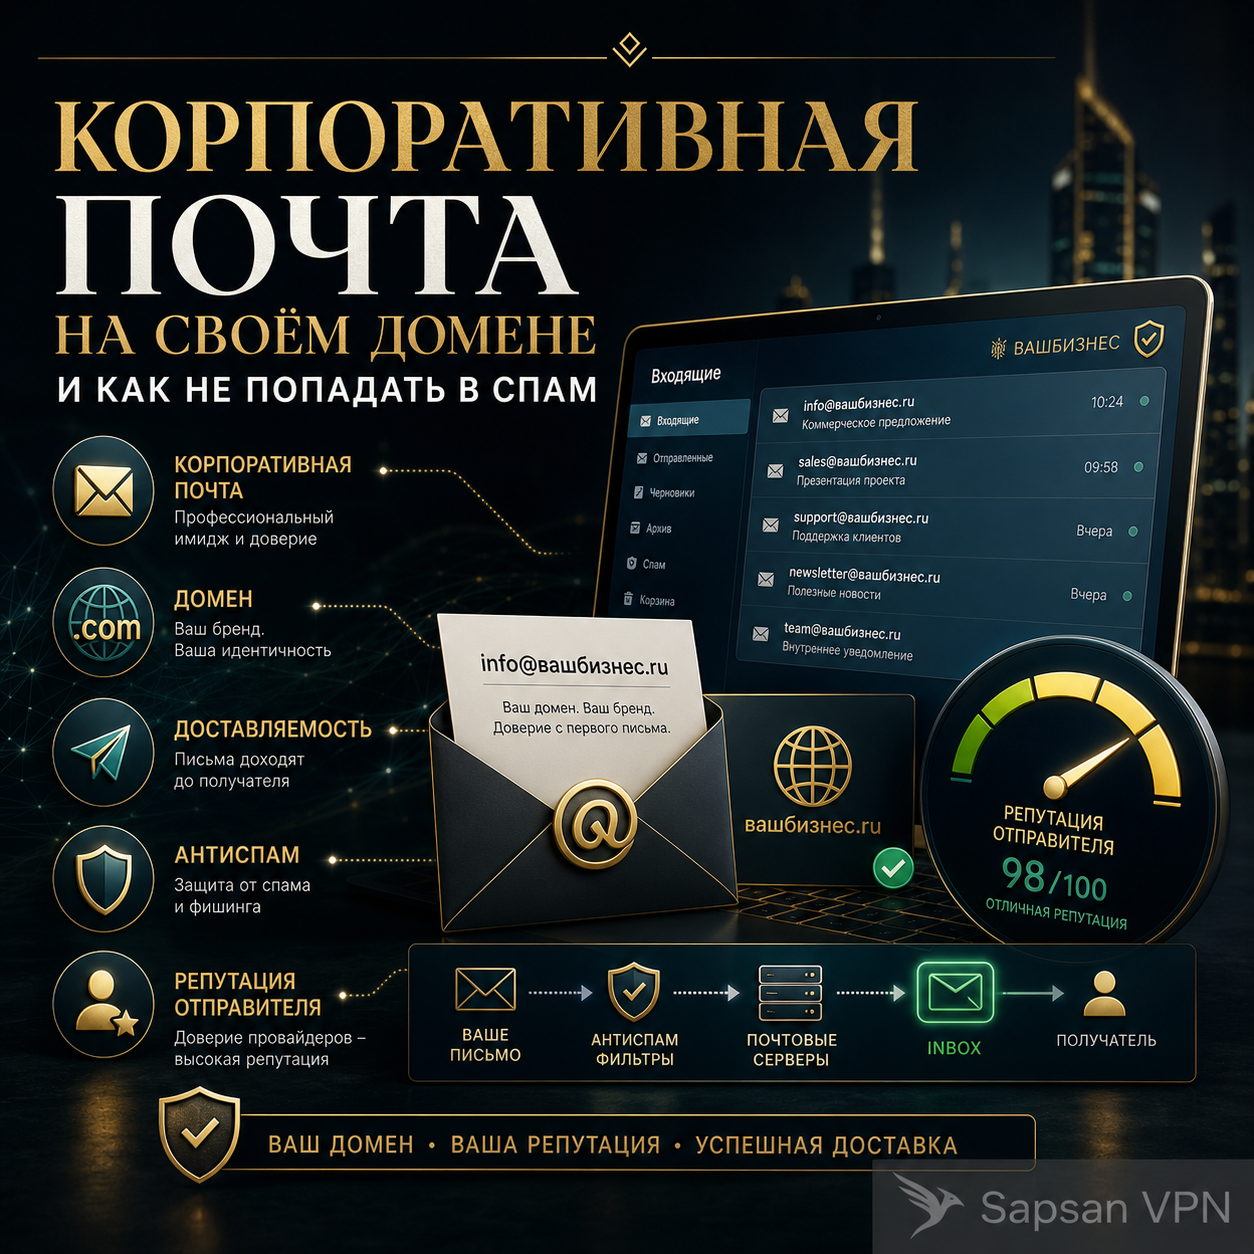
В двух словах Корпоративная почта на своём домене должна опираться на уже настроенный почтовый домен и защиту записей из SPF, DKIM и DMARC. Корпоративная почта на своём домене — это не просто красивый адрес. Это часть...
4 мая 2026 · 6 мин
В двух словах
Корпоративная почта на своём домене должна опираться на уже настроенный почтовый домен и защиту записей из SPF, DKIM и DMARC.
Корпоративная почта на своём домене — это не просто красивый адрес. Это часть доверительного контура проекта. Для VPN-сервиса особенно важно, чтобы support mail, письма о регистрации, биллинге и уведомлениях выглядели как часть одного цельного бренда и при этом технически не вызывали у почтовых систем лишнего подозрения. В спам письма попадают не только из-за «плохих слов», но и из-за слабой доменной дисциплины.
Когда тема становится критичной
- если вы переходите с случайных внешних адресов на почту вида `support@...`;
- если проект начинает регулярно отправлять письма пользователям;
- если нужно одновременно выглядеть профессионально и технически предсказуемо.
Из чего складывается нормальная корпоративная почта
Корпоративная почта на своём домене начинается с аккуратной схемы адресов и DNS: без правильных MX-записей для почты даже хороший провайдер не выглядит надёжно.
Во-первых, из понятной адресной схемы. Поддержка, биллинг, уведомления и ответы не должны валиться в хаотичный набор ящиков без ролей.
Во-вторых, из нормальной DNS-почтовой базы:
- MX;
- SPF;
- DKIM;
- DMARC.
В-третьих, из репутации отправки. Если домен только что появился, а с него внезапно начинает уходить большой поток однотипных писем, это может выглядеть подозрительно. Почтовые системы любят предсказуемость, согласованность и техническую чистоту.
Для VPN-сервиса важно ещё и визуальное доверие. Пользователь не всегда умеет оценить SPF или DKIM, но он отлично замечает, когда письмо приходит с неряшливого адреса, непонятного домена или в странной композиции бренда.
Почему письма попадают в спам
Попадание писем домена в спам почти всегда возвращает к почтовым проверкам, которые подтверждают право домена отправлять письма.
Причины бывают разные:
- не настроена или криво настроена аутентификация;
- домен молодой и ещё не выглядит устойчиво;
- отправка идёт резко и хаотично;
- заголовки и отправитель не согласованы;
- пользователи сами воспринимают письма как подозрительные.
Поэтому вопрос «как не попадать в спам» решается не одним волшебным параметром. Это сумма технической чистоты, репутации и внятной коммуникационной логики.
Быстрый набор команд
Минимальная проверка базового почтового контура:
```bash
dig MX example.com +short
dig TXT example.com +short
dig TXT _dmarc.example.com +short
```
Что смотреть:
- у домена есть MX;
- опубликован SPF;
- есть DMARC-политика;
- нет ли конфликтующих записей.
Дальше полезно отдельно анализировать заголовки тестовых писем и смотреть, как домен выглядит у принимающей стороны.
Таблица: что помогает, а что мешает
| Подход | Помогает | Мешает |
|---|---|---|
| Чёткая адресная схема | Да | Хаотичные ящики без ролей |
| SPF/DKIM/DMARC | Да | Отправка без почтовой аутентификации |
| Умеренный и понятный старт отправки | Да | Резкий всплеск без репутации |
| Единый брендинг домена и почты | Да | Разрозненные адреса и странные отправители |
Для писем поддержки и уведомлений важно не собирать лишнего. Та же логика работает и в веб-контуре: логировать на сайте VPN-сервиса нужно только то, что действительно нужно для работы и защиты.
Сценарий из практики
Сервис долгое время общался с пользователями через один общий адрес, который был технически рабочим, но не выглядел как часть зрелого бренда. После перехода на доменную почту с нормальной ролью адресов, выравнивания SPF/DKIM/DMARC и аккуратного шаблона писем ситуация улучшилась сразу по двум линиям: письма стали выглядеть убедительнее для людей и предсказуемее для почтовых систем.
Проверьте себя
Оцените свою почтовую схему по пяти вопросам:
1. письмо приходит с адреса, который выглядит как часть бренда;
2. у домена есть базовая почтовая аутентификация;
3. письма уходят в разумном и понятном режиме;
4. support, billing и системные уведомления не смешаны хаотично;
5. пользователь, увидев письмо, не задаётся вопросом «а это вообще вы?».
Если хотя бы два пункта хромают, почтовый контур ещё сырой.
Спам-фильтры смотрят не только на текст письма
Письма попадают в спам не только из-за слов в теме. Часто проблема глубже: новая доменная репутация, неаккуратный SPF, отсутствующий DKIM, слишком слабая или слишком жёсткая DMARC-политика, резкая рассылочная активность или плохой IP отправителя. Поэтому править только текст письма недостаточно. Нужно проверять техническую аутентификацию, заголовки, репутацию и реальные жалобы пользователей.
Проверка репутации после настройки
После настройки корпоративной почты полезно несколько дней наблюдать за доставкой: входящие, ответы поддержки, уведомления, письма биллинга и системные сообщения. Нормальный результат — письма проходят SPF/DKIM/DMARC, не теряются при пересылке, не попадают массово в спам и приходят с понятного адреса. Если проблема появляется только у части получателей, её ищут по заголовкам и отчётам, а не по одному тестовому письму.
Симптом: письма выборочно попадают в спам
Выборочный спам часто означает, что разные почтовые системы по-разному оценивают один и тот же домен. Один провайдер доверяет отправителю, другой видит слабую репутацию, третий строже относится к DMARC. Для диагностики нужно сравнить заголовки у нескольких получателей и понять, где именно расходится оценка: SPF, DKIM, DMARC, IP-репутация или содержимое письма.
Как организовать почту для кабинета и команды поддержки
Разные адреса для разных задач
Сайт VPN сервиса может отправлять автоматические письма, а команда — отвечать из корпоративного ящика. Домен VPN связывает эти адреса, но права и источники отправки стоит разделить. Поддомены VPN могут использоваться для отдельных потоков сообщений. Домен для ВПН должен оставаться в контролируемом аккаунте с резервным восстановлением, независимым от единственного ящика этого же домена.
DNS и размещение
DNS для VPN должен учитывать почтовые MX и TXT вместе с адресами сайта. DNS для ВПН проверяют у действующего оператора зоны. Хостинг для VPN выбирают по задаче, а VPN на VPS не обязывает размещать там почтовый сервер. Для каждого отправителя проверьте предусмотренный способ подтверждения домена и корректность аутентификации писем.
Обращения пользователей
VPN подписка и ссылка VPN не должны пересылаться в открытые групповые обсуждения. Профиль VPN может содержать секрет, даже если выглядит как обычный текст. Корпоративный VPN требует отдельного порядка работы с данными организации. Политика безопасности VPN помогает заранее определить, какие журналы и снимки допустимо прикладывать к обращению.
Контроль работоспособности
Сайт VPN и кабинет проверяют отдельно от почтового ящика. VPN соединение не доказывает доставку письма входа. Проверить VPN соединение можно штатным клиентом, а почту — предусмотренным служебным сценарием без массовой рассылки. Надежный VPN требует работоспособности обоих путей, чтобы пользователь мог обратиться за помощью при сетевом сбое.
FAQ
Можно ли нормально отправлять письма без корпоративной почты на своём домене?
Технически можно, но для доверия к публичному сервису это почти всегда слабее.
Почему хорошие письма тоже попадают в спам?
Потому что смотрят не только на текст, но и на репутацию, доменную аутентификацию и поведение отправки.
Нужно ли сразу делать много адресов?
Нет. Лучше начать с понятной минимальной схемы, чем плодить беспорядок.
Можно ли присылать сертификат для VPN обычным письмом поддержки?
Публичный сертификат и закрытый ключ — разные вещи. Секретный ключ, пароль или профиль со встроенным доступом нельзя считать безобидным вложением. Для выдачи доступа используйте предусмотренный сервисом защищённый канал и ограниченный срок ссылки; при диагностике отправляйте только необходимые несекретные сведения.
Нужно ли менять сертификат для VPN при смене почтового провайдера?
Не автоматически: почта и туннель могут использовать разные узлы и имена. Сначала проверьте, как устроен домен для VPN для почты, затем согласуйте настройки отправителя. Когда VPN сервис меняет почтовую платформу, отдельно тестируют доставку кодов и писем поддержки; ключи клиента к этой проверке не относятся.